规则管理
下载
聚焦模式
字号
规则管理用于统一维护系统规则与自定义规则,配置执行动作,并支持按 ATT&CK 阶段浏览。
进入规则管理
1. 登录云安全中心控制台。
2. 在左侧导航栏,选择告警中心。
3. 单击右上角策略管理,选择规则管理页签。
查看规则
1. 在规则管理页签中,可查看规则列表,多账号场景下可切换账号查看。
2. 左侧导航按系统/自定义规则类型、按 ATT&CK 阶段统计规则数量,单击对应类型或阶段即可筛选规则。
3. 支持通过关键字(规则名称、规则 ID、规则内容)搜索筛选规则。
4. 可刷新列表、自定义列展示,并导出规则数据。
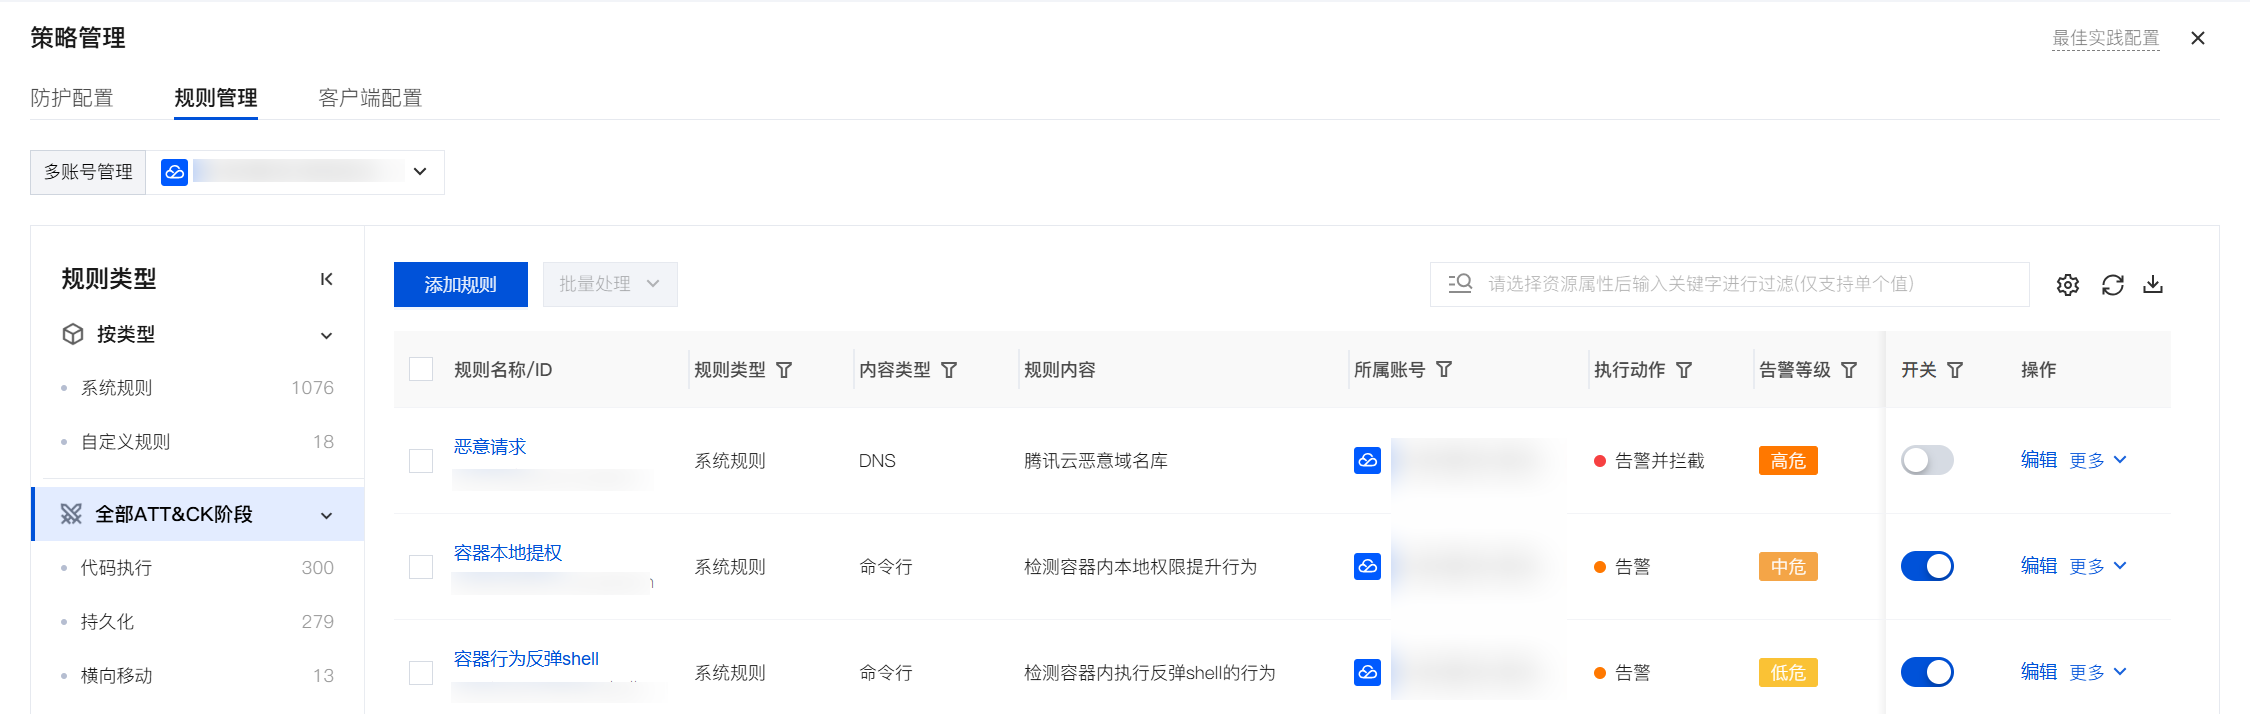
字段说明:
规则名称 / ID:规则名称与规则 ID。
规则类型:系统规则、自定义规则。
内容类型:文件 MD5、命令行、DNS、入站 IP、出站 IP、自定义文件、进程网络。
规则内容:规则逻辑说明或特征描述。
所属账号:多账号场景下规则所属账号。
执行动作:告警、告警并拦截、放行。
告警等级:高危、中危、低危、提示、无。
开关:启用或停用该规则。
操作:编辑、更多(复制)。
说明:
多账号场景:集团管理员可批量修改执行动作/开关,将单条规则跨账号复制,或在新建时选择多个账号(保存后按账号拆分为多条)。
添加规则
1. 在规则管理页签中,单击添加规则。
2. 填写基本信息、生效资产、规则内容,按需进行高级配置(容器配置)后,单击保存。
说明:
每个用户最多添加 1000 条自定义规则。
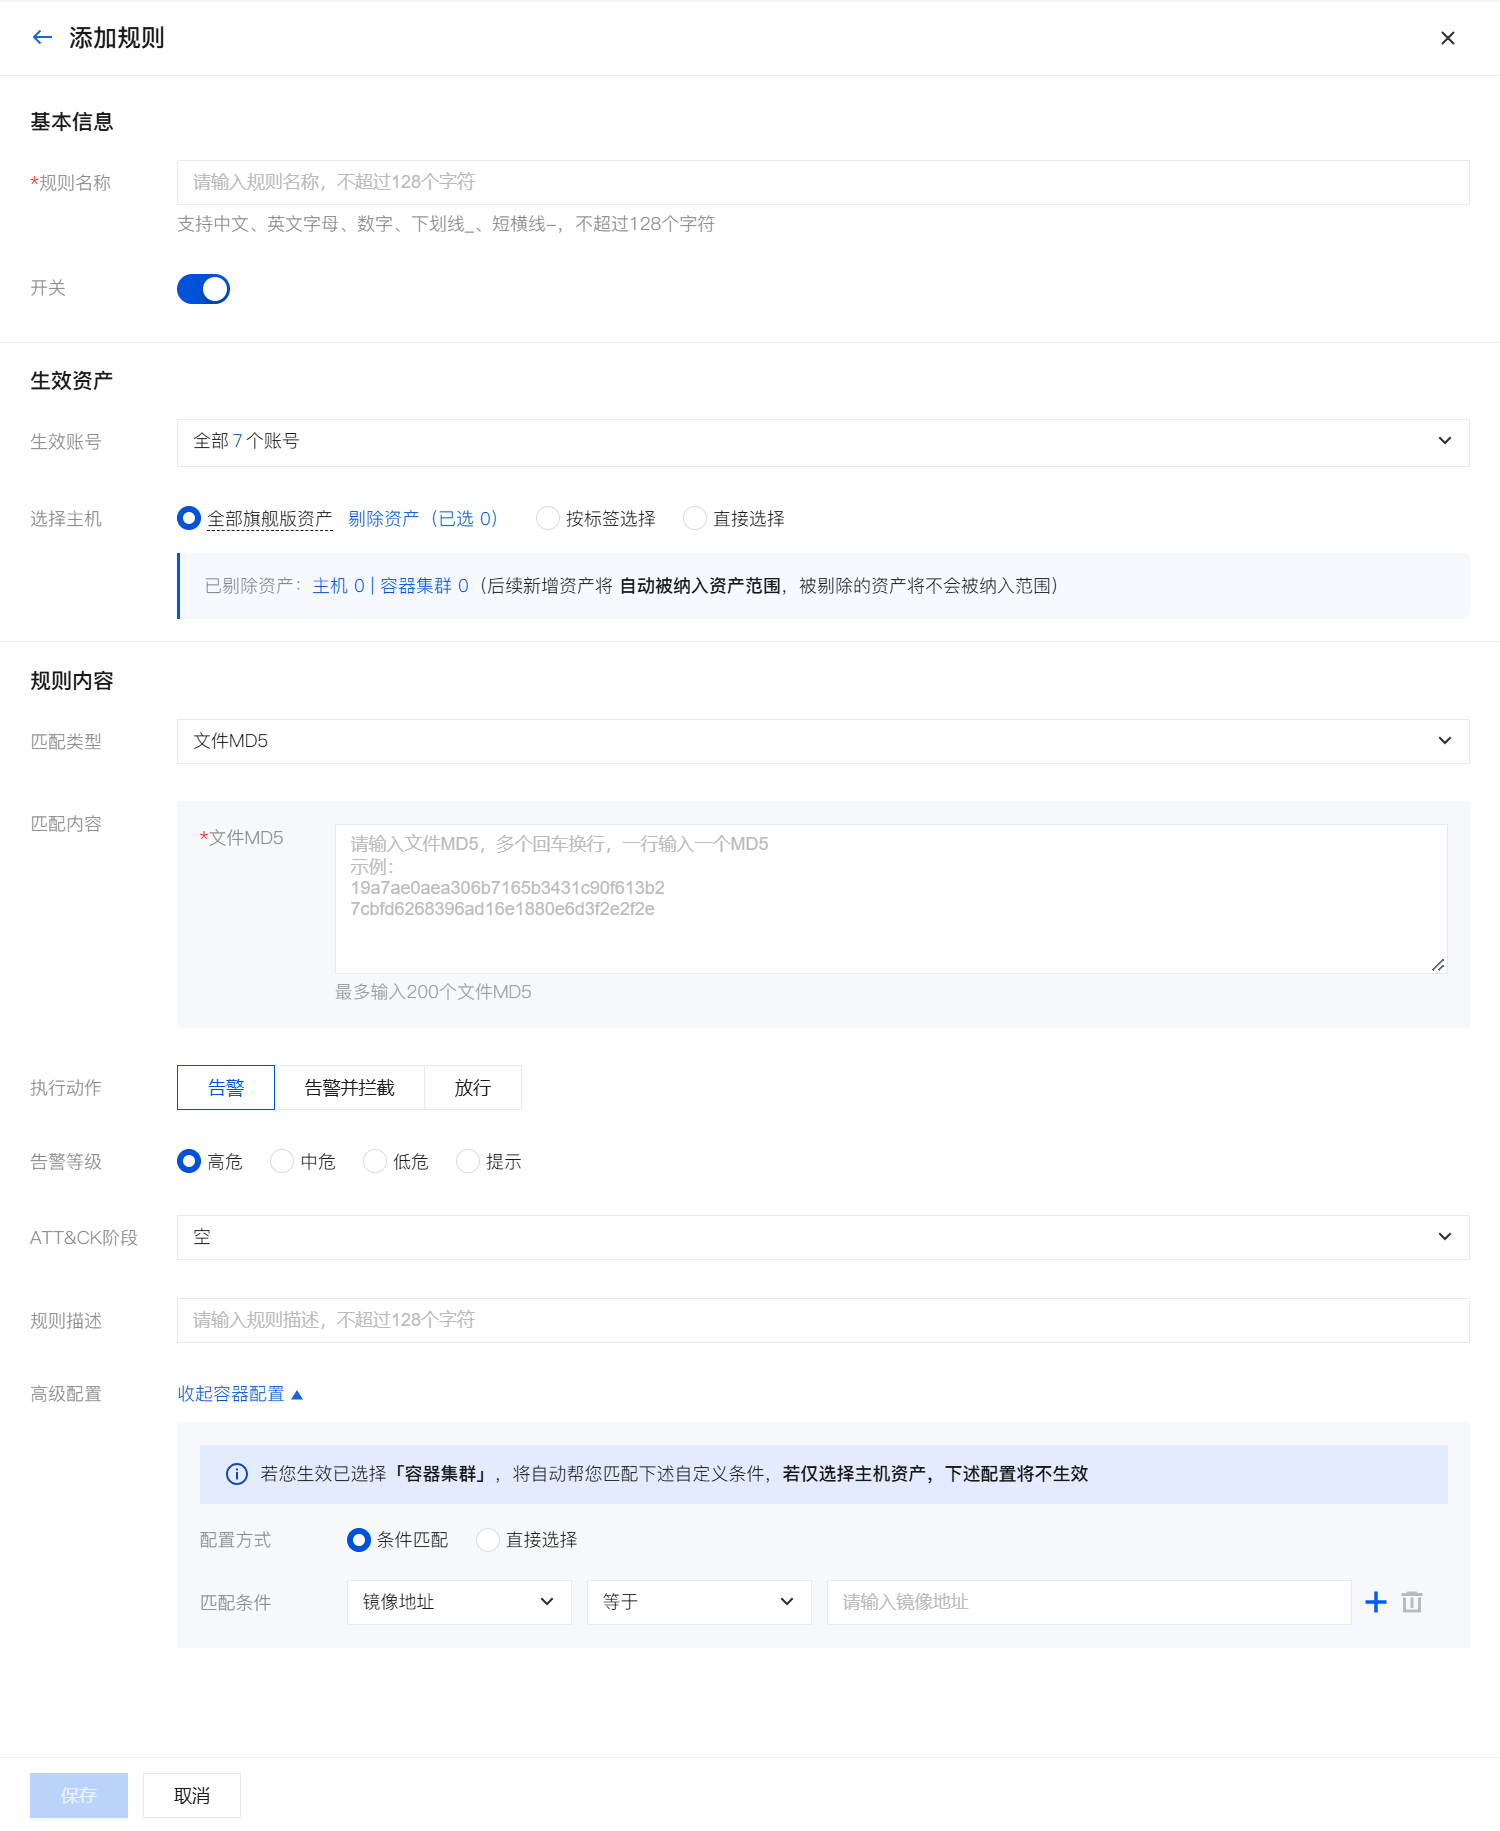
配置分类 | 具体配置项 | 配置说明 |
基本信息 | 规则名称 | 必填,不超过 128 个字符;支持中文、英文、数字、下划线与中划线。 |
| 开关 | 启用或停用该规则。 |
生效资产 | 生效账号 | 选择规则生效的账号范围(多账号场景)。 说明: 选择多个账号,保存时按账号自动拆分为多条规则。 |
| 选择主机 | 选择规则生效的主机范围:全部旗舰版资产(可剔除资产)、按标签选择、直接选择。 |
| 选择容器集群 | 选择规则生效的容器集群范围。 说明: 容器生效分两层:先选集群,再按需用下文“高级配置”过滤所选集群内镜像。 |
规则内容 | 匹配类型 | 可选:文件 MD5、命令行、DNS、入站 IP、出站 IP、自定义文件、进程网络、文件操作。 |
| 匹配内容 | |
| 执行动作 | 告警、告警并拦截、放行。 |
| 告警等级 | 仅执行动作为告警/告警并拦截时,需配置:高危、中危、低危、提示。 |
| ATT&CK 阶段 | 仅执行动作为告警/告警并拦截时,可配置阶段。 |
| 规则描述 | 可选,不超过128个字符。 |
高级配置 | 容器配置 | |
设置匹配内容
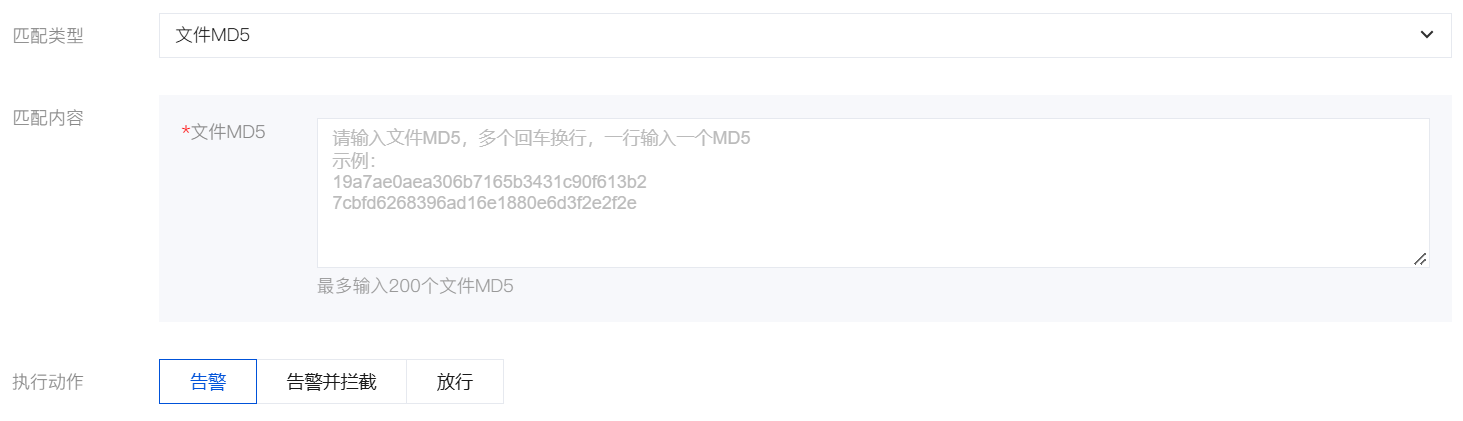
匹配类型:文件 MD5
匹配内容为一行一个文件 MD5,最多 200 个。
匹配类型:命令行
匹配内容按进程条件配置,可添加多行:
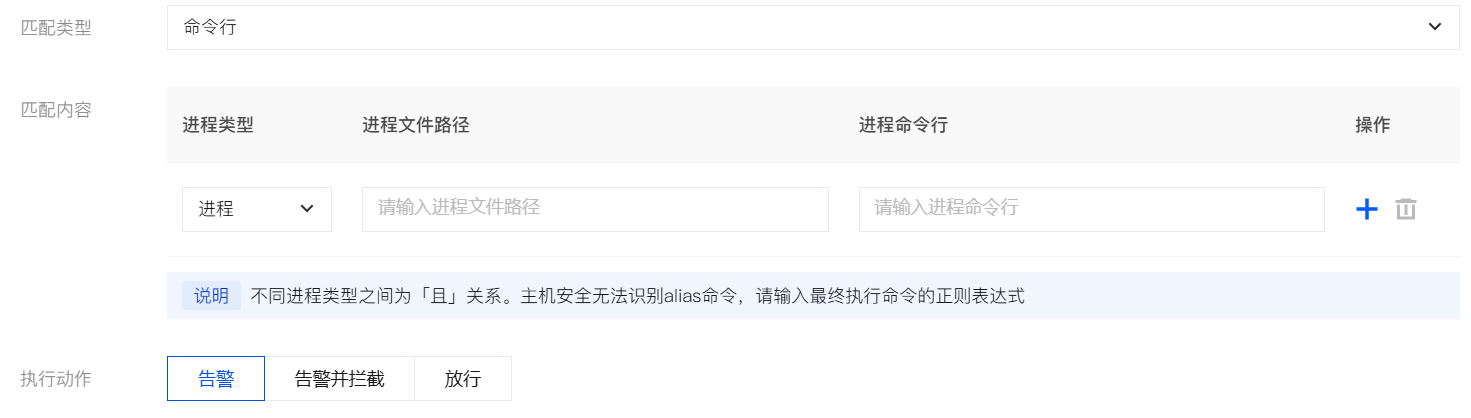
配置项 | 说明 |
进程类型 | 进程、父进程、祖先进程 |
进程文件路径 | 进程可执行文件路径 |
进程命令行 | 进程命令行;请填写最终执行命令的正则,主机安全无法识别 alias 命令 |
说明:
不同进程条件之间为且关系。
匹配类型:DNS
匹配内容填写域名详情:输入域名 / 泛域名(如
www.12345.com、*.tencent.com 等,暂不支持 URL),多个内容以换行分隔,最多 100 个。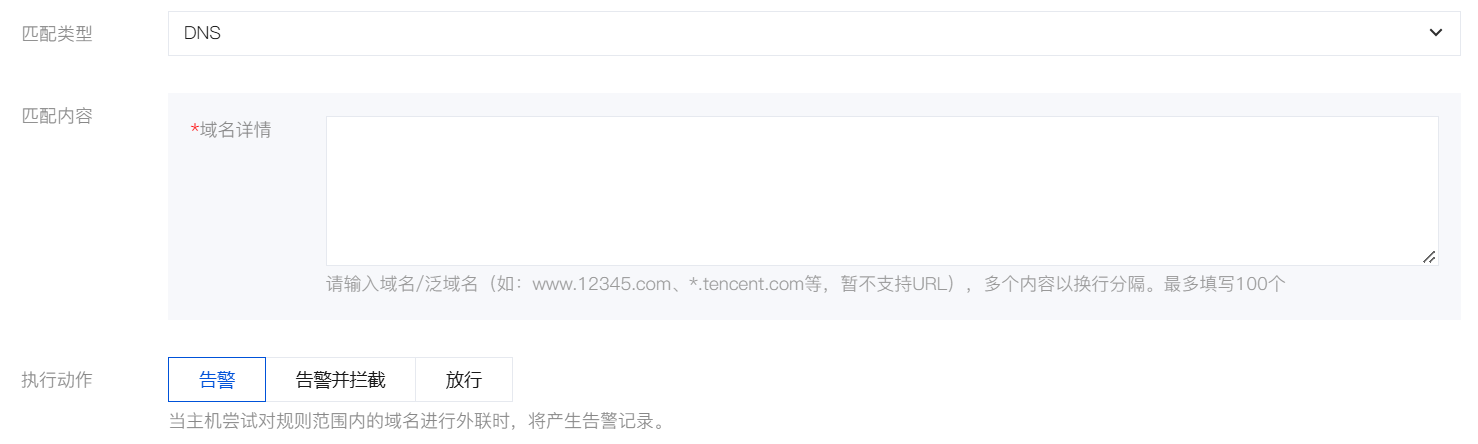
执行动作 | 说明 |
告警 | 当主机尝试对规则范围内的域名进行外联时,将产生告警记录。 |
告警并拦截 | 拦截规则仅对新启动进程发起的 IP /域名/泛域名请求生效。 说明: 当前仅支持 Linux 系统拦截,暂不支持 Windows。 |
放行 | 当主机尝试对规则范围内的域名进行外联时,将不再产生告警或拦截。 |
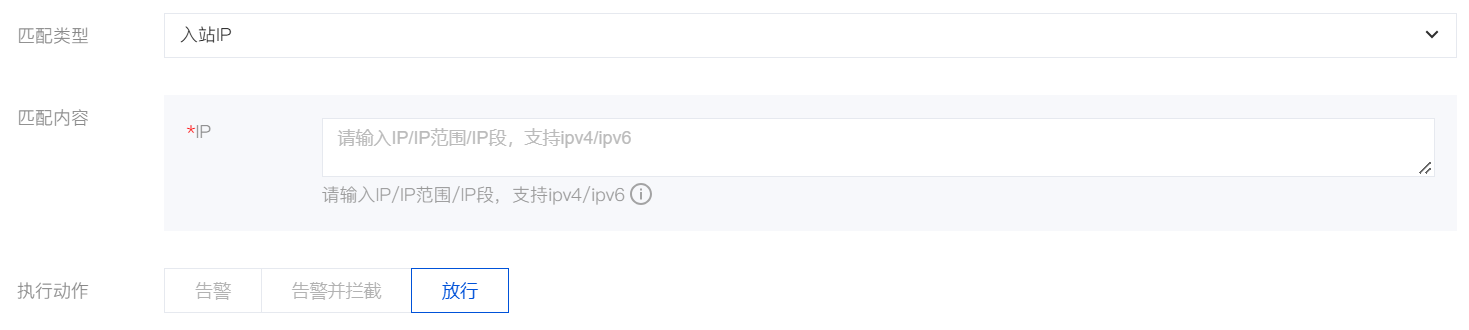
匹配类型:入站 IP
匹配内容填写 IP / IP 范围 / IP 段,支持 IPv4 / IPv6。
说明:
IP 示例:1.1.1.1
IP 范围示例:1.1.1.1-1.1.1.10
IP 段示例:172.168.34.1/20
支持同时添加多个 IP/IP 段,可使用换行符隔开。最多可输入100个 IP
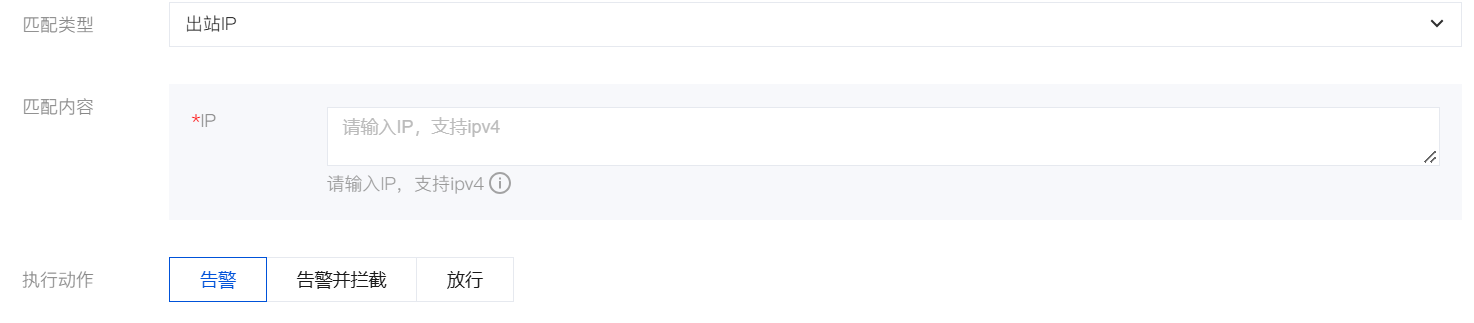
匹配类型:出站 IP
匹配内容填写 IP,仅支持 IPv4。
说明:
IP 示例:1.1.1.1
支持同时添加多个 IP,可使用换行符隔开。最多可输入100个 IP
匹配类型:自定义文件
匹配内容需填写文件名或文件目录(二者至少填一项),均支持正则,一行一条,各最多 200 条:
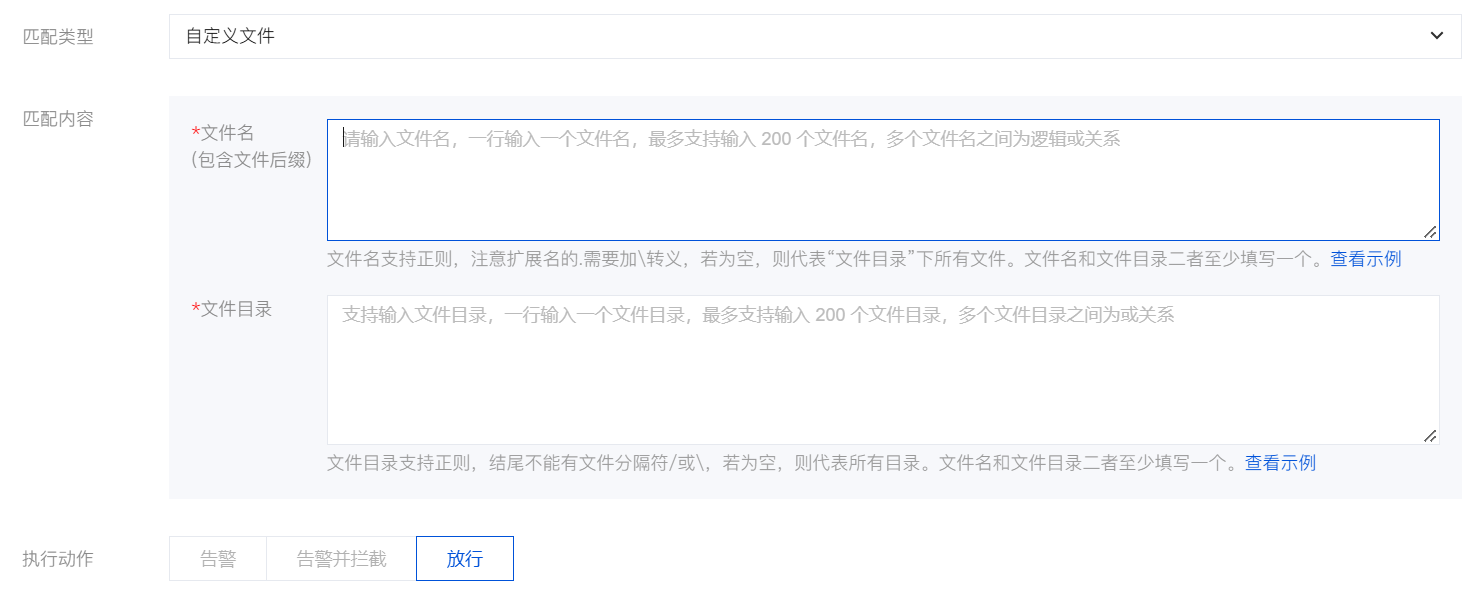
配置项 | 说明 | 正则示例 |
文件名 (包含文件后缀) | 按文件名匹配 说明: 扩展名中的 . 需用 \\ 转义(如 ^app\\.log$ 表示文件名 app.log) | ^app.log$:表示 app.log、app1log、appalog 等文件名(. 未转义,表示任意单个字符)。^app\\.log$:表示app.log文件名(. 已转义,只匹配点号本身)。.*\\.log$:表示foo.log、bar.log、foo_bar.log 等文件名。^app\\..*:表示app.log、app.txt、app.1等文件名。^app\\.log\\.\\d+$:表示app.log.0、app.log.1、app.log.999等文件名。 |
文件目录 | 按目录路径匹配 说明: 路径末尾不能以 / 或 \\ 结尾 | ^/tmp:表示/tmp/目录。^/app/.*/log:表示/app/foo/log/、/app/foo/bar/log/等目录。^/app/log/\\d+:表示/app/log/0/、/app/log/1/、/app/log/999/等目录。^D:\\\\data\\\\.*:表示D:\\data\\、D:\\data\\foo\\、D:\\data\\foo\\bar\\等目录。 |
匹配类型:进程网络
匹配内容按进程与网络条件配置:
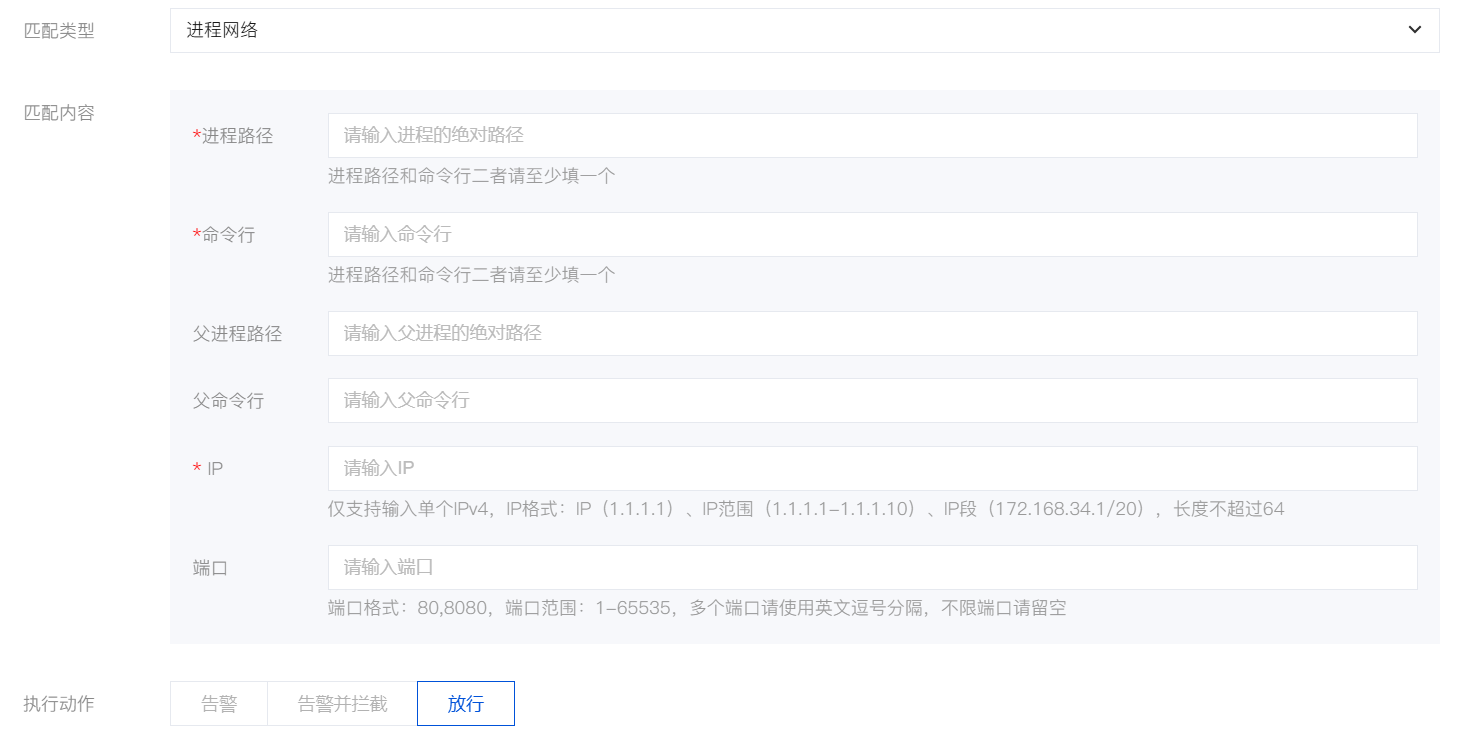
配置项 | 说明 |
进程路径 | 进程绝对路径;与命令行二者至少填一个 |
命令行 | 进程命令行;与进程路径二者至少填一个 |
父进程路径 | 可选,父进程绝对路径 |
父命令行 | 可选,父进程命令行 |
IP | 必填;仅支持单个 IPv4,格式可为 IP(如 1.1.1.1)、IP 范围(如 1.1.1.1-1.1.1.10)、IP 段(如 172.168.34.1/20),长度不超过 64 |
端口 | 可选;格式如 80,8080,范围 1–65535,多个端口用英文逗号分隔;不限端口请留空 |
匹配类型:文件操作
匹配内容按进程与文件动作配置:
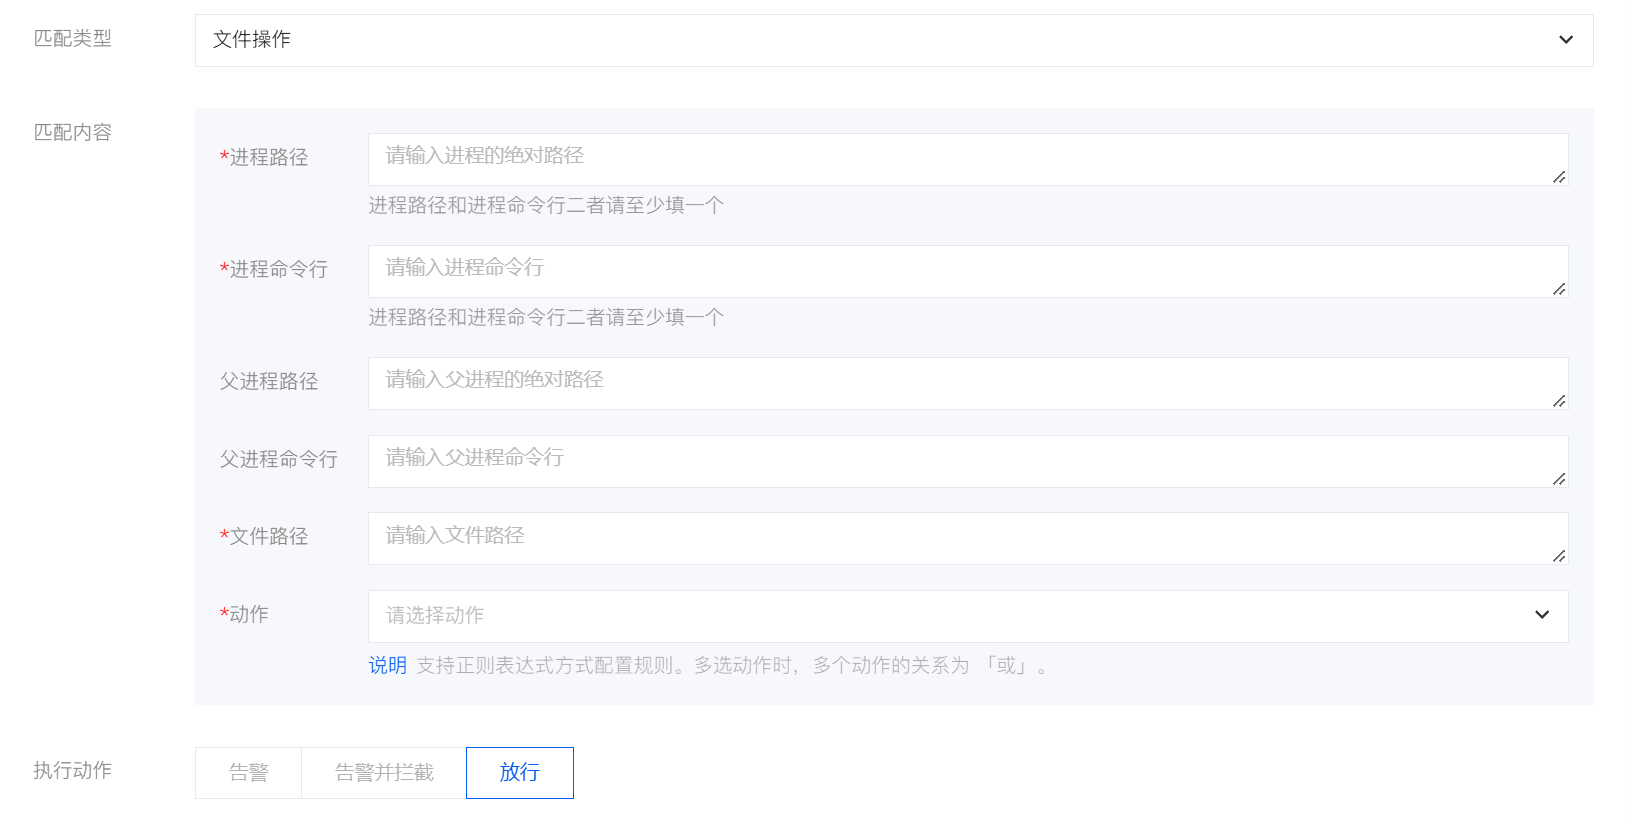
配置项 | 说明 |
进程路径 | 进程绝对路径;与进程命令行至少填写一项 |
进程命令行 | 与进程路径至少填写一项 |
父进程路径 | 可选,父进程绝对路径 |
父进程命令行 | 可选 |
文件路径 | 必填 |
动作 | 必填。支持正则;选择多个动作时,多个动作之间为或关系 |
高级配置(容器配置)
可展开容器配置,若生效资产中选择了容器集群,将按下列条件匹配;若仅选择主机资产,则容器配置不生效。配置方式支持条件匹配或直接选择。
条件匹配
按镜像属性动态匹配,可添加多条条件:
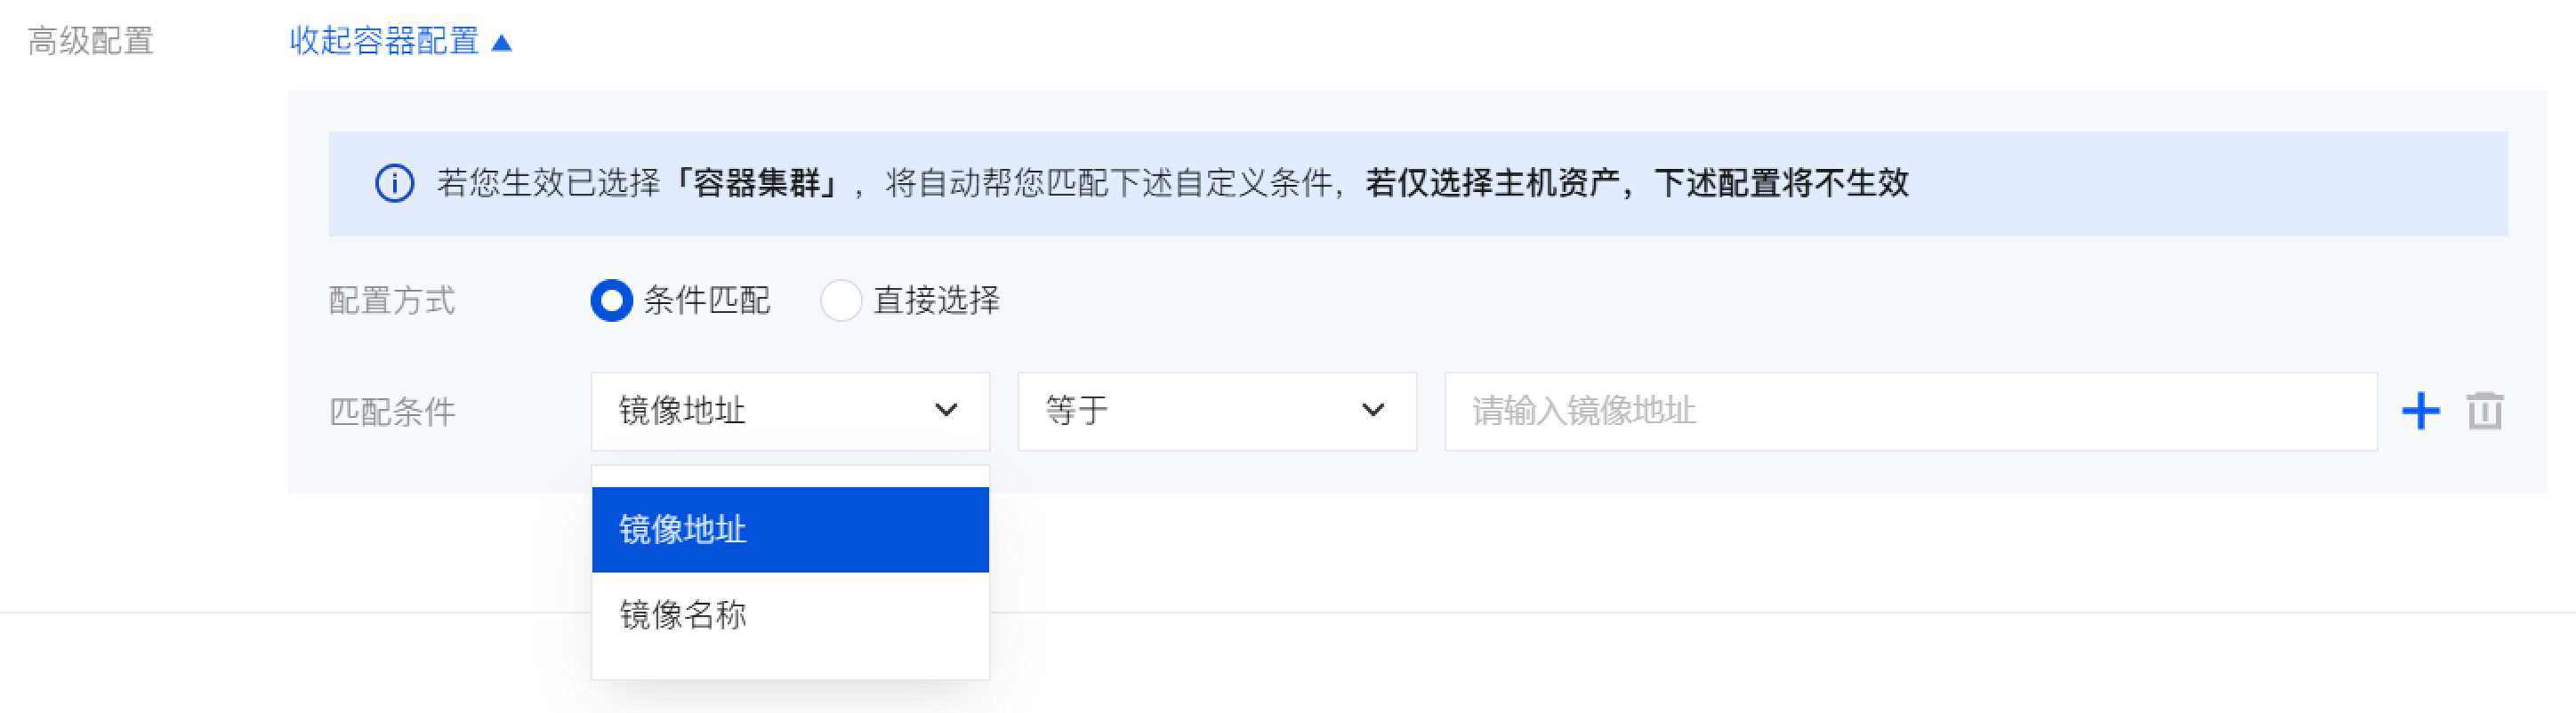
配置项 | 说明 |
属性 | 镜像地址、镜像名称 |
运算符 | 等于、不等于、开头是、开头不是、结尾是、结尾不是、包含、不包含 |
取值 | 按所选属性填写对应内容 |
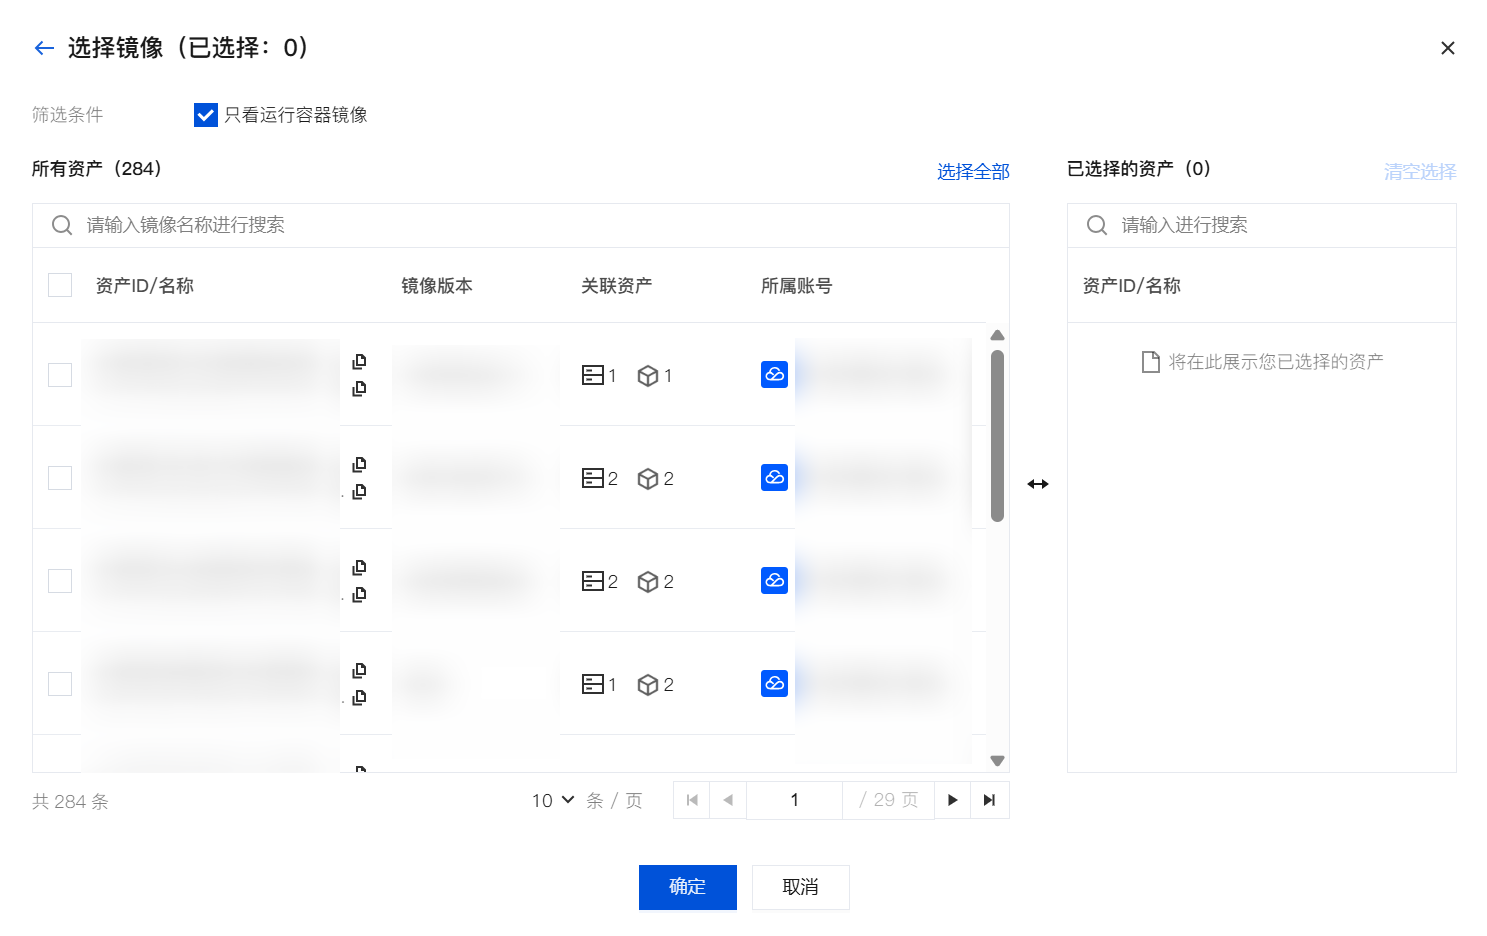
直接选择
打开选择镜像面板,从资产列表中勾选目标镜像后确定。
编辑规则
1. 在规则列表找到目标规则,单击编辑。
2. 修改可编辑字段后,单击保存。
规则类型 | 可编辑范围 |
系统规则 | 开关、生效资产、执行动作等(匹配内容一般不可改,以控制台为准) |
自定义规则 | 规则名称、匹配类型/内容、执行动作、告警等级、ATT&CK 阶段、生效资产、开关等 |
复制规则
用于基于已有规则快速新建,避免重复填写;支持复制系统规则与自定义规则。
1. 在规则列表找到目标规则,单击更多 > 复制(系统规则/自定义规则)/复制到其他账号(自定义规则)。
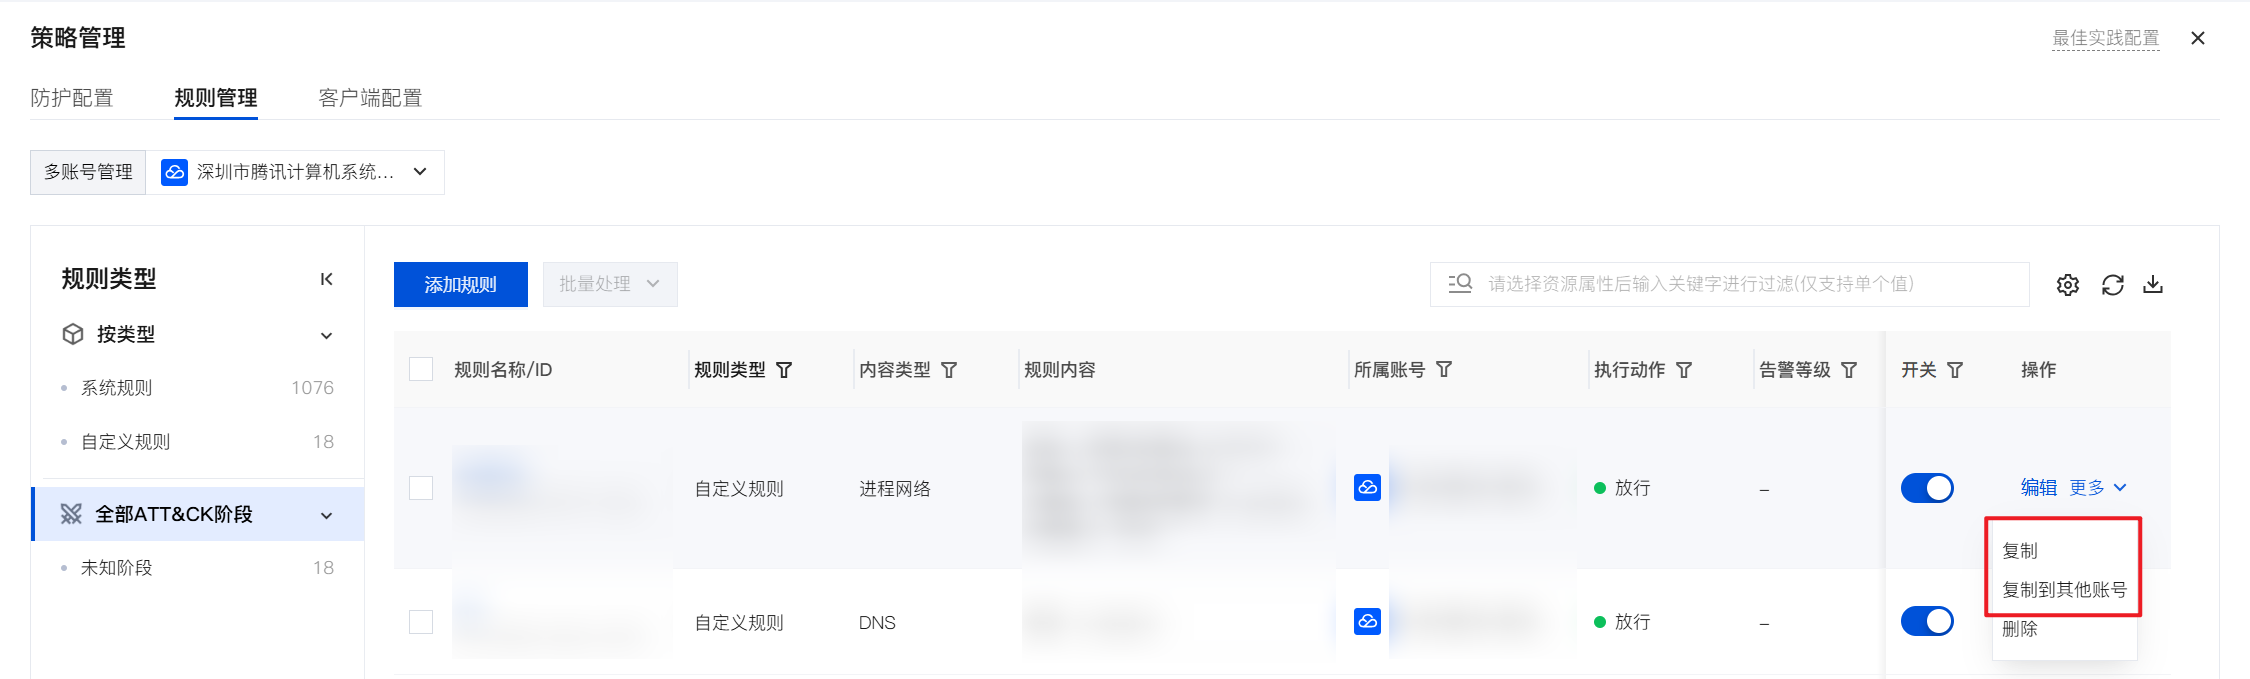
2. 界面以添加规则对话框打开,并带入原规则的字段与开关状态,按需修改名称、匹配内容、执行动作、生效资产等后,单击保存。
3. 典型使用场景如下:
场景 | 说明 |
同账号快速衍生 | 在相近规则基础上微调匹配条件或动作后保存为新规则 |
跨账号复制 | 多账号场景下,将规则复制到其他账号,便于全组织统一生效 |
批量操作
用于一次性调整多条规则的开关、执行动作或删除自定义规则。
1. 在规则列表勾选一条或多条规则,单击批量处理。
2. 选择批量操作类型并按提示确认。
批量开启:批量启用所选规则。
批量关闭:批量停用所选规则。
批量修改:批量修改执行动作。
批量删除:批量删除所选规则,仅自定义规则支持删除,删除后无法恢复,请谨慎操作。
3. 典型使用场景如下:
场景 | 说明 |
日常/重保快速切换 | 重保前批量开启相关规则,或将稳定无误报规则由“告警”改为“告警并拦截”;结束后批量关闭临时规则或执行动作改回“告警”。 |
多账号快速调整 | 对部分成员账号的规则快速批量启停/修改/删除。 |
多账号管理
使用多账号管理功能(集团管理员场景)时,告警策略支持跨账号统一运维,规则管理的多账号管理能力如下:
规则平铺展示:规则列表展示每条规则所属账号,支持按账号过滤。
批量操作:支持批量修改执行动作和开关。
单条跨账号复制:将一条规则批量复制给多个账号。
新增多账号规则:新建规则时选择应用于多个账号,保存时自动拆分为多条(每个账号数据隔离,因此每个账号会产生一条规则)。
导出含账号:规则列表导出字段包含所属账号。
补充说明
配置生效说明
以下为策略管理(规则管理与防护配置)的配置生效说明,非单项配置步骤。
项 | 说明 |
生效时间 | 创建或修改策略后,约 3-5 分钟生效。 |
规则优先级 | 同场景内容冲突时:放行(白名单)> 告警并拦截 > 告警;加白会覆盖同场景拦截效果。 |
容器 vs 主机 | 同一主机同时命中集群(容器)策略与主机策略时,仅执行集群策略,主机策略不叠加。 |
动态生效资产 | 若按以下规则选择生效资产: 按标签选:资产标签增减后自动同步生效对象。 按高级配置(容器配置)选:在已选集群上按镜像条件/直接选择匹配。 |
拦截兼容 |
说明:
调优注意(降噪与防漏报):
加黑先观察再拦截:新建拦截类规则先以告警观察,确认后再改为告警并拦截。
优先精确匹配:优先使用 MD5、具体 IP、精确命令等配置规则。
避免重复加白:加白前先查是否已有相同放行规则。
注意优先级:白名单优先于拦截/告警,加白前请确认不会放行真实攻击。
与主机安全(CWP)配置共存
原主机安全(CWP)客户转用云安全中心(CSC)时,存量主机可能同时接收两产品所设置的策略,此时按以下规则生效:
规则类型 | 行为 |
白名单 | 白名单取并集;任一产品下发均生效; |
黑名单 | 合并下发至主机,仅在有授权的产品侧产生告警/拦截/日志;当前两个产品的授权是互斥关系,告警不会出现重复。 |
告警缺失/拦截失败排查
已配规则或防护但未出现预期结果时,可排查以下几项是否正确配置:
1. 客户端是否为业务优先模式(可能聚合、去重、过滤告警并限制拦截,详情请参见 客户端管理)。
2. 是否已开启对应日志增强采集(详情请参见客户端管理)。
3. 是否已开启对应防护配置项(详情请参见 防护配置)。
4. AI-Link 是否已勾选对应规则模式。
文档反馈