概述
下载
聚焦模式
字号
日志分析支持对云防火墙日志进行高级检索、查询和统计分析。您可以通过多种检索模式查找日志详情,并利用统计图表功能实现数据可视化。本文档将为您介绍如何使用日志分析功能。
前提条件
已购买云防火墙高级版及以上版本。
已开通日志分析功能。如未开通,请前往 云防火墙购买页 进行购买。
操作步骤
检索日志
1. 登录 云防火墙控制台,在左侧导航栏中,单击日志分析。
2. 在日志分析页面,选择检索范围:
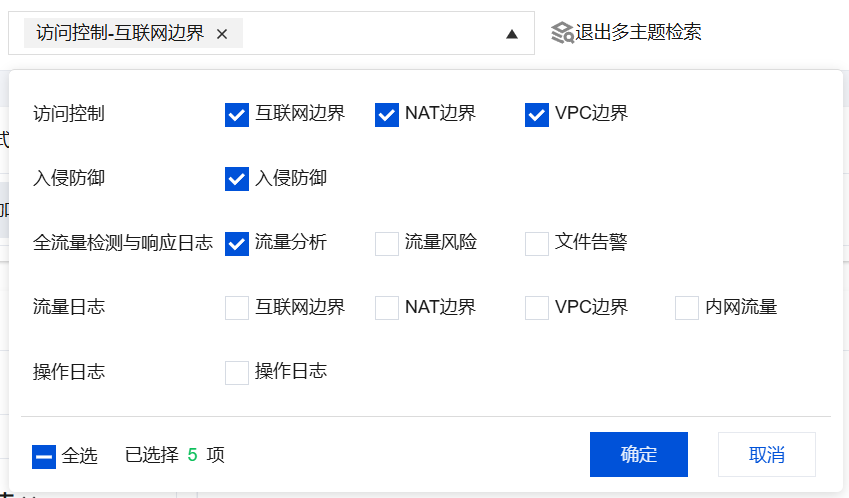
多主题检索:选择多个模块一起检索
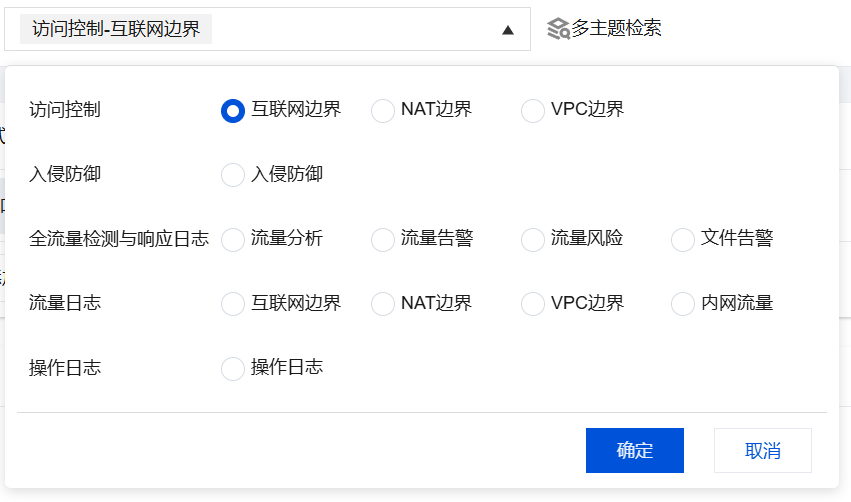
退出多主题检索:选择单个模块进行检索
3. 设置时间范围,单击 
4. 选择检索模式:
交互模式:根据交互模式,检索日志。
a. 在日志分析页面,选择交互模式。

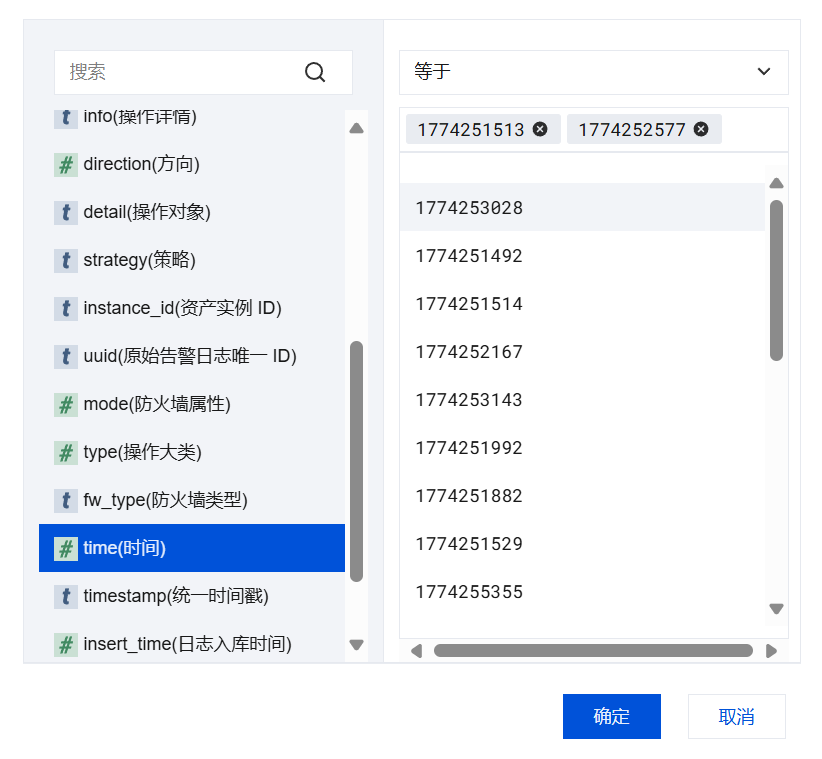
c. 重复执行上一步,直到添加完所有检索条件,单击确定。
语句模式:根据检索语句,检索日志。
a. 在日志分析页面,选择语句模式。


查看日志
原始日志
1. 登录 云防火墙控制台,在左侧导航栏中,单击日志分析。
2. 在日志分析页面,单击原始日志。
在原始日志上方,可以查看当前检索条件下符合条件的日志总条数和时间分布等关键信息;也可以通过下方设置栏切换原始日志的展示样式。
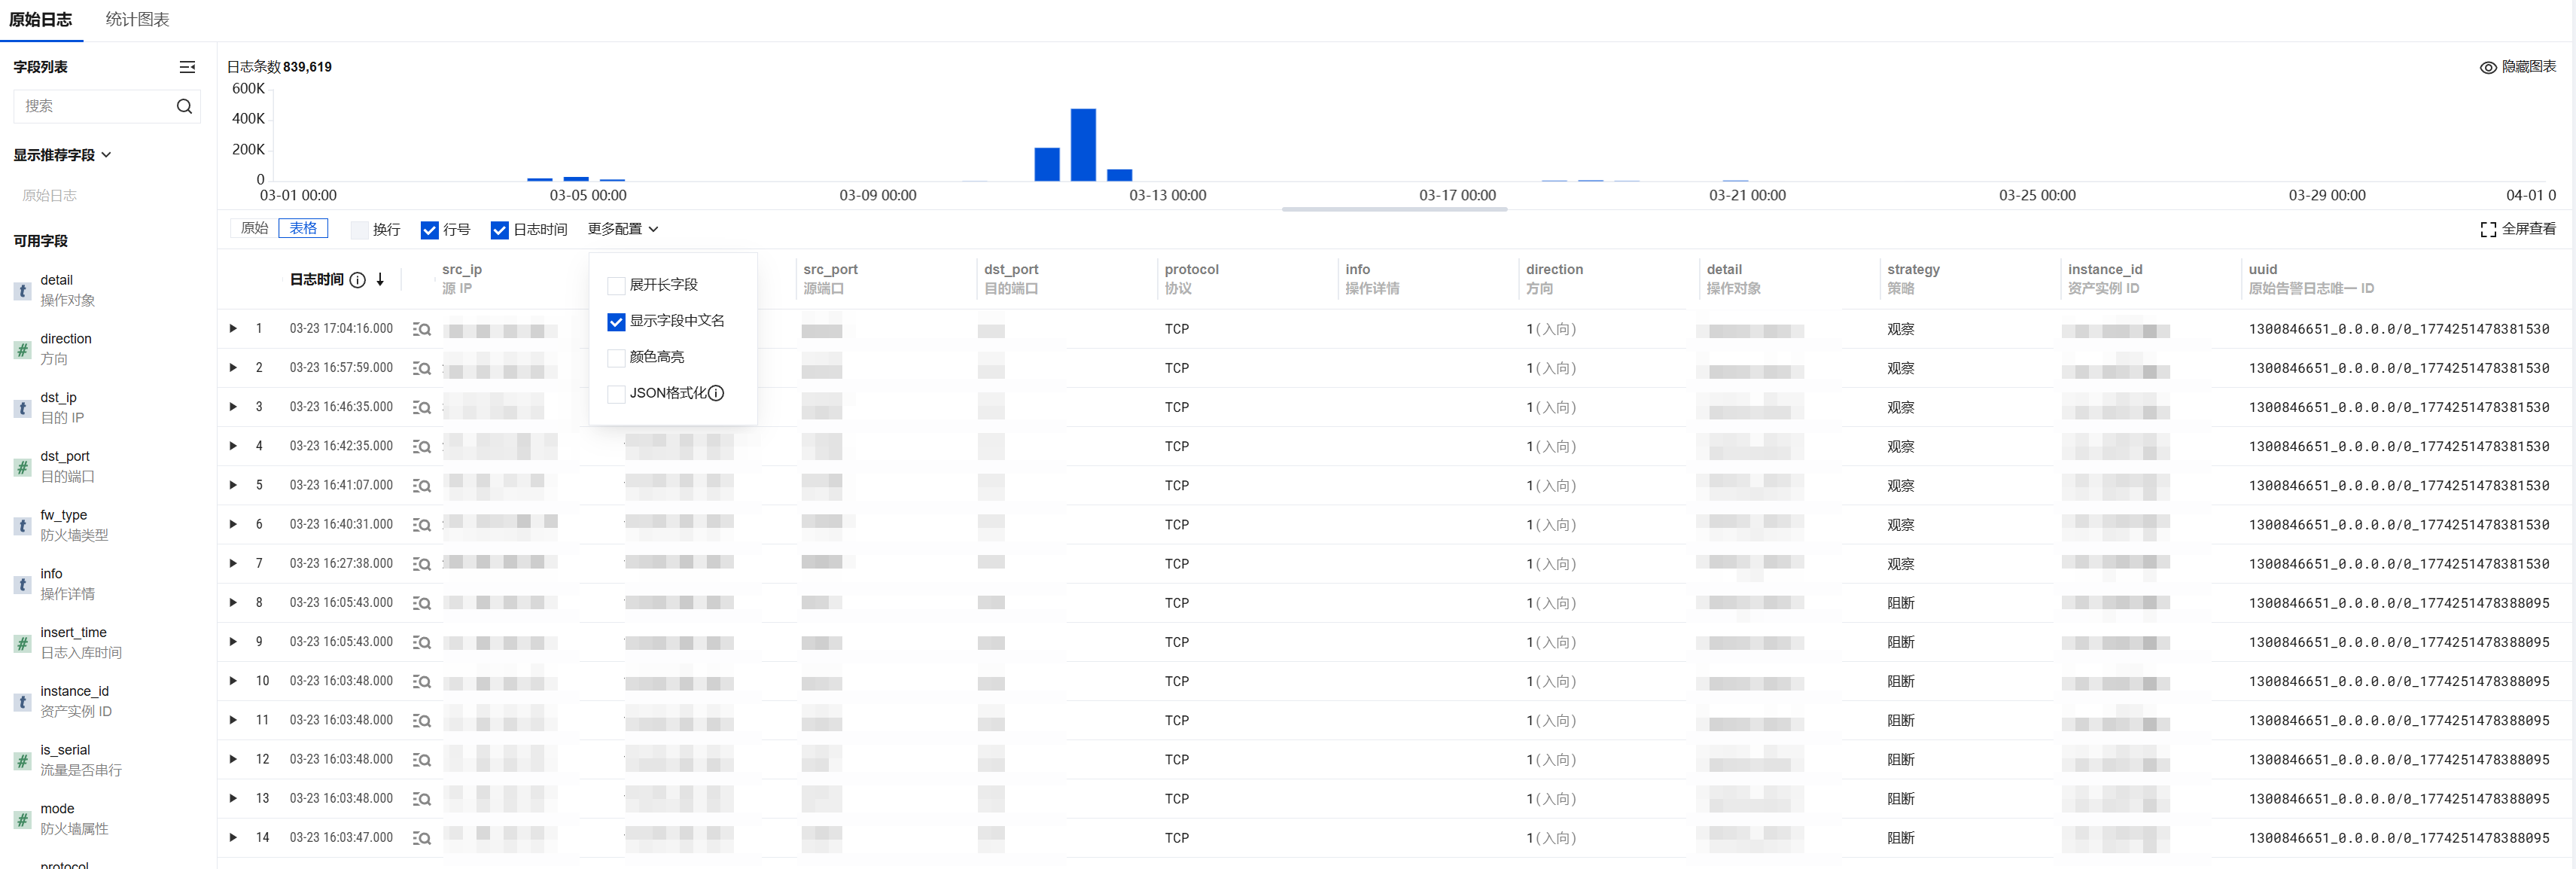
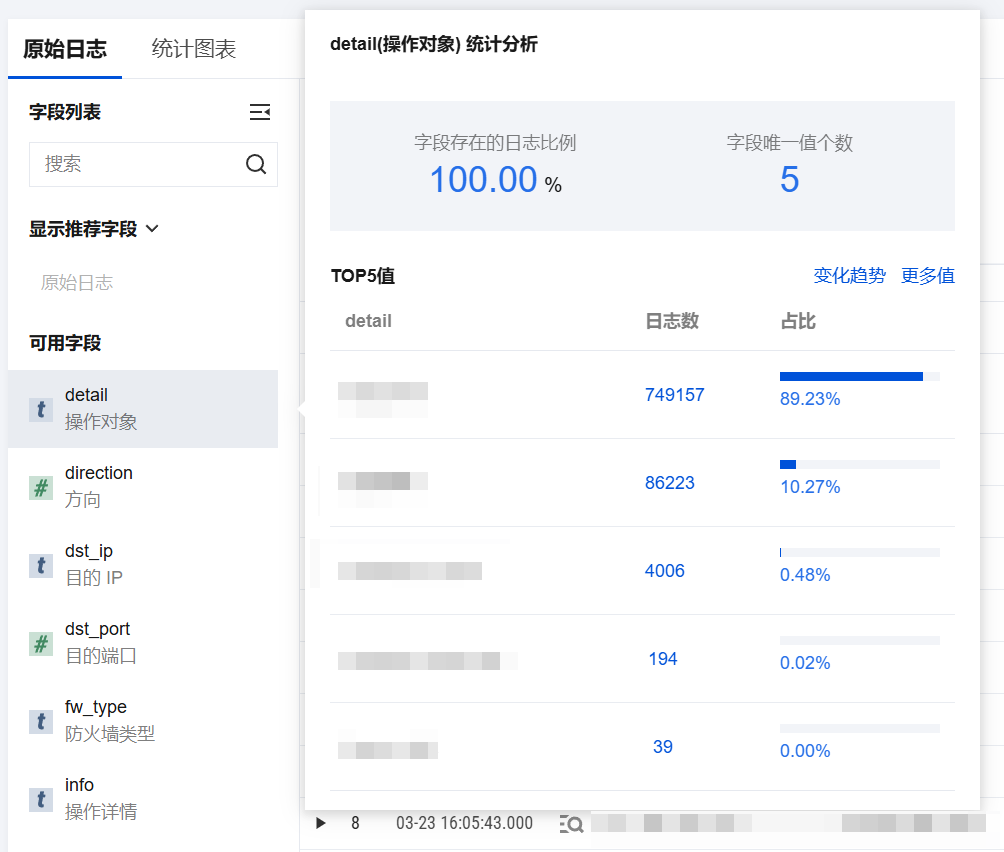
在原始日志数据列表左侧,单击可用字段名称,会按日志数大小排序展示与本字段匹配的 TOP 5 字段详情及日志数占比。各字段说明,请参见 日志详情字段说明。
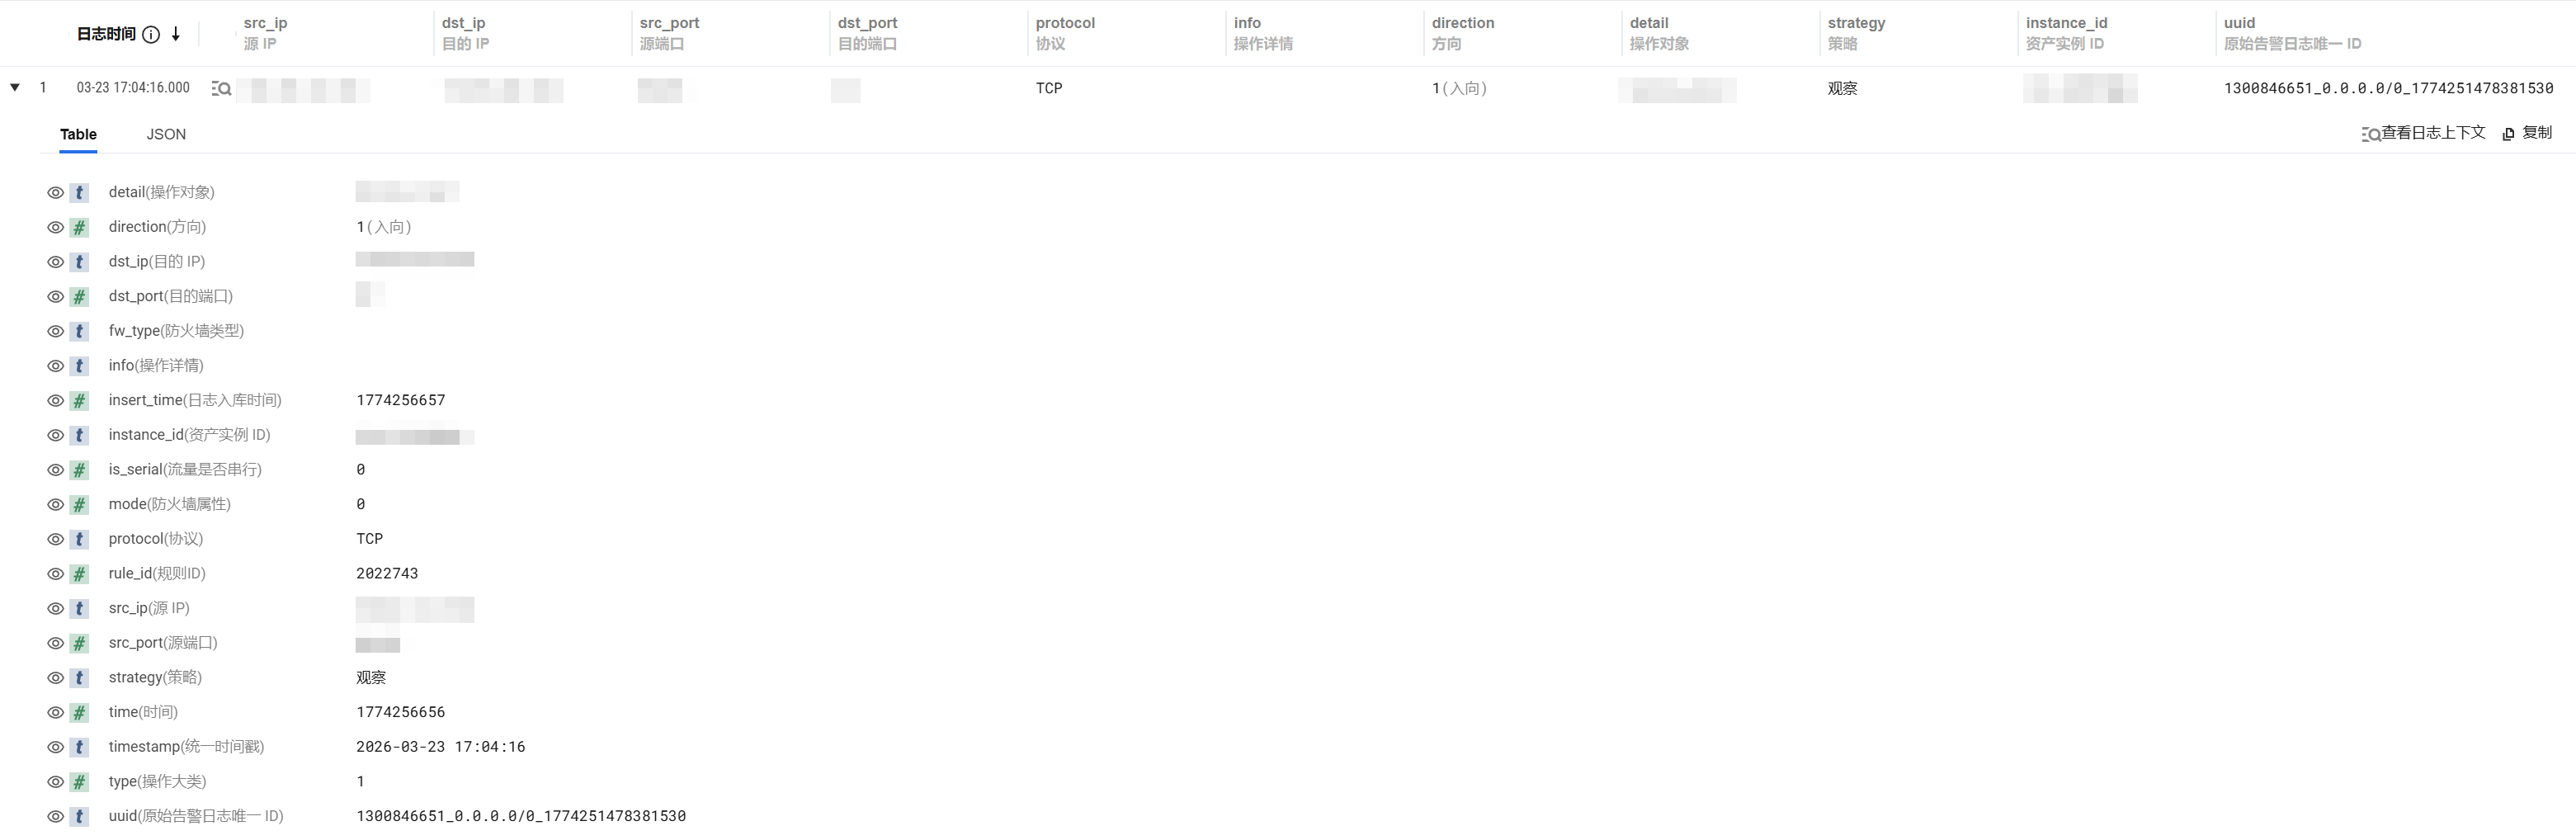
在原始日志数据列表中,单击每条展示日志发生时间左侧的
统计图表
1. 登录 云防火墙控制台,在左侧导航栏中,单击日志分析。
2. 在日志分析页面,单击统计图表。
3. 生成图表时,您可以选择:
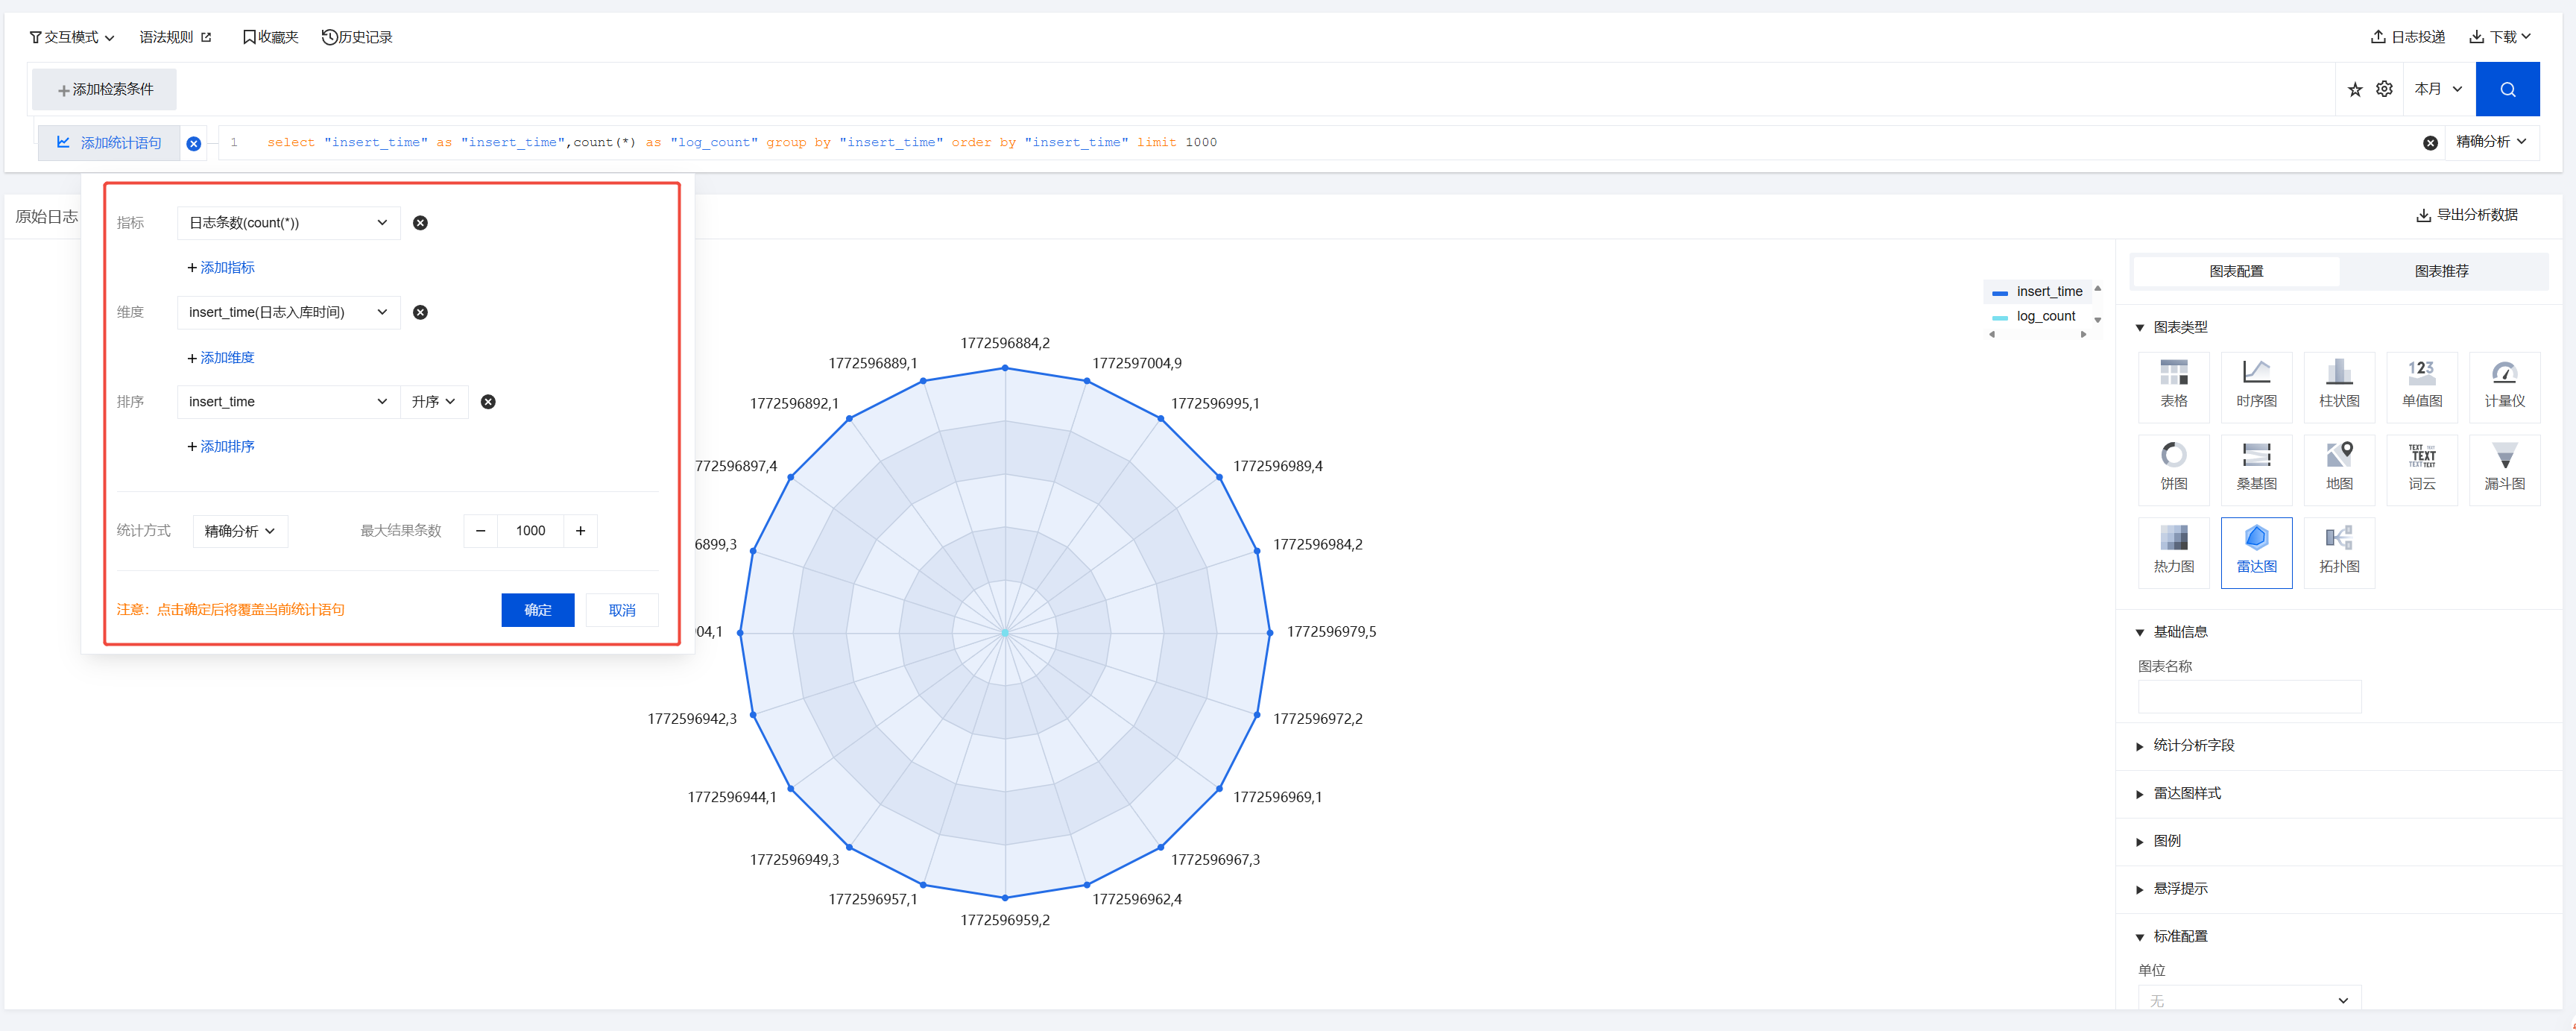
交互模式:通过添加统计语句来生成图表。
语句模式:直接使用查询语句进行绘图。
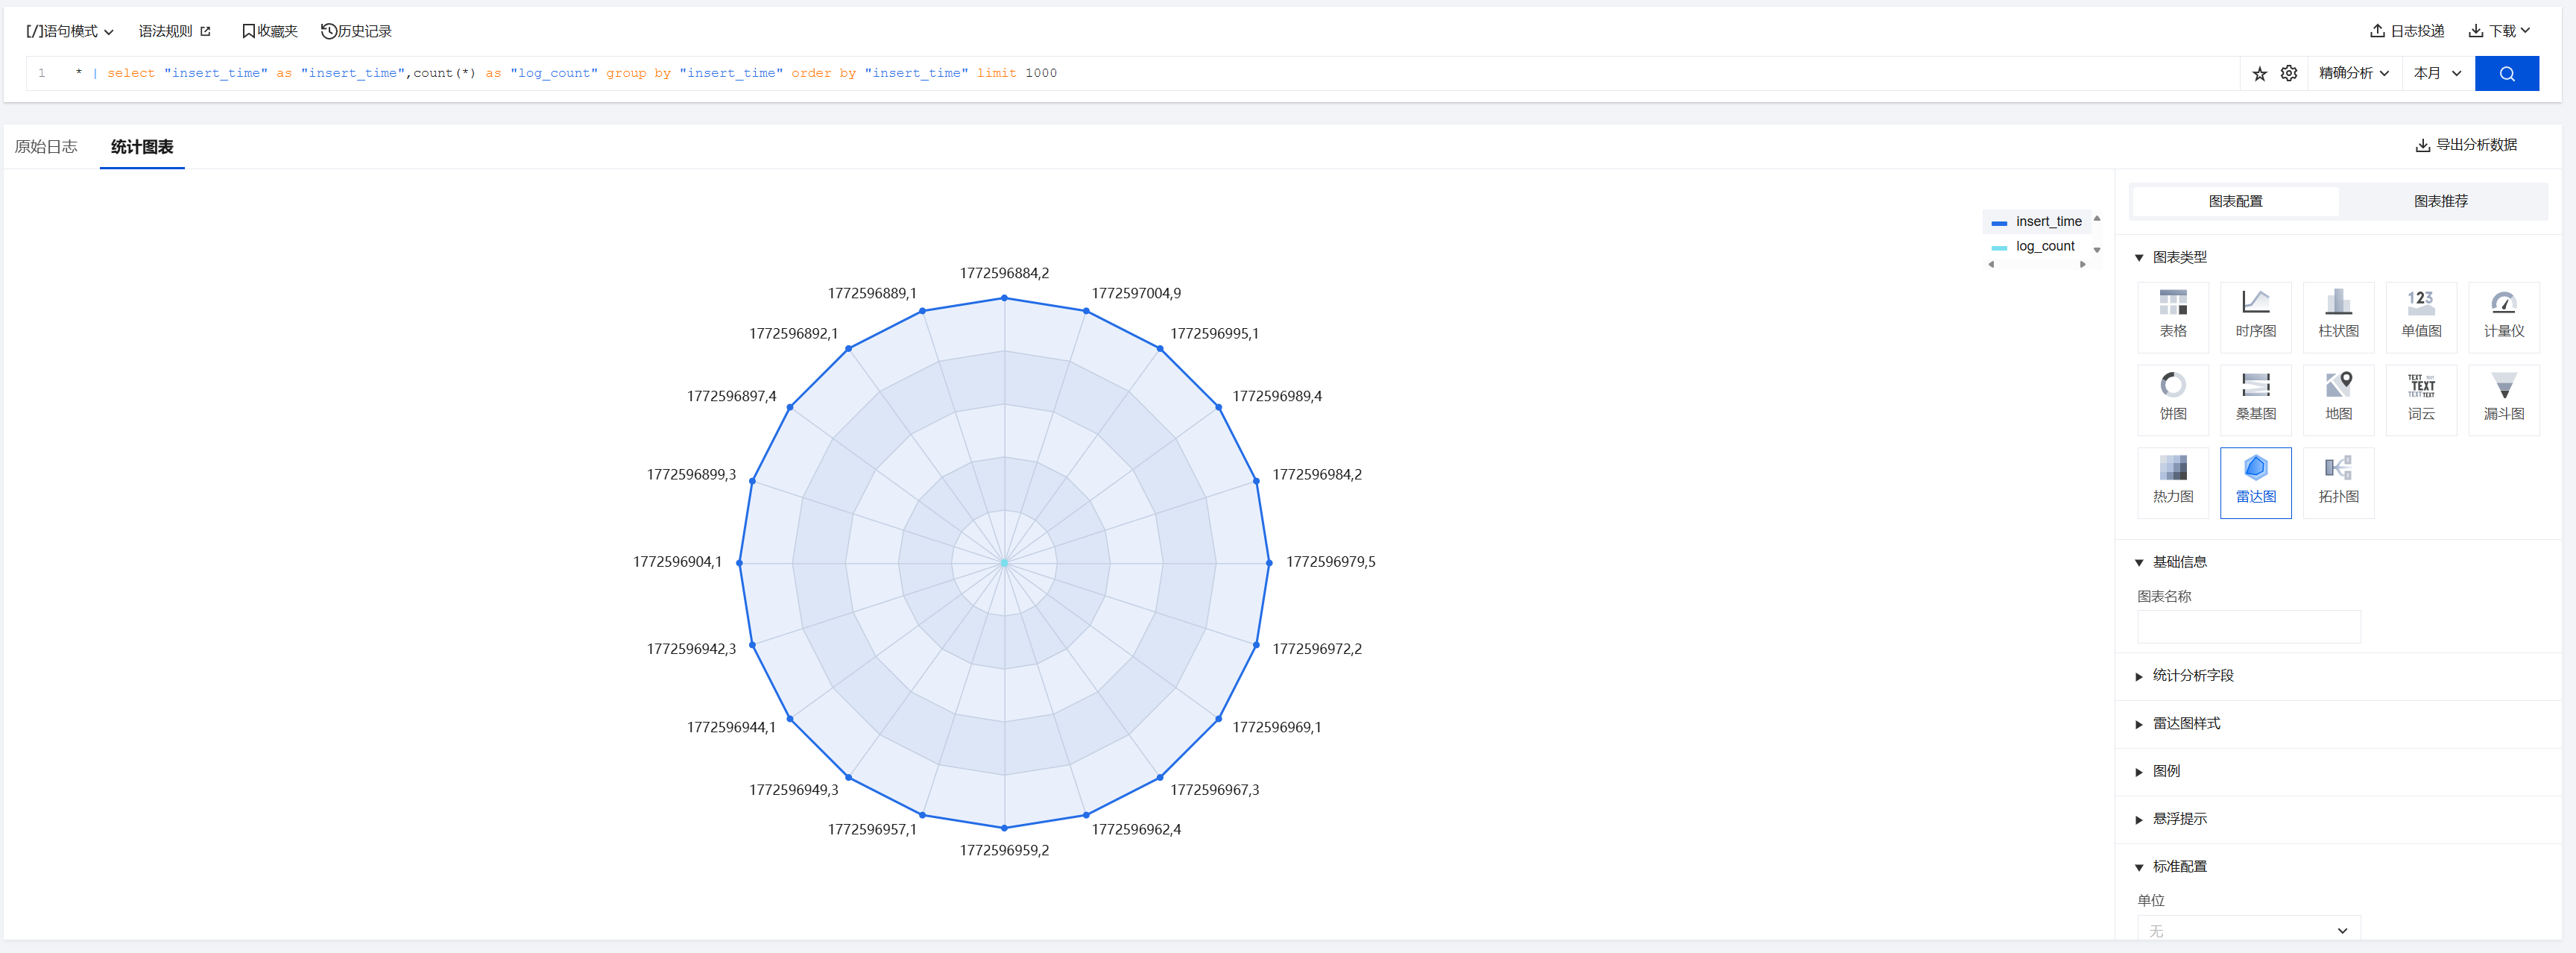
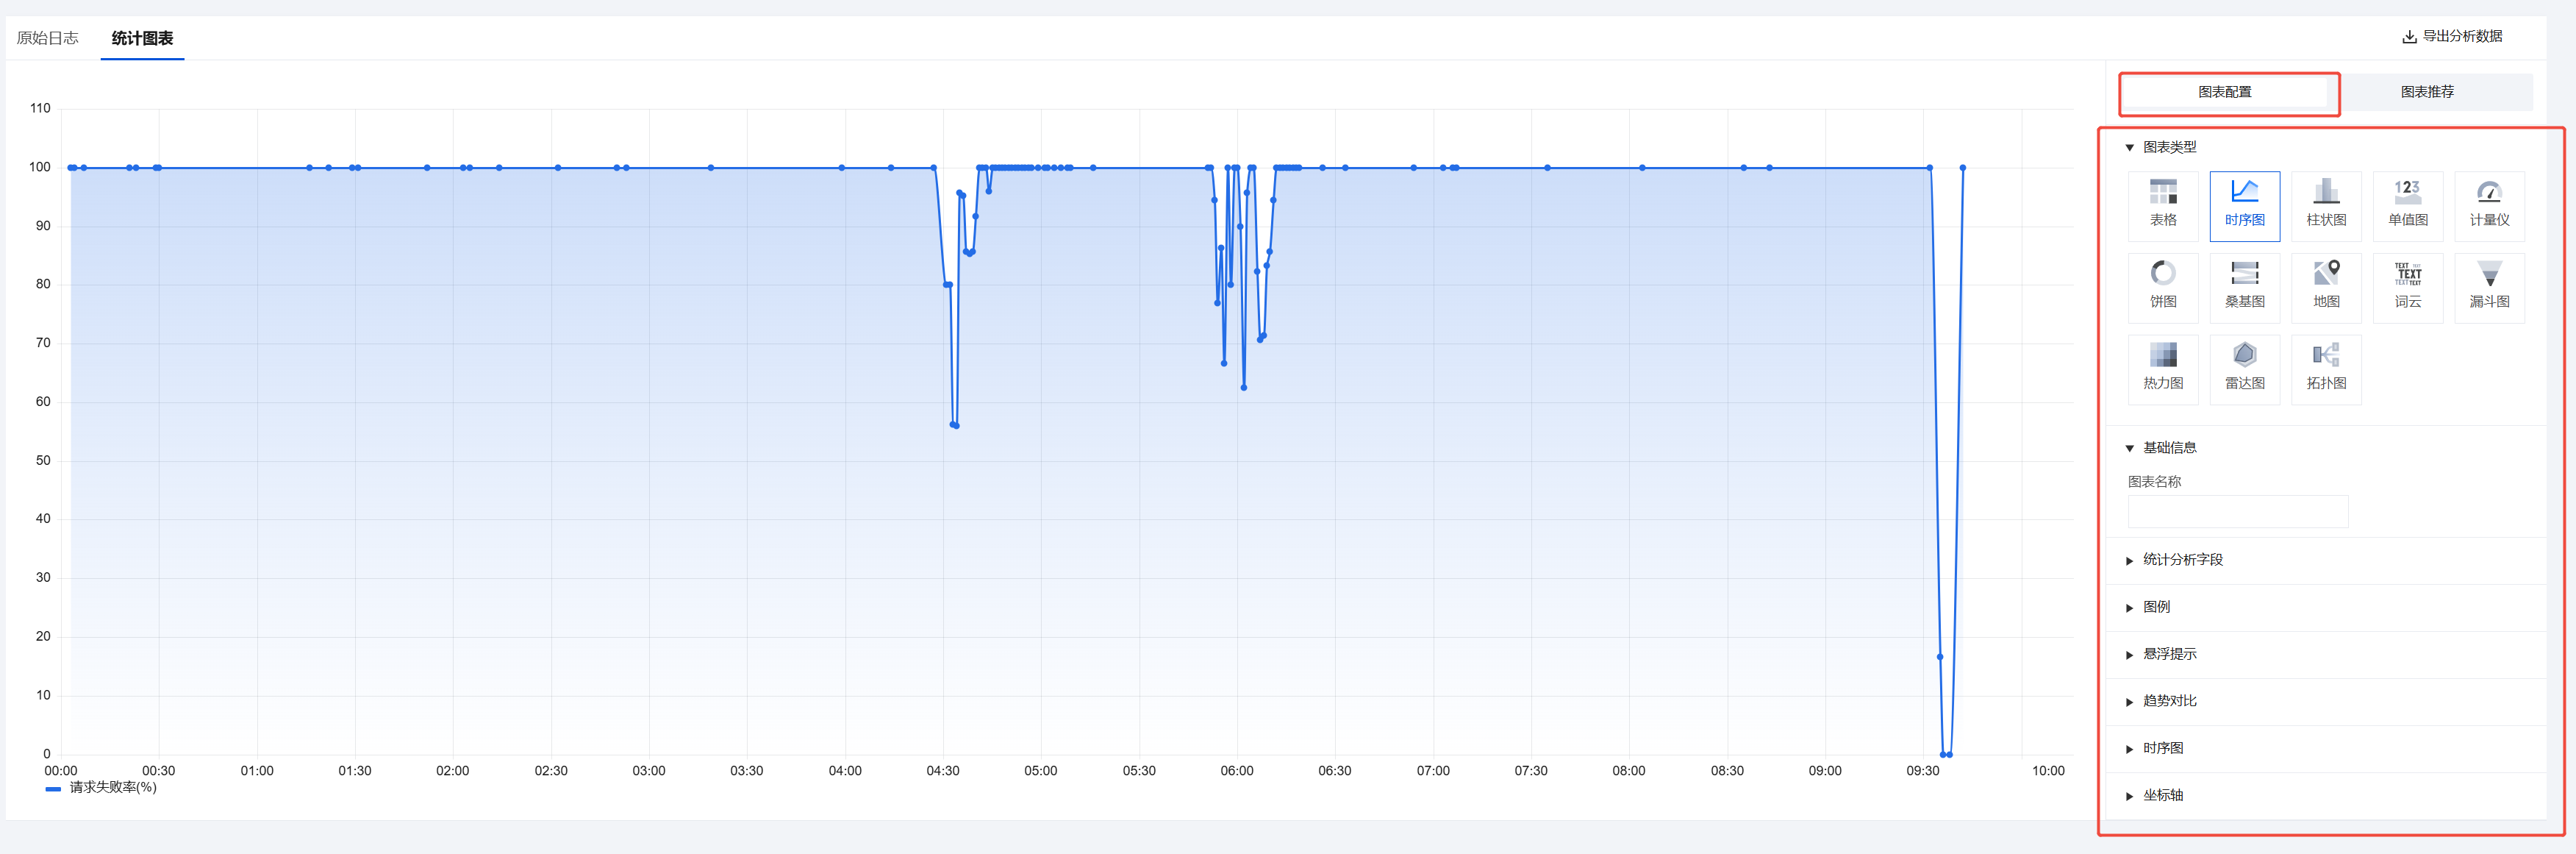
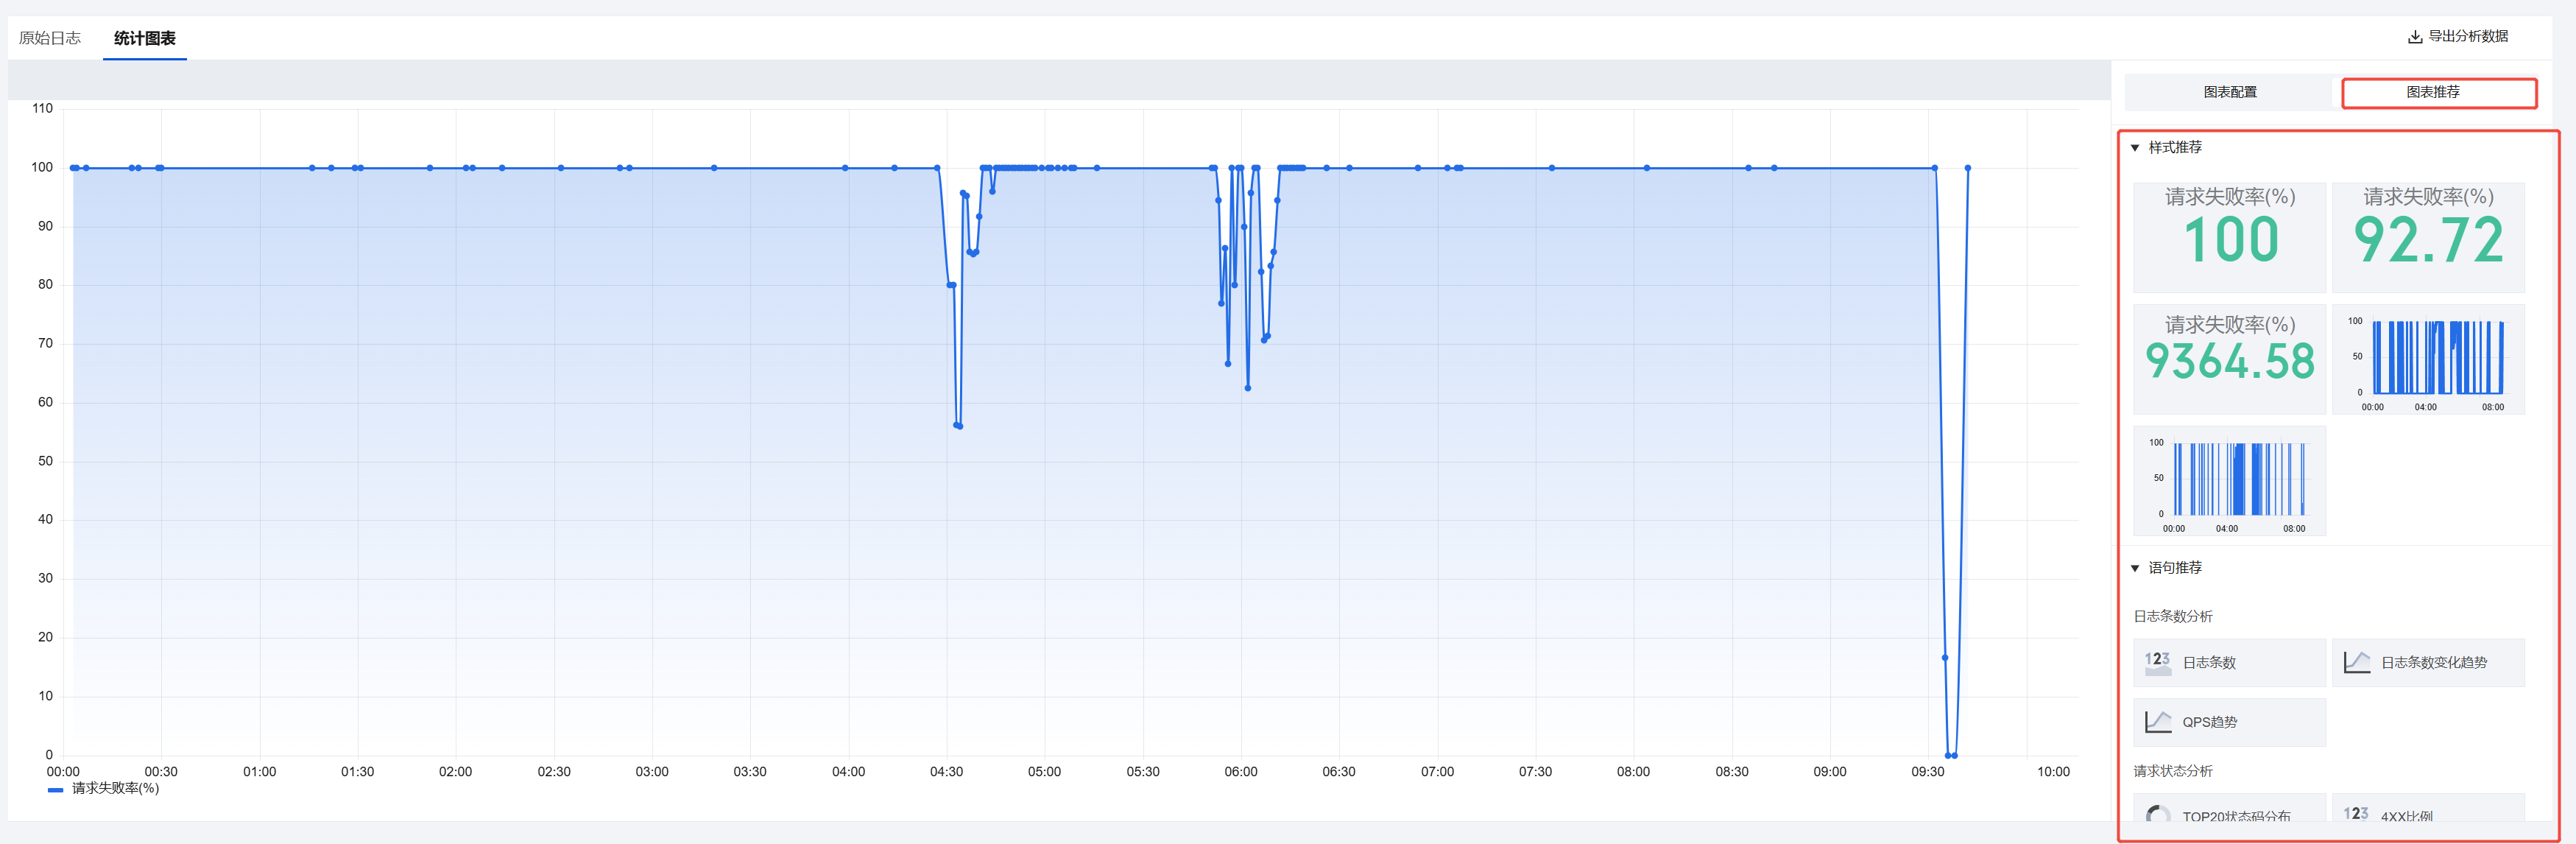
4. 图表生成后,您可以通过以下两种方式调整其展示效果:
在图表配置中直接修改图表类型。
使用图表推荐提供的样式或语句模板快速优化展示。
下载日志
1. 登录 云防火墙控制台,在左侧导航栏中,单击日志分析。
2. 在日志分析页面的右上角,单击下载,侧边栏展开下载任务页面。
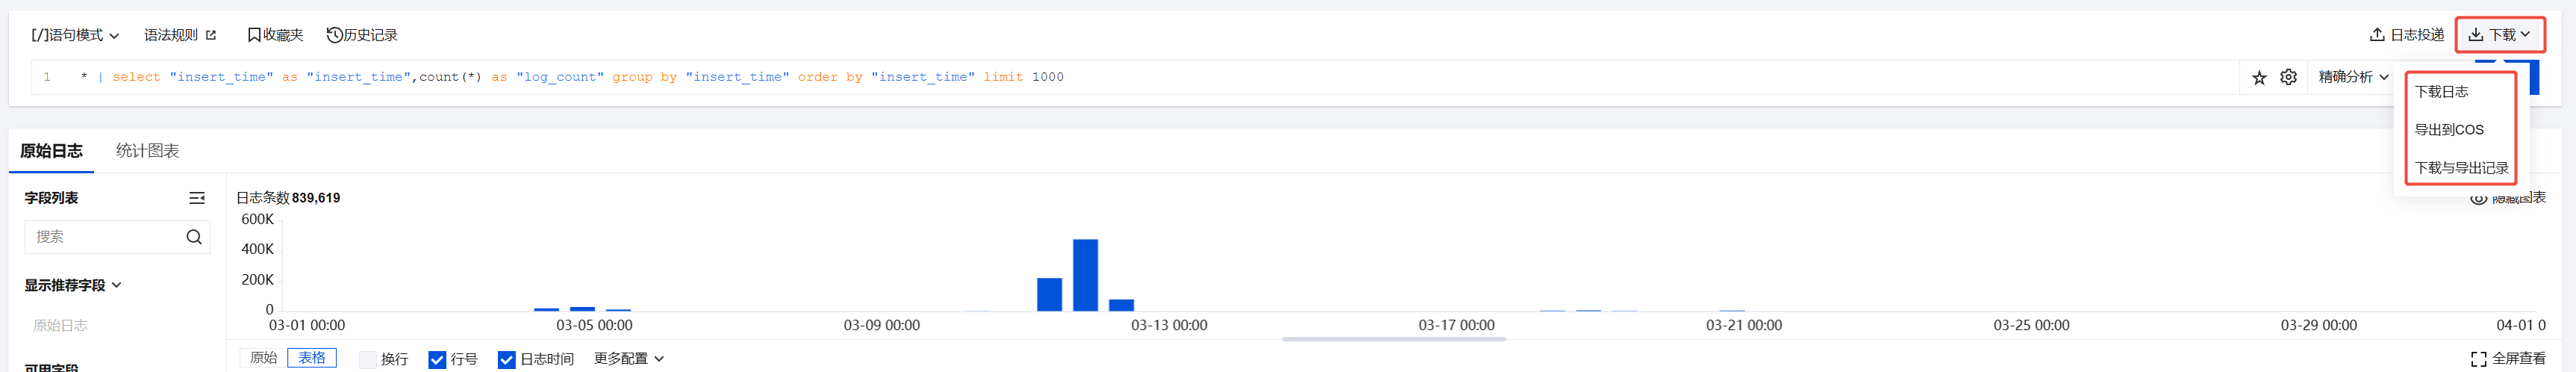
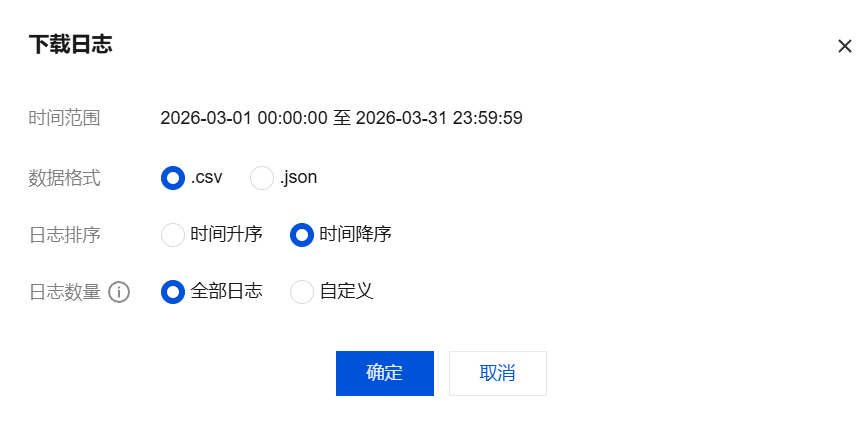
单击下载日志,进入下载日志数据页面。根据需要对数据格式、日志排序、日志数量等选项进行设置,单击确定。
注意:
默认下载当前检索的日志范围。
单次最多下载5000万条日志,如果您需要下载的日志超过5000万条,建议您分多次任务进行下载。
最多创建五条下载任务,请注意下载的任务数。
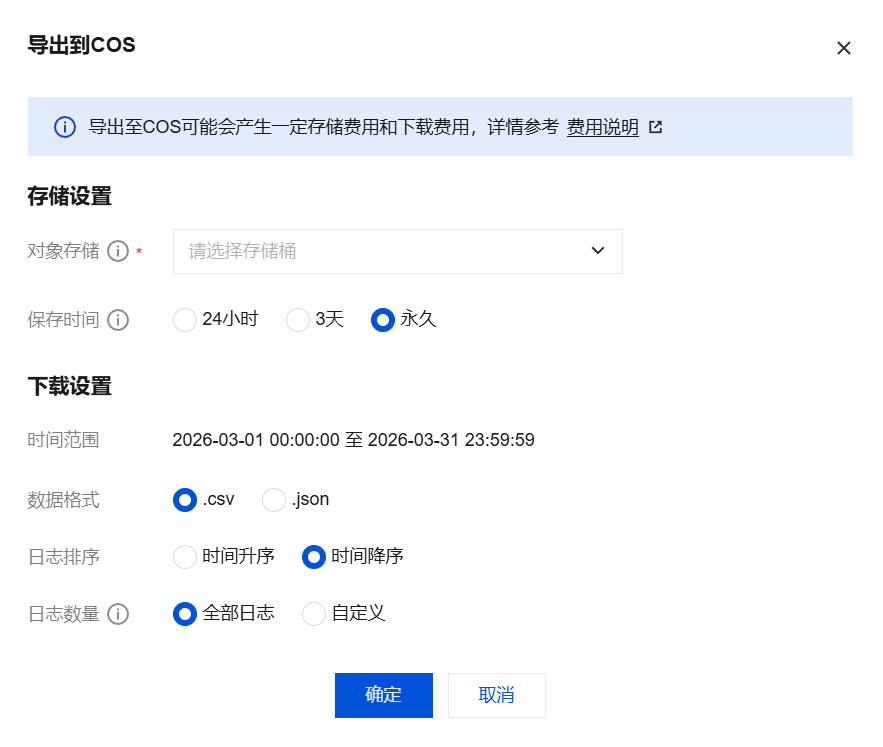
单击导出到 COS,进入导出到 COS 页面。选择一个存储桶并设置保存时间;配置下载日志设置,单击确定。
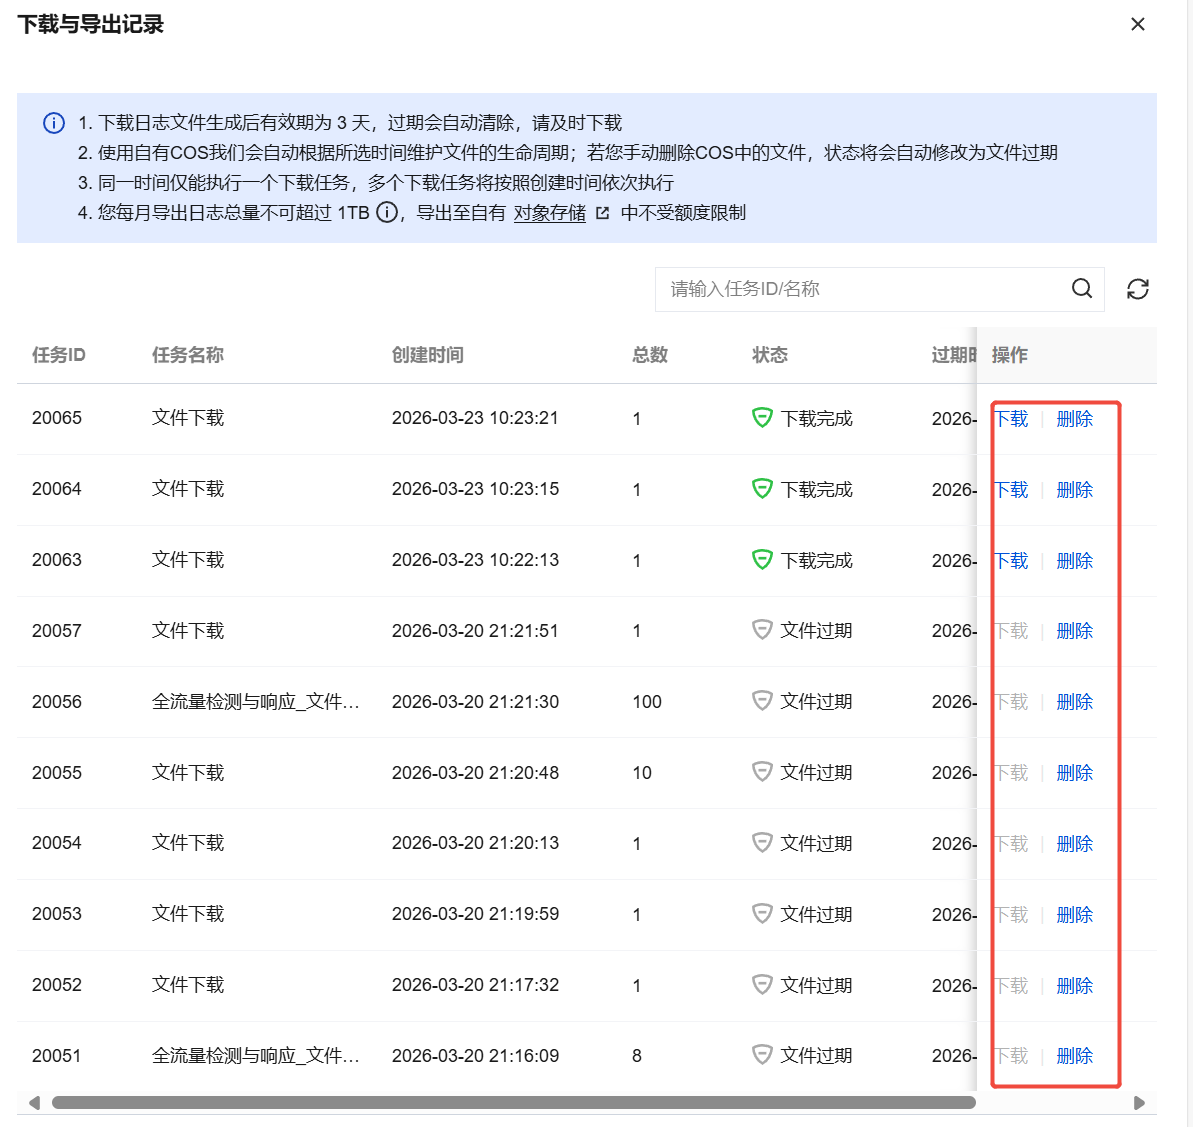
单击下载与导出记录,进入下载与导出记录页面。可在此查看所有的下载和导出任务相关信息,并对已完成的下载、导出任务进行删除或下载操作。
说明
下载日志文件生成后有效期为 3 天,过期会自动清除,请及时下载。
使用自有 COS 我们会自动根据所选时间维护文件的生命周期;若您手动删除 COS 中的文件,状态将会自动修改为文件过期。
同一时间仅能执行一个下载任务,多个下载任务将按照创建时间依次执行。
日志设置
1. 登录 云防火墙控制台,在左侧导航栏中,选择日志分析 > 日志设置。
2. 在日志设置页面,企业版及以上用户可修改日志存储类型和存储时长,每24小时仅可修改1次。
3. 过期日志将由系统自动删除,也可手动清空日志,每个用户每个自然月仅可操作4次,请谨慎使用。
说明:
日志设置变更后,仅对变更时刻起新增的日志生效,存量日志不受影响。例如,将存储时长从180天修改为90天,则存量日志仍按180天保留,新增日志按90天存储。
4. 日志设置页面还支持设置全流量检测与响应(NDR)日志存储配置:
原始流量包存储:设置
req_hex、rsp_hex、http_request_body、http_response_body 等字段的存储长度。流量日志协议存储范围:设置 NDR 流量日志中存储的网络协议范围,实际可选项以页面展示为准。
流量日志 Payload 存储:
开启:完整保存 HTTP 解析数据(含请求/响应头及请求/响应体)。
关闭:仅保留协议头部(
http_request_header、http_response_header),不保留 Payload 详情(req_hex、rsp_hex、http_request_body、http_response_body)。相关信息
如遇到日志投递相关问题,请参见 日志投递 文档。
如遇到告警配置相关问题,请参见 告警配置 文档。
附录
日志详情字段说明
字段名 | 说明 |
_SOURCE_ | 日志采集的源 IP |
_FILENAME_ | 日志采集的文件名 |
_HOSTNAME_ | 日志来源机器名称 |
_INDEX_STATUS_ | 创建索引异常原因 |
detail | 操作对象 |
direction | 方向 |
dst_ip | 目的 IP |
dst_port | 目的端口 |
fw_type | 防火墙类型 |
info | 操作详情 |
insert_time | 日志入库时间 |
instance_id | 资产实例 ID |
is_serial | 流量是否串行 |
mode | 防火墙属性 |
protocol | 协议 |
rule_id | 规则 ID |
src_ip | 源 IP |
src_port | 源端口 |
strategy | 策略 |
time | 时间 |
timestamp | 统一时间戳 |
type | 操作大类 |
uuid | 原始告警日志唯一 ID |
文档反馈