MCP 访问控制
下载
聚焦模式
字号
操作场景
为保障 MCP Server 的访问安全,您可以为 MCP Server 开启 调用方鉴权(支持 API Key、JWT、OAuth 2.0 和 OIDC 多种认证方式),要求客户端携带有效凭证才能访问,满足企业级安全合规与多场景认证需求;进一步还可以基于调用方(Consumer)配置 Server 级和 Tool 级的黑白名单(ACL),实现“谁能调用整个服务”、“谁能调用某个具体工具”的精细化访问控制。
前提条件
已创建云原生 AI 网关实例。
已创建 MCP Server。
如使用密钥鉴权,请提前创建好调用方(Consumer)及其密钥凭证,详情请参见 新建消费者密钥。
如需配置 Tool 访问控制,该 MCP 需已配置相关 Tool。
操作步骤
1. 登录 微服务平台控制台 ,在左侧导航栏单击 AI 网关 > 实例列表。
2. 在实例列表页面,单击需要配置的网关实例的“ID”,进入该网关实例的基本信息页面。
3. 在左侧菜单选择 MCP 管理 > MCP 服务,单击目标 MCP 服务 ID,进入服务详情页。
4. 点击顶部访问控制页签。
配置调用方鉴权方式
1. 在访问控制页签,单击右侧的编辑按钮,启用认证。
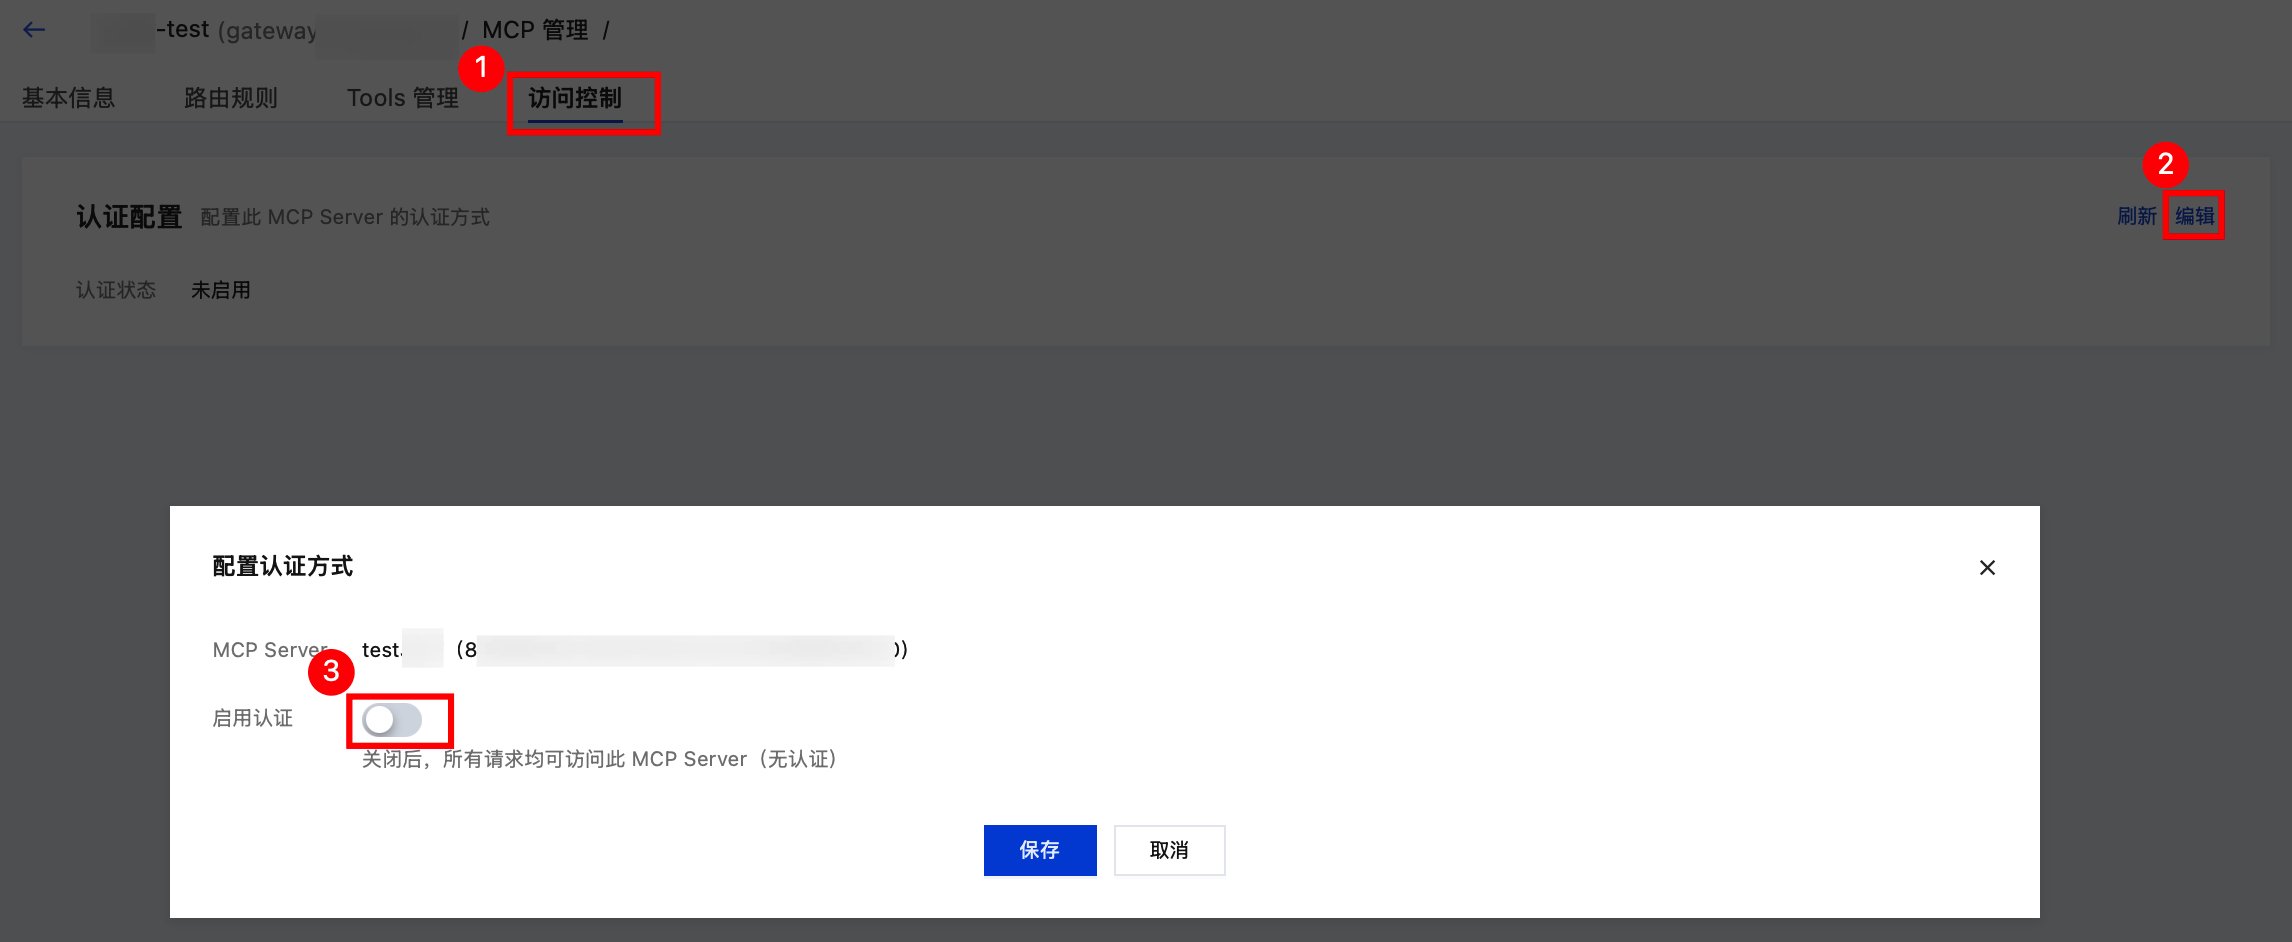
2. 选择认证方式并完成对应配置,
取值 | 说明 |
API Key | 密钥鉴权,要求调用方携带有效 API Key,系统将自动生成 API Key |
JWT | 基于 JWT 的鉴权,要求调用方携带有效 JWT Token Header 名称:从指定请求头中提取 JWT,多个用英文逗号分隔。 Cookie 名称:从指定 Cookie 中提取 JWT,多个用英文逗号分隔。 URI 参数:从指定 URI 参数中提取 JWT,多个用英文逗号分隔。 消费者标识:用于匹配消费者的标识。 标准 Claims 校验:exp(过期时间)、nbf(生效时间)。 最大有效期:JWT 允许的最大有效期,单位为秒,0 表示不限制。 Base64 编码:关闭(默认)——插件把数据库里 cngw_jwt_secrets 表存储的 secret 字段原样当作签名密钥,直接用它与 JWT 进行 HMAC 验签;开启——插件认为数据库里存的 secret 是 base64 编码后的字符串,会先对其做一次 base64 解码,得到原始密钥,再用原始密钥去验签。 CORS 预检验证:是否对 CORS 预检请求进行验证。 |
OAuth 2.0 | 基于 OAuth 2.0 的鉴权,接入第三方 OAuth 服务 Header 名称:从指定请求头中提取 Access Token,多个用英文逗号分隔。 Token 过期时间:Token 过期时间,单位为秒,0 表示不限制。 Scope 白名单:允许的 Scope 白名单,多个用英文逗号分隔。 强制校验 Scope:是否强制校验请求携带的 Token 的 Scope。 |
OIDC | 基于 OpenID Connect 的鉴权,接入企业 IdP 客户端 ID(必填):OIDC 客户端 ID。 客户端密钥(必填):OIDC 客户端密钥。 签发者地址(必填):身份提供商签发地址,用于发现 OIDC 配置,如 https://example.com/oidc。 Audience 目标受众:期望的 Audience 目标受众,留空则不校验。 Scopes 授权范围:请求的 Scopes 授权范围,多个用英文逗号分隔。 消费者标识:用于匹配消费者的标识。 Realm 认证域:认证失败时 WWW-Authenticate 响应头中返回的 realm 标识。 超时时间:请求身份提供商的超时时间,单位为秒。 Token Endpoint 令牌端点认证方法:客户端向 Token Endpoint 令牌端点请求时的认证方法。 Introspection Endpoint 令牌内省端点:令牌内省端点地址。 Introspection Endpoint 令牌内省端点认证方法:请求 Introspection Endpoint 令牌内省端点时的认证方法。 |
3. 单击保存使配置生效。
说明:
单个 MCP Server 仅支持配置一种鉴权方式。切换鉴权方式后,需为调用方(Consumer)配置对应类型的凭证。
配置 Server 级黑白名单
1. 启用认证并保存后,可以进一步单击编辑设置 Server 访问控制(acl_type),配置哪些 Consumer 可以访问此 MCP Server。
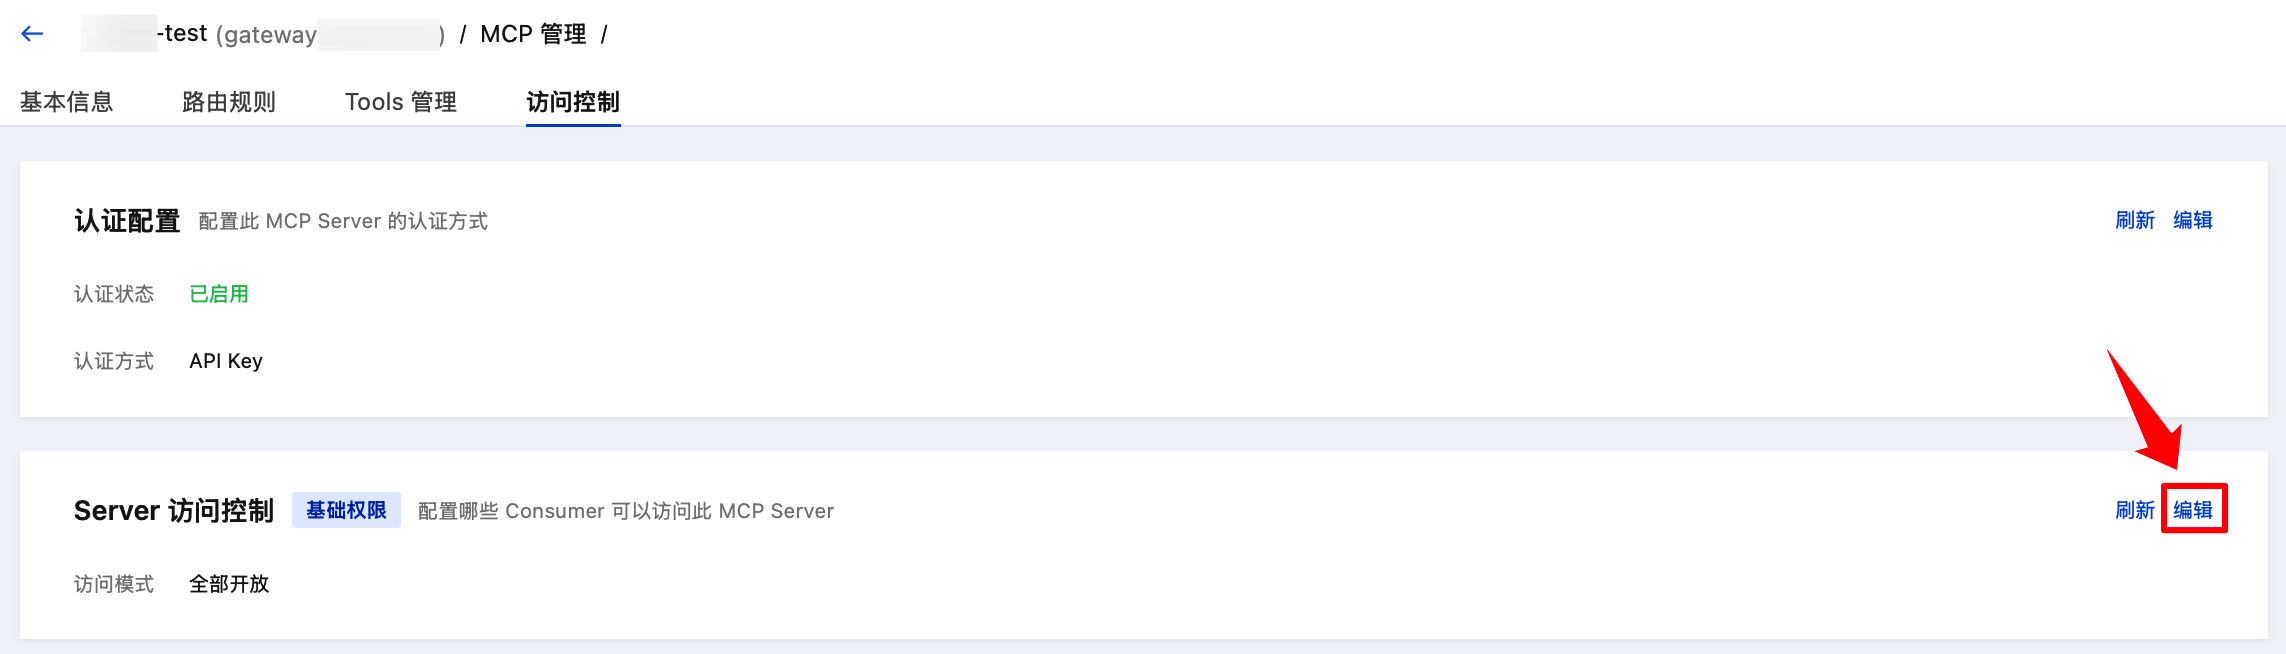
2. 在编辑 Server 访问控制弹窗中,根据实际需求选择对应访问模式:
访问模式 | 取值 | 说明 |
全部开放 | None | 不限制,所有调用方均可访问 |
白名单 | Allow | 白名单,仅名单内调用方可访问 |
黑名单 | Deny | 黑名单,名单内调用方禁止访问 |
3. 根据所选类型,添加对应的调用方(Consumer)列表,支持以消费者组或消费者维度进行配置。
配置 Tool 级黑白名单
1. 在工具列表中选择目标工具,单独为其设置 Tool 访问权限。
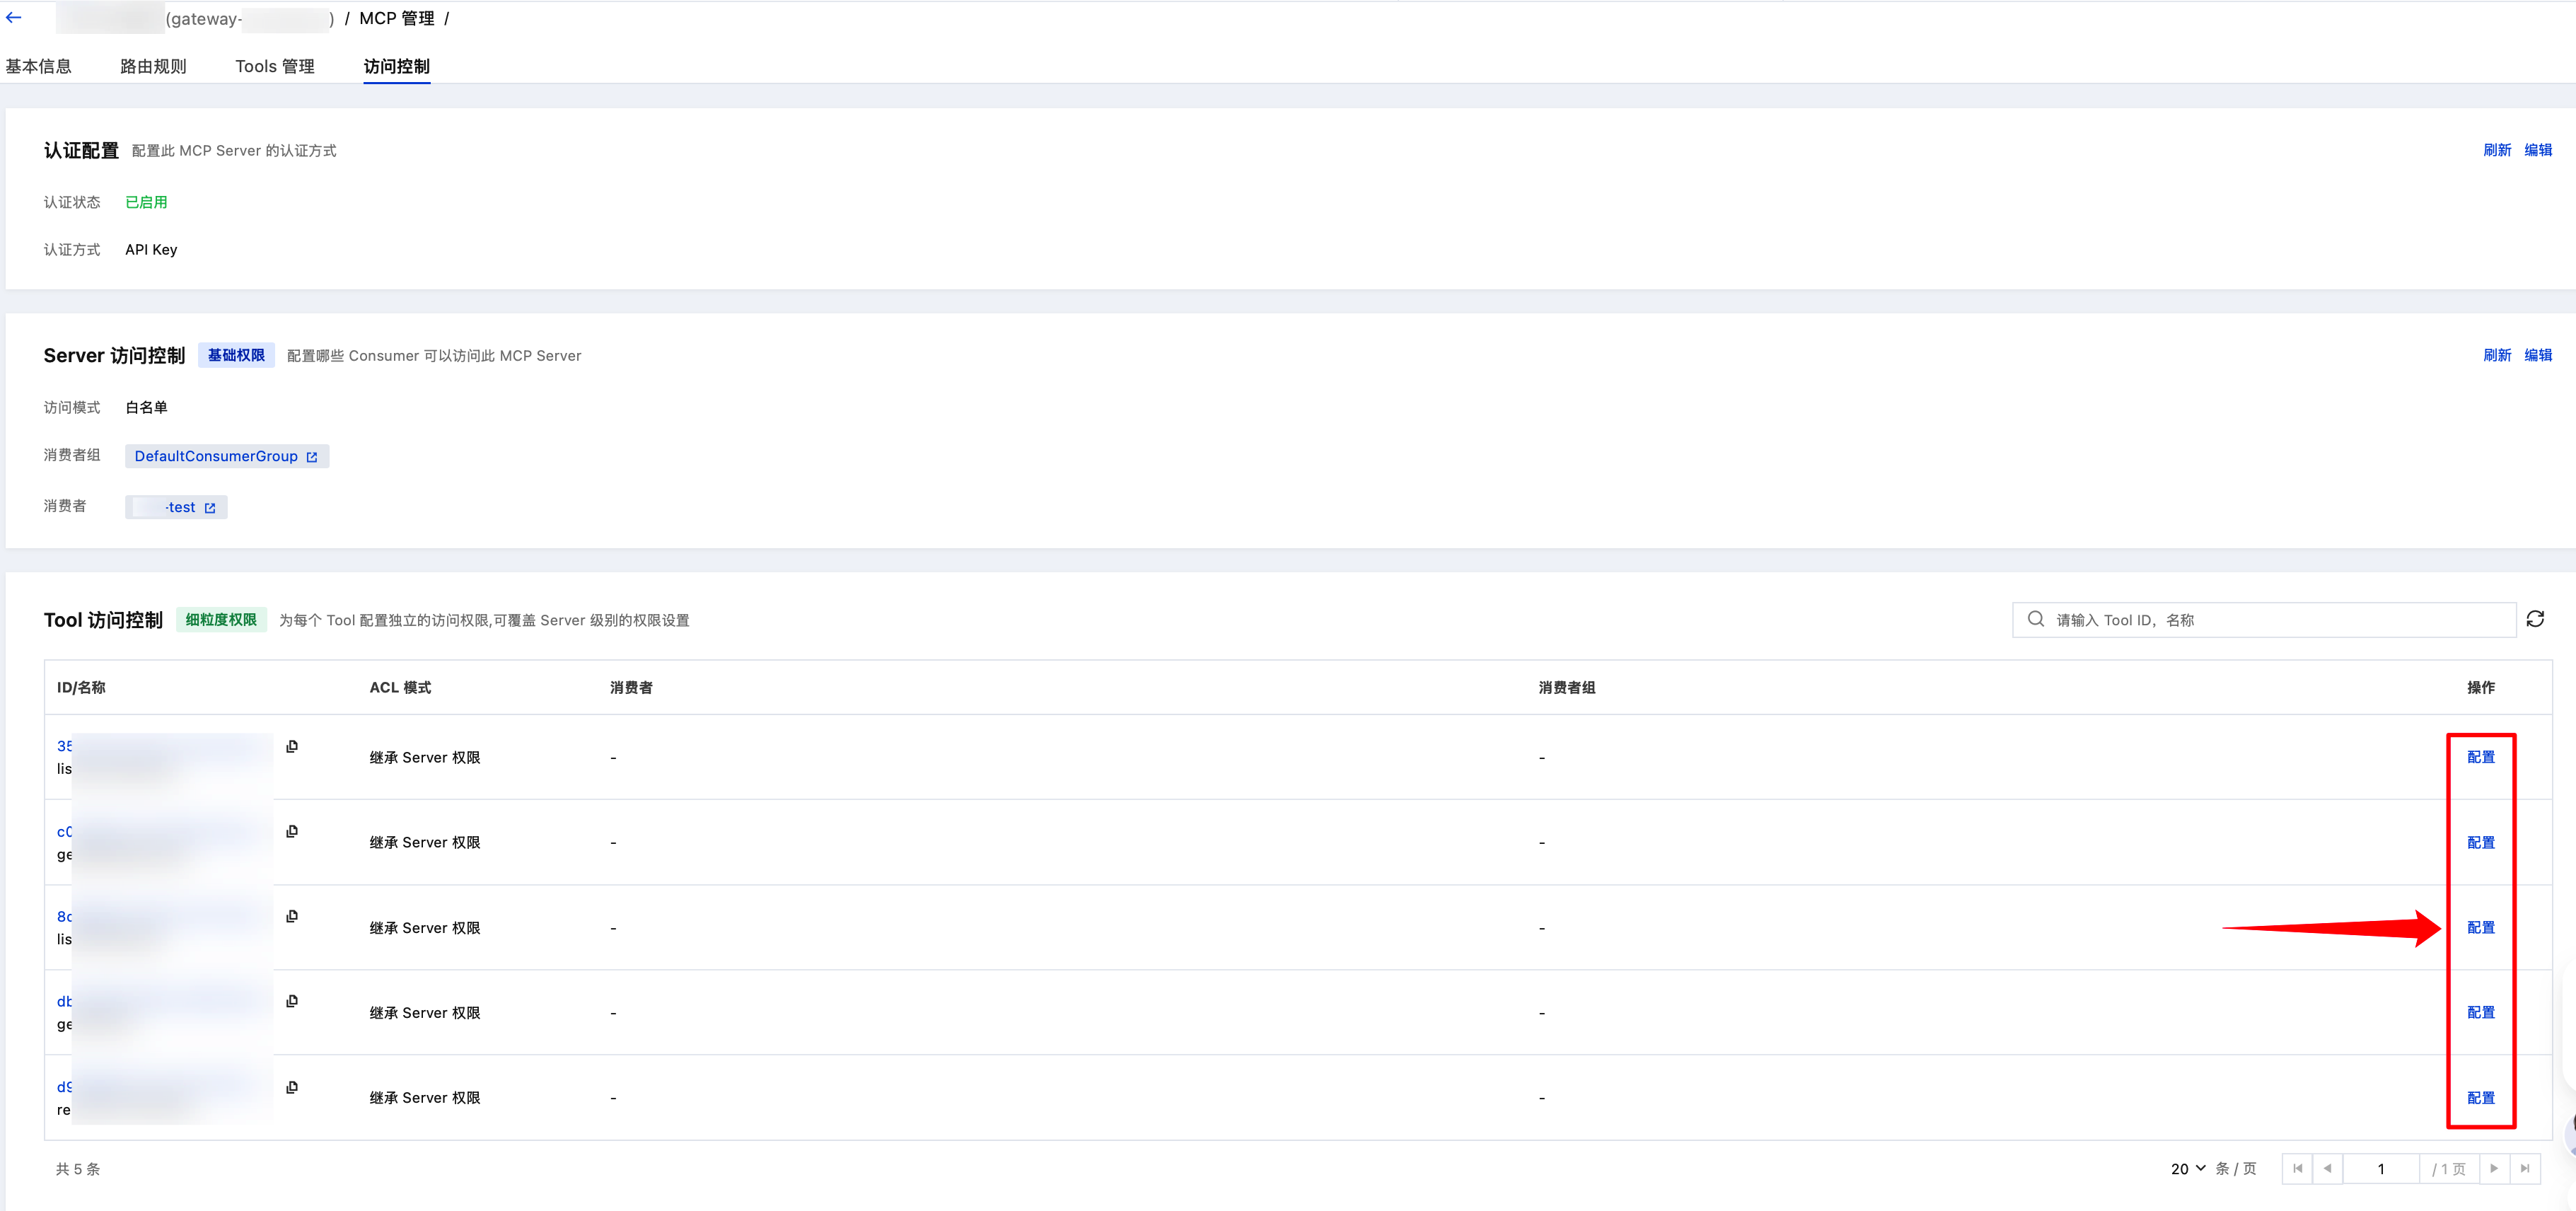
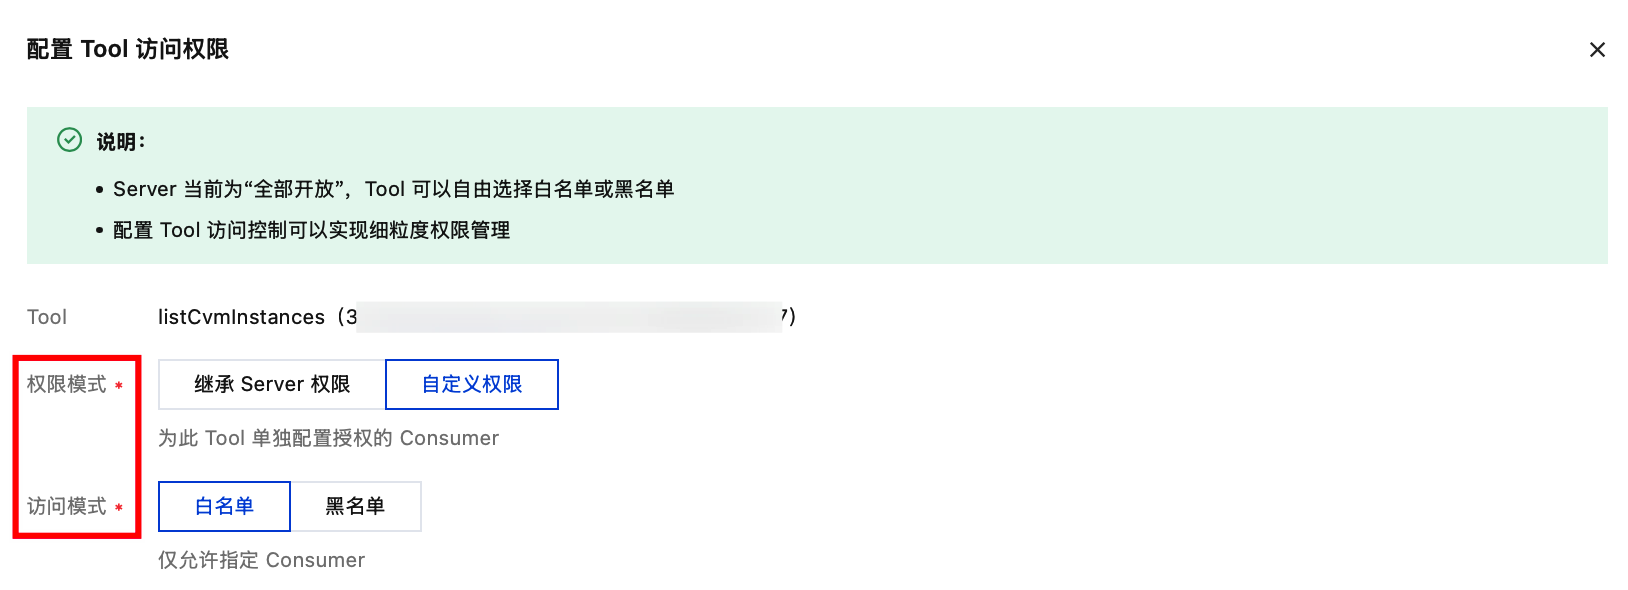
2. 在配置 Tool 访问控制弹窗中,根据实际需求选择对应权限模式以及访问模式:
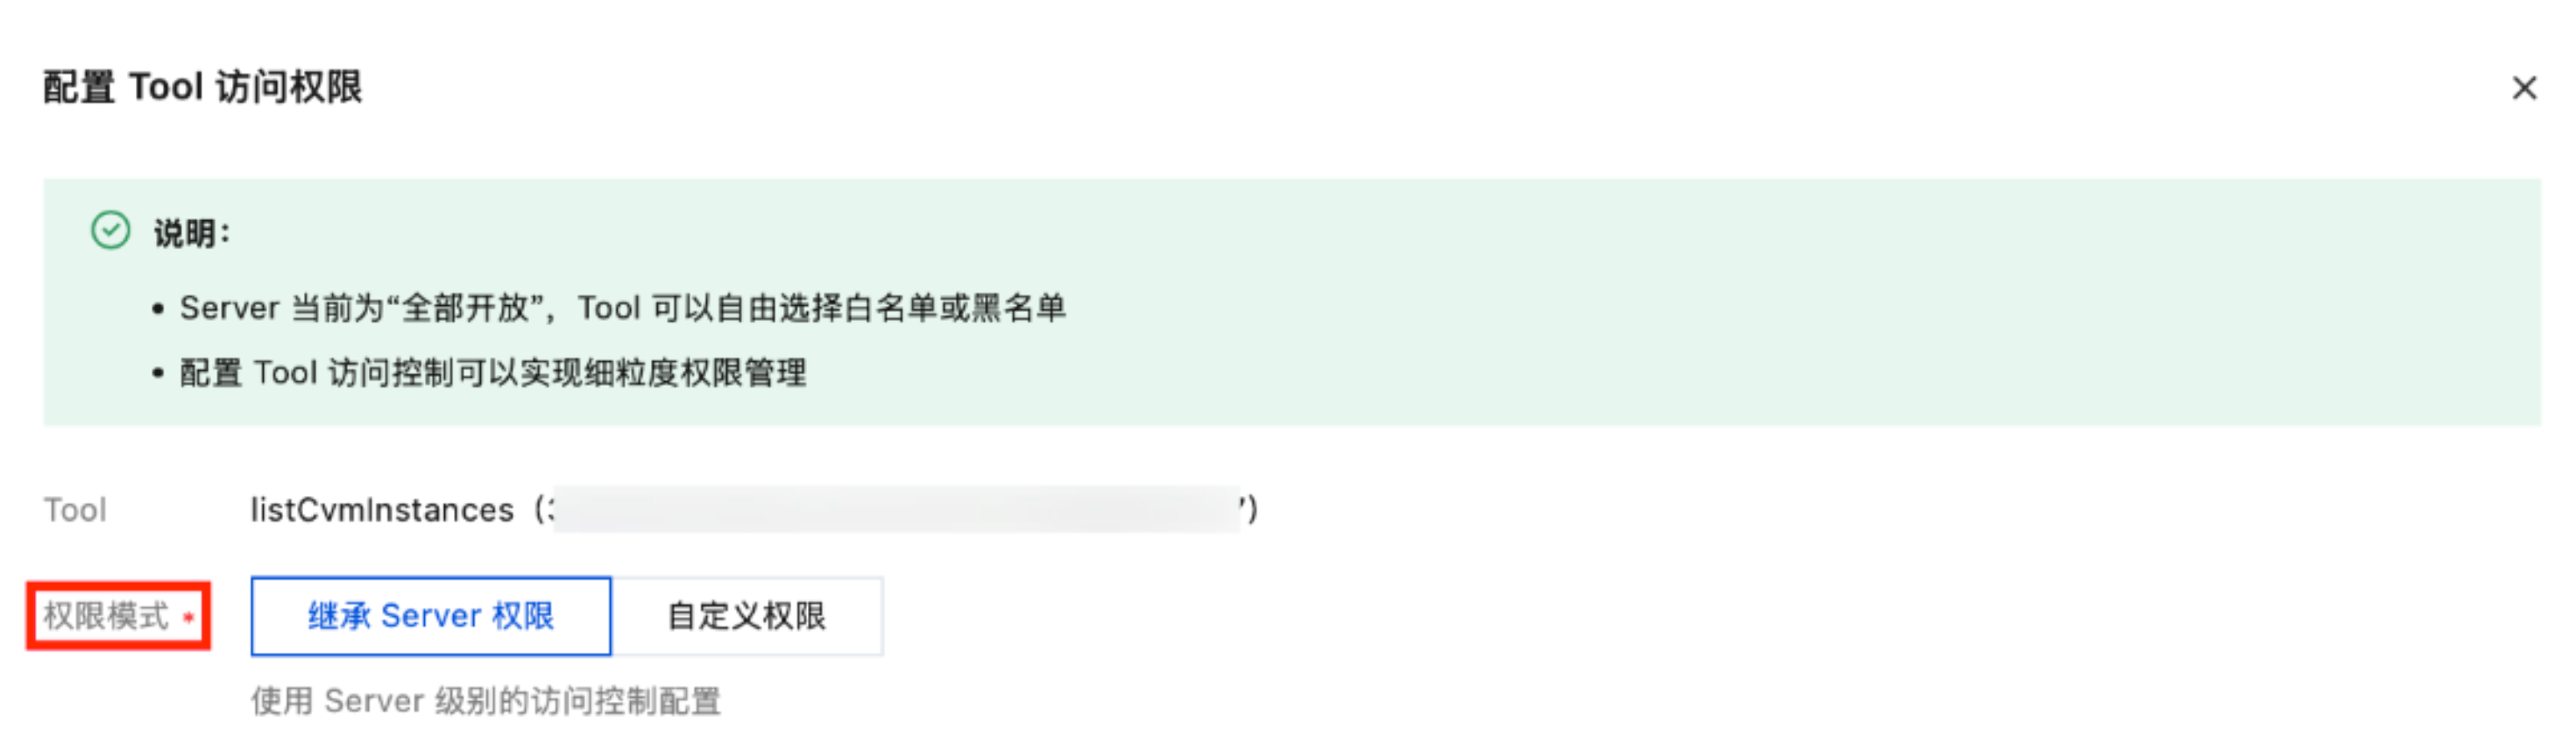
说明:
仅当 Server 访问模式为“全部开放”时,Tool 访问控制权限模式才可使用自定义权限。
自定义权限模式下,可以为此 Tool 单独配置授权的 Consumer,支持进一步选择访问模式(白名单/黑名单)。
3. 单击保存使配置生效。
相关说明
鉴权与黑白名单分为 Server 和 Tool 两层,Tool 级规则在 Server 级规则的基础上进一步收敛权限。
配置变更后即时生效,请确认调用方凭证已正确下发,避免误拦截正常业务。
文档反馈