应用可用范围与通讯录权限
下载
聚焦模式
字号
在企业办公场景中,正确配置权限是保障信息安全与提升协作效率的核心。本手册将帮助您区分“谁能使用应用”与“应用能获取谁的信息”这两个关键概念。
概念定义
术语 | 核心定义 | 解决的问题 |
可用成员范围 | 定义了哪些人可以登录该应用,或者在工作台看到并打开该应用。 | “谁能用这个应用?” |
通讯录权限范围 | 定义了应用在调用接口(API)时,能够读取哪些部门和成员的数据。 | “应用能看到谁的信息?” |
配置可用成员范围
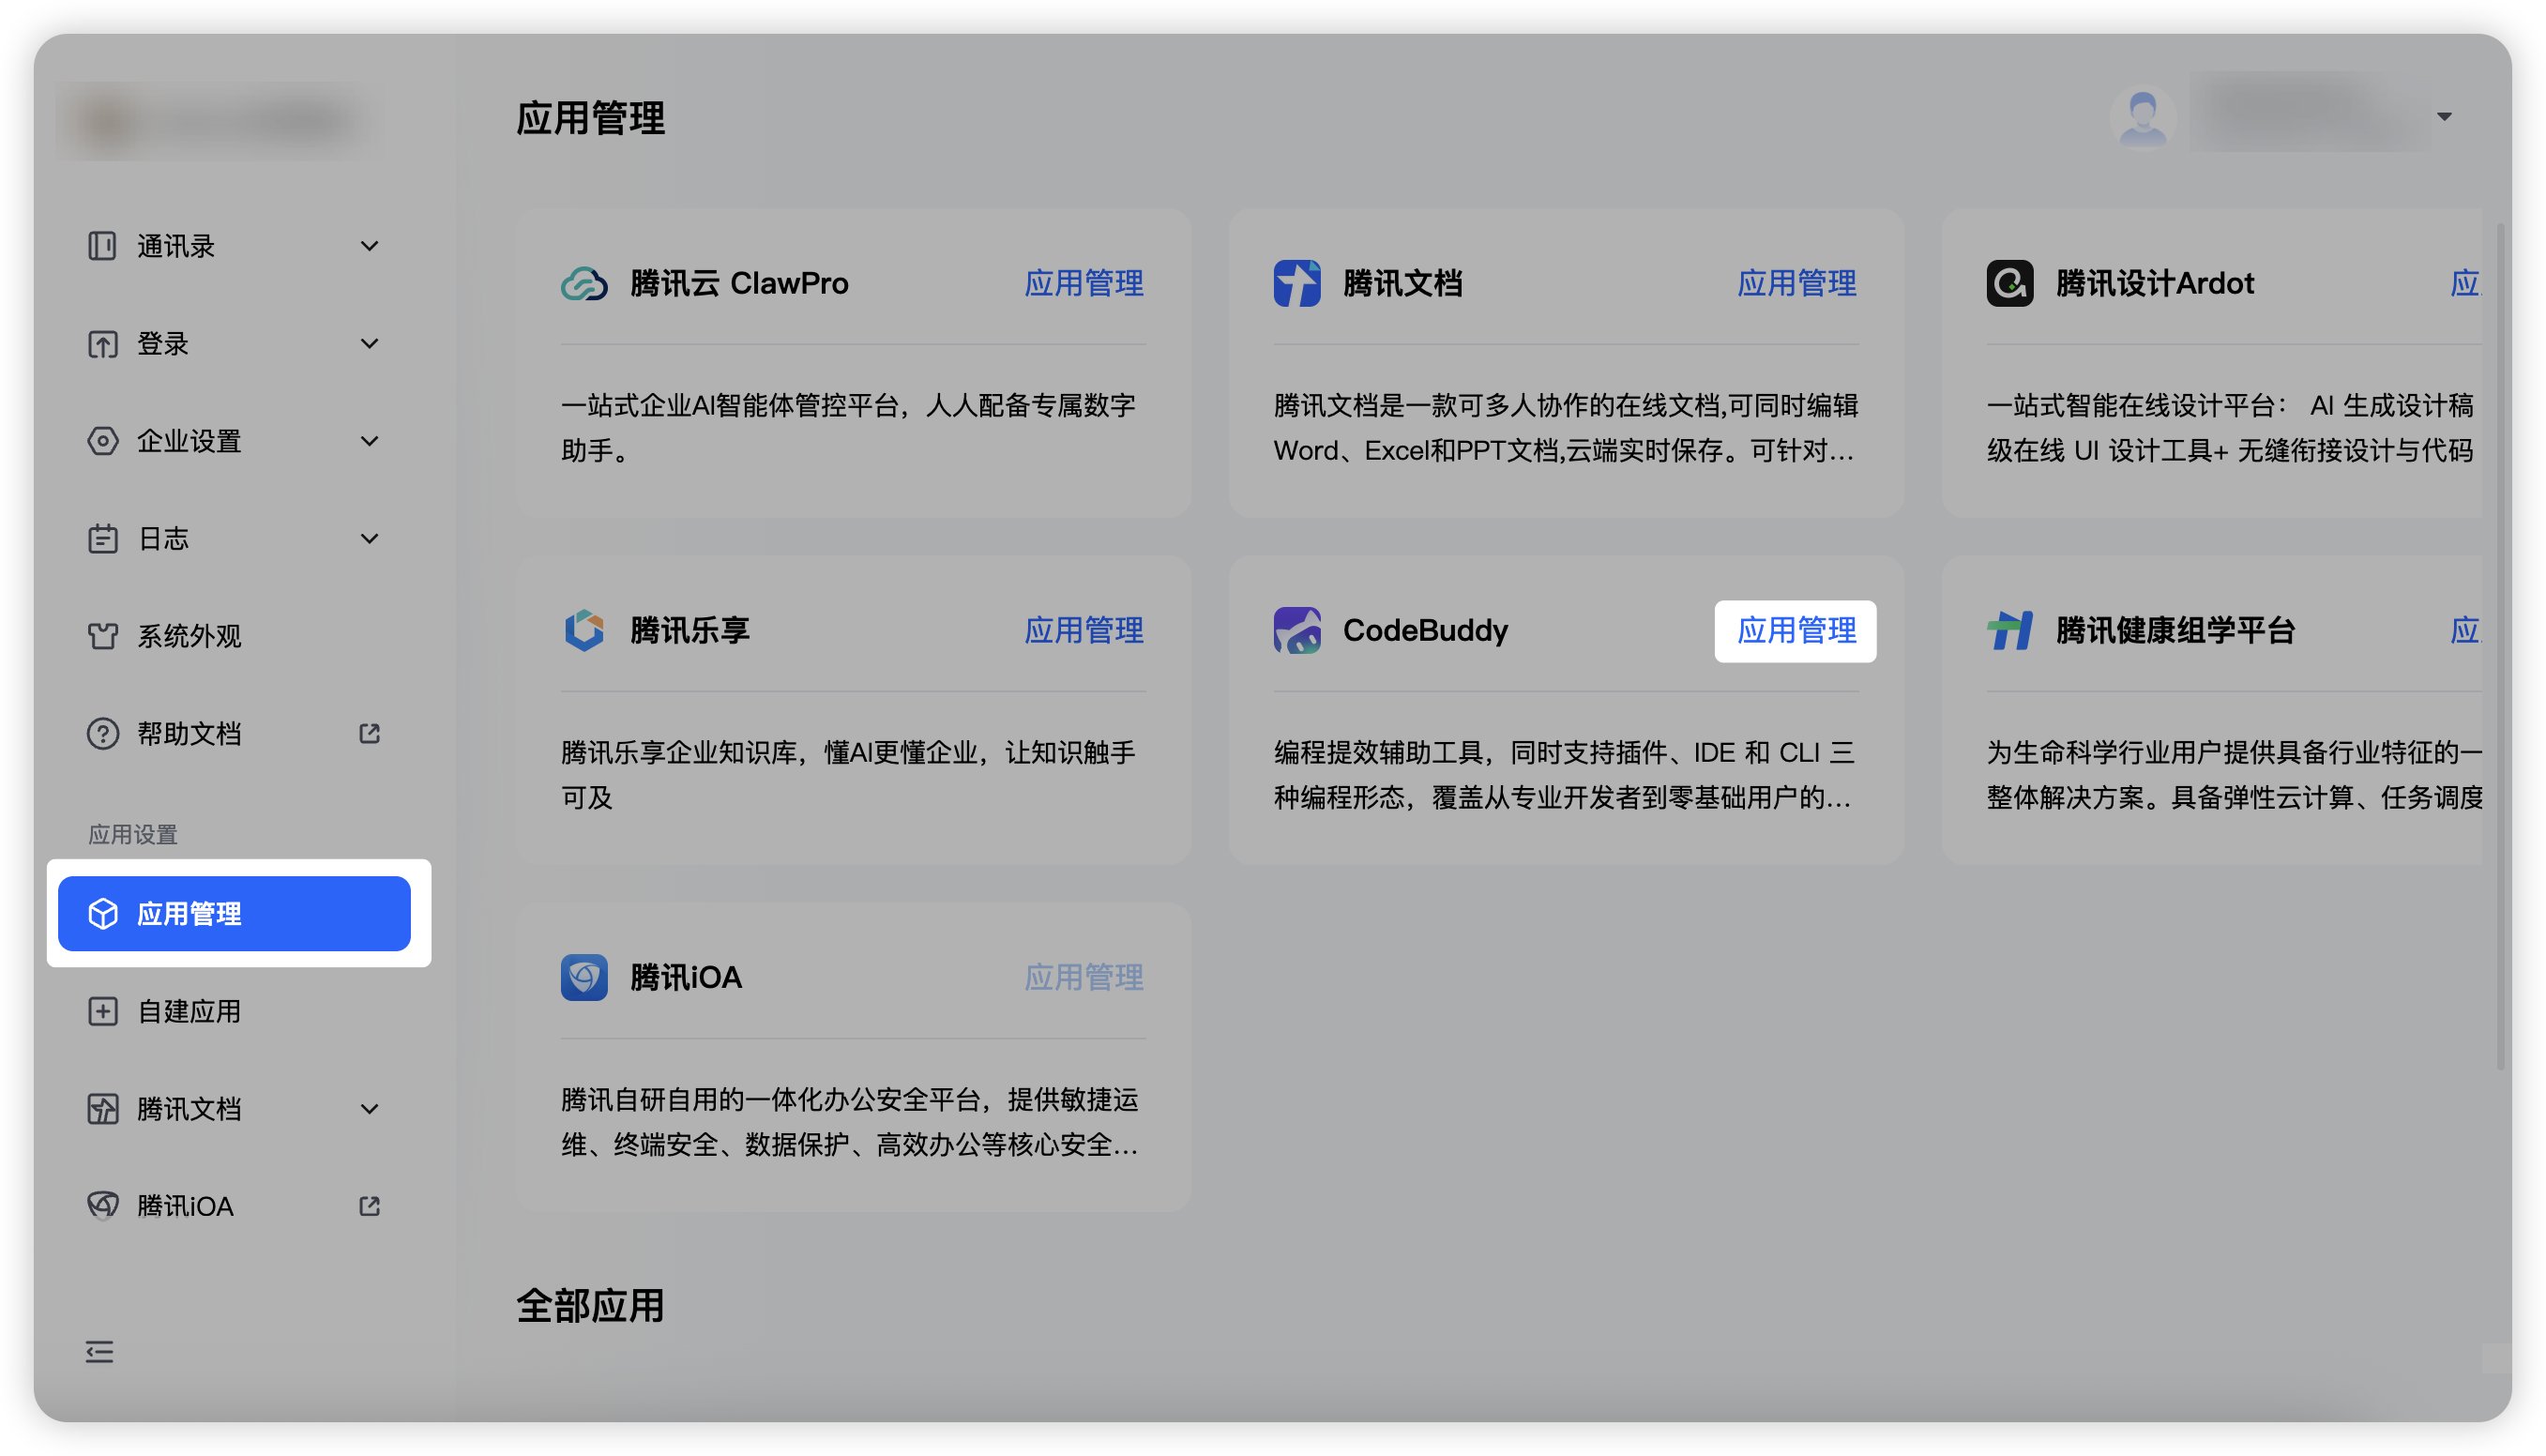
1. 进入 OneID 管理后台 > 应用管理,单击应用卡片上应用管理,进入应用详情页面。
2. 在应用详情页面,找到可用成员范围区域,单击分配许可可管理该应用的可用范围。
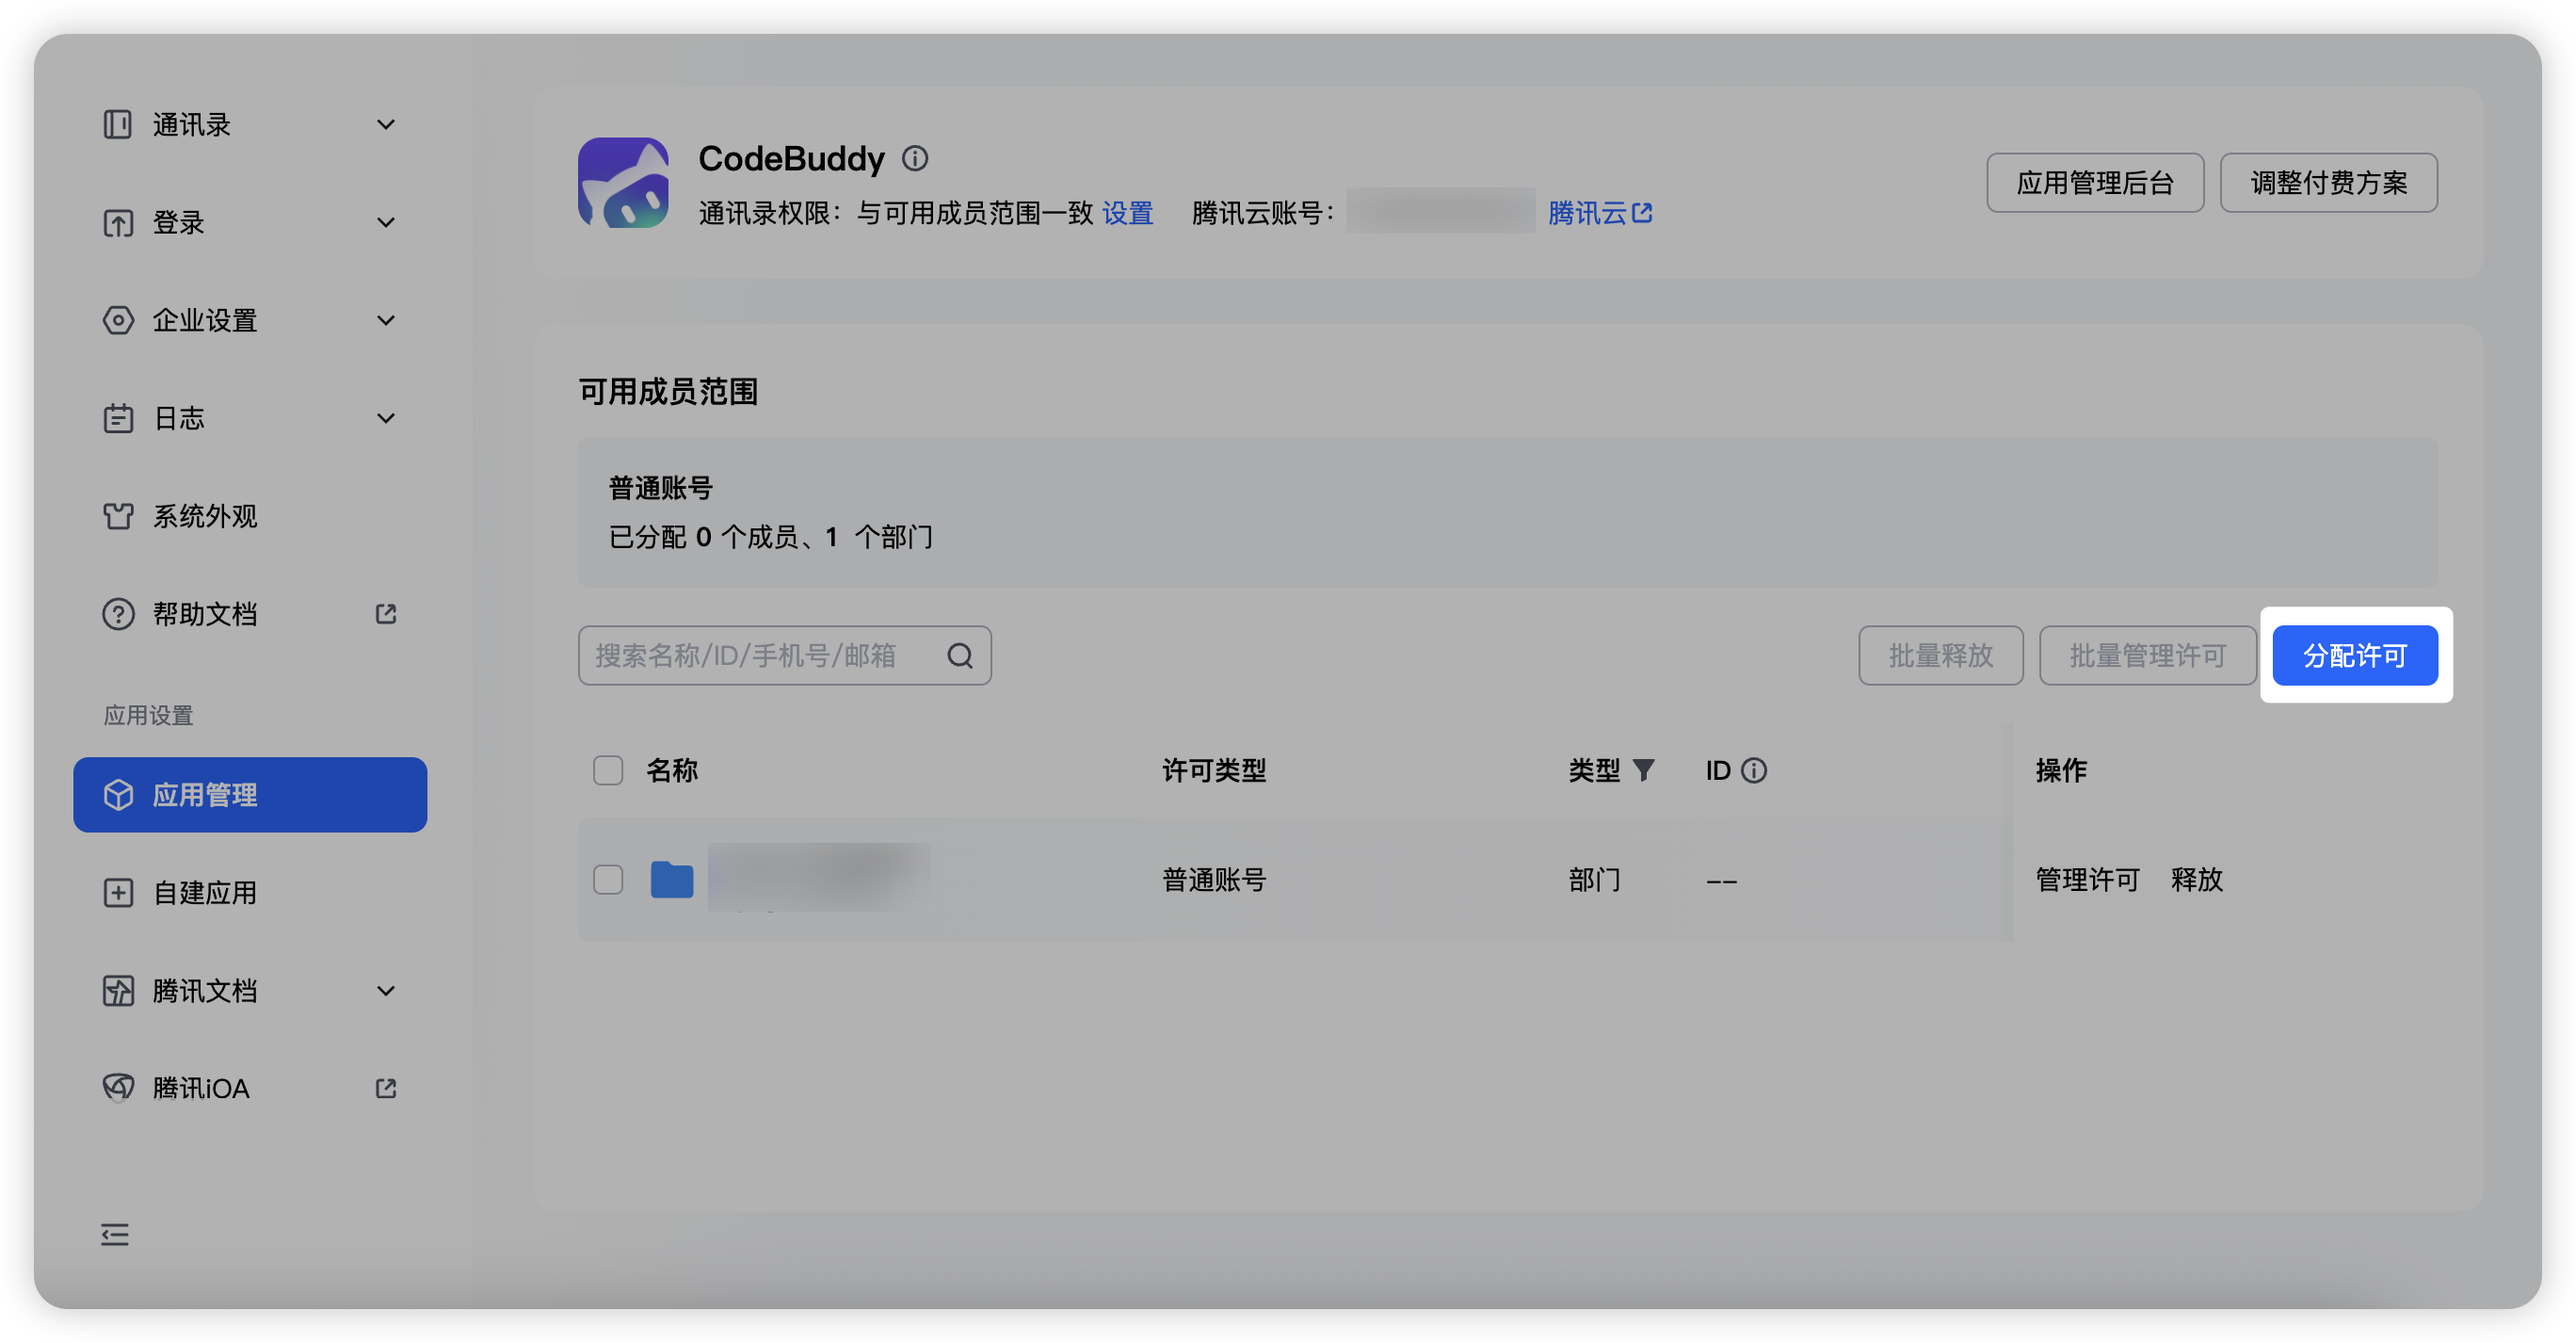
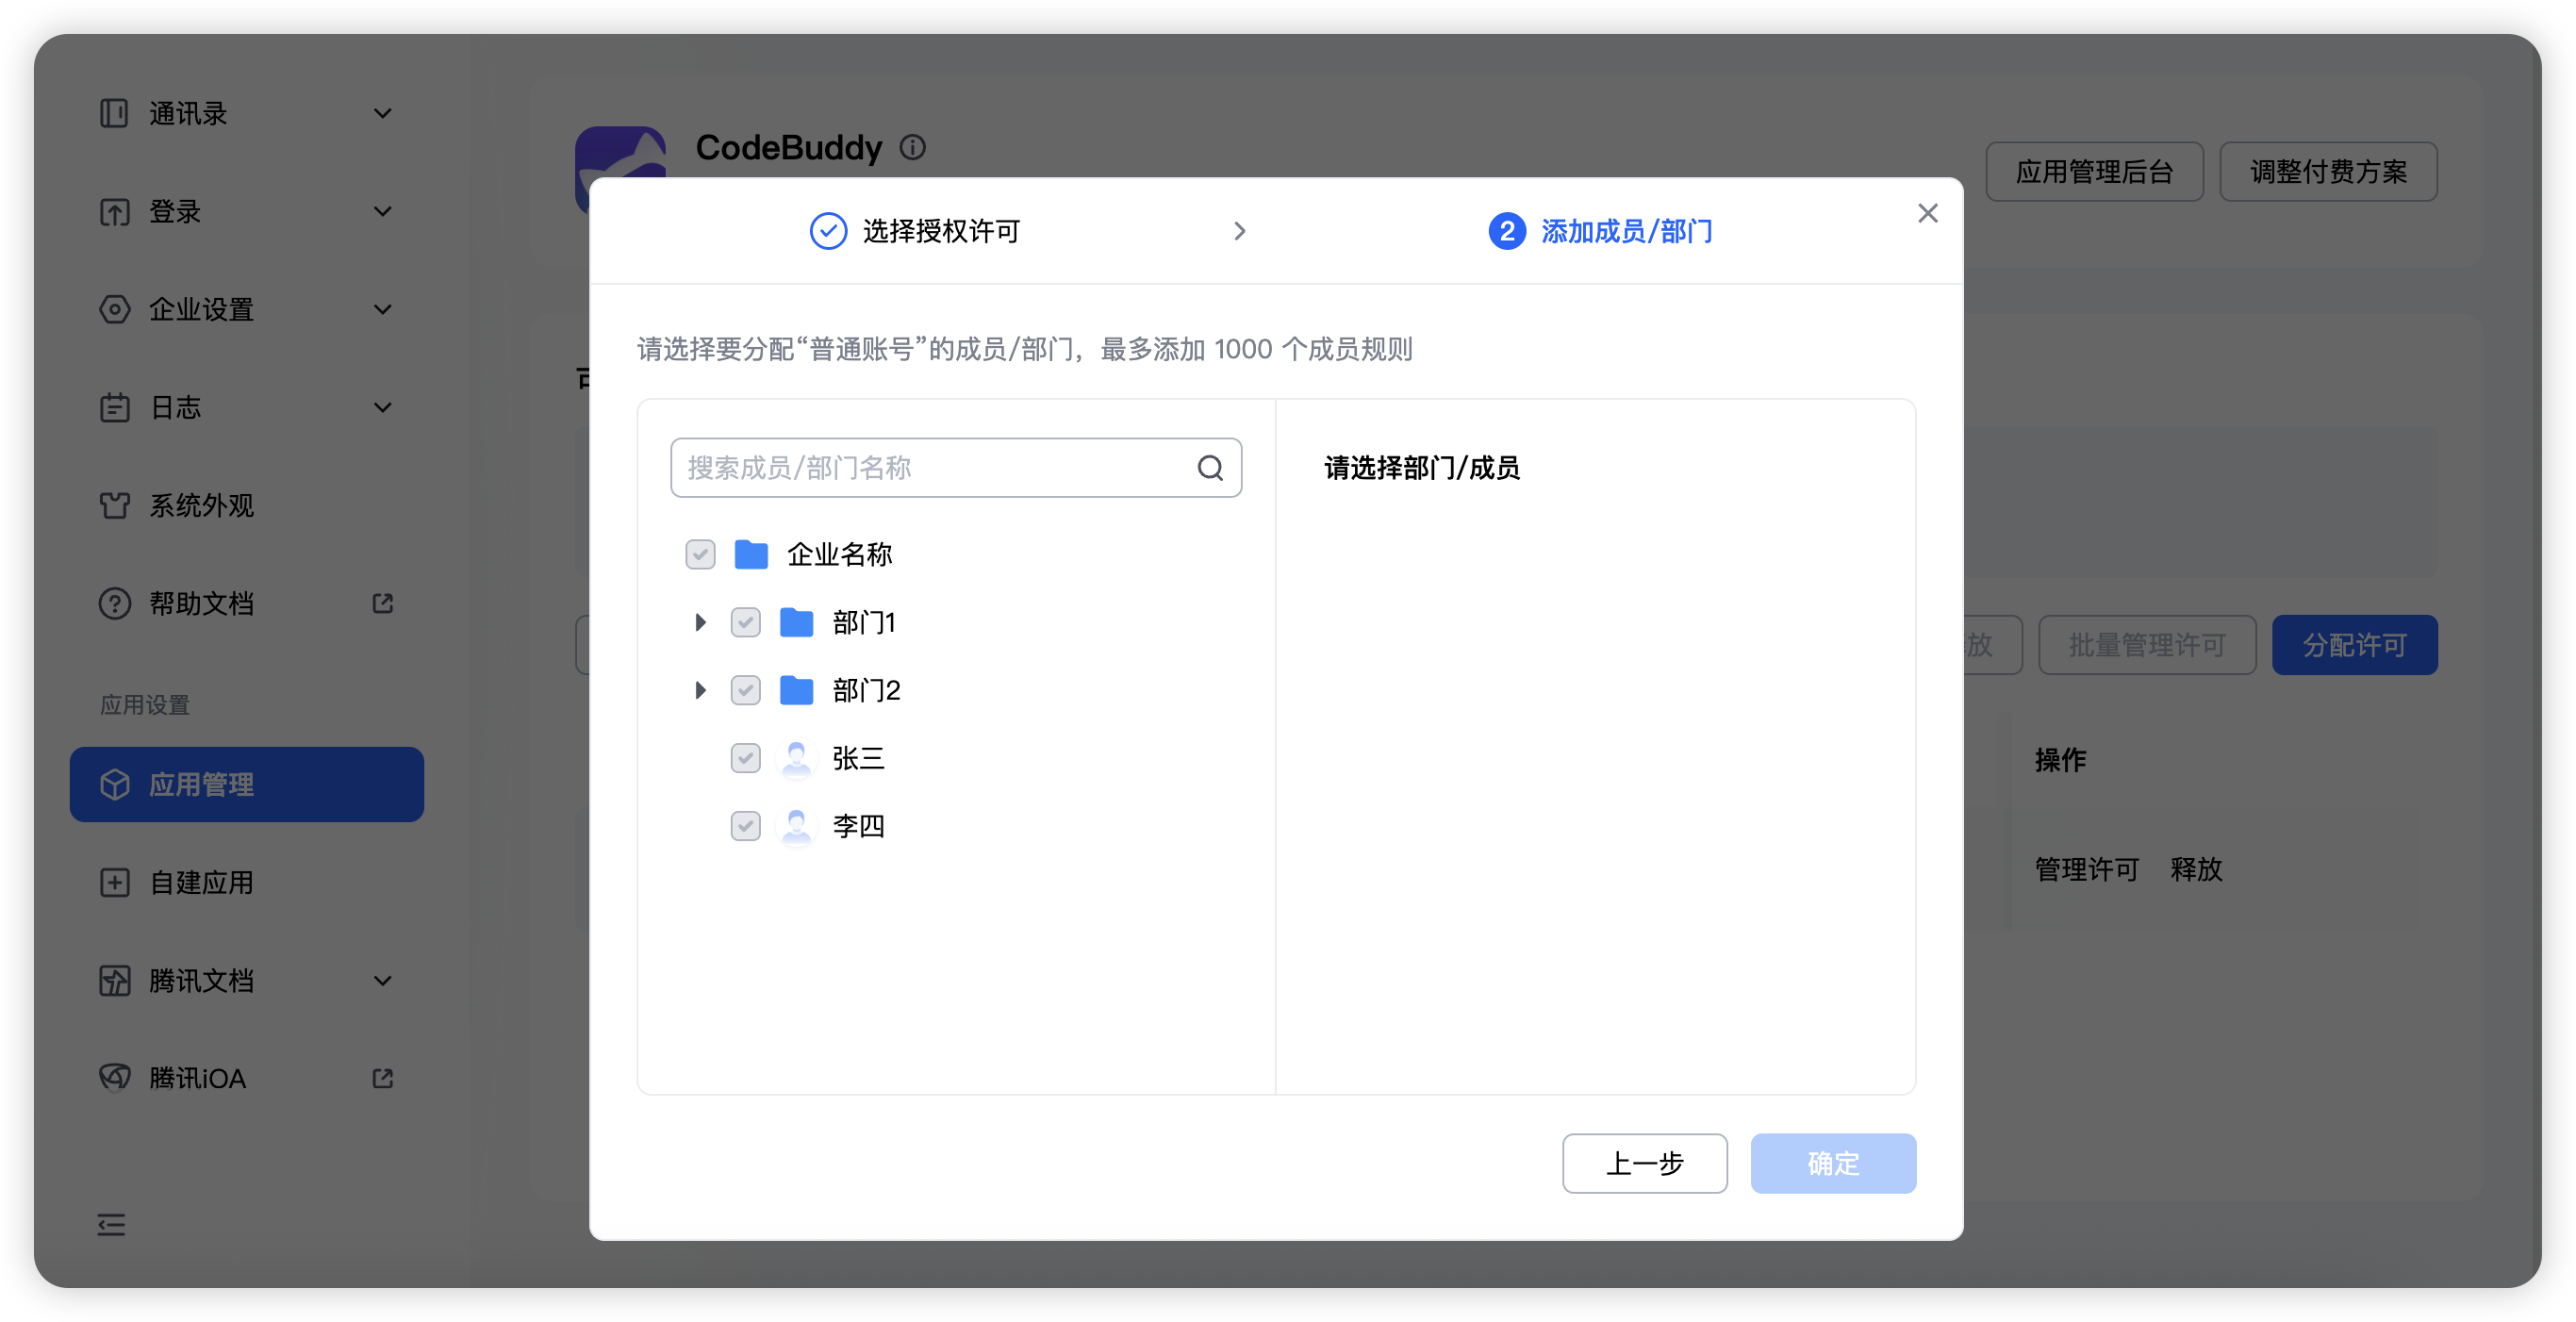
按部门分配:该部门及子部门下的员工均可用。
按成员分配:仅选中的员工可用。
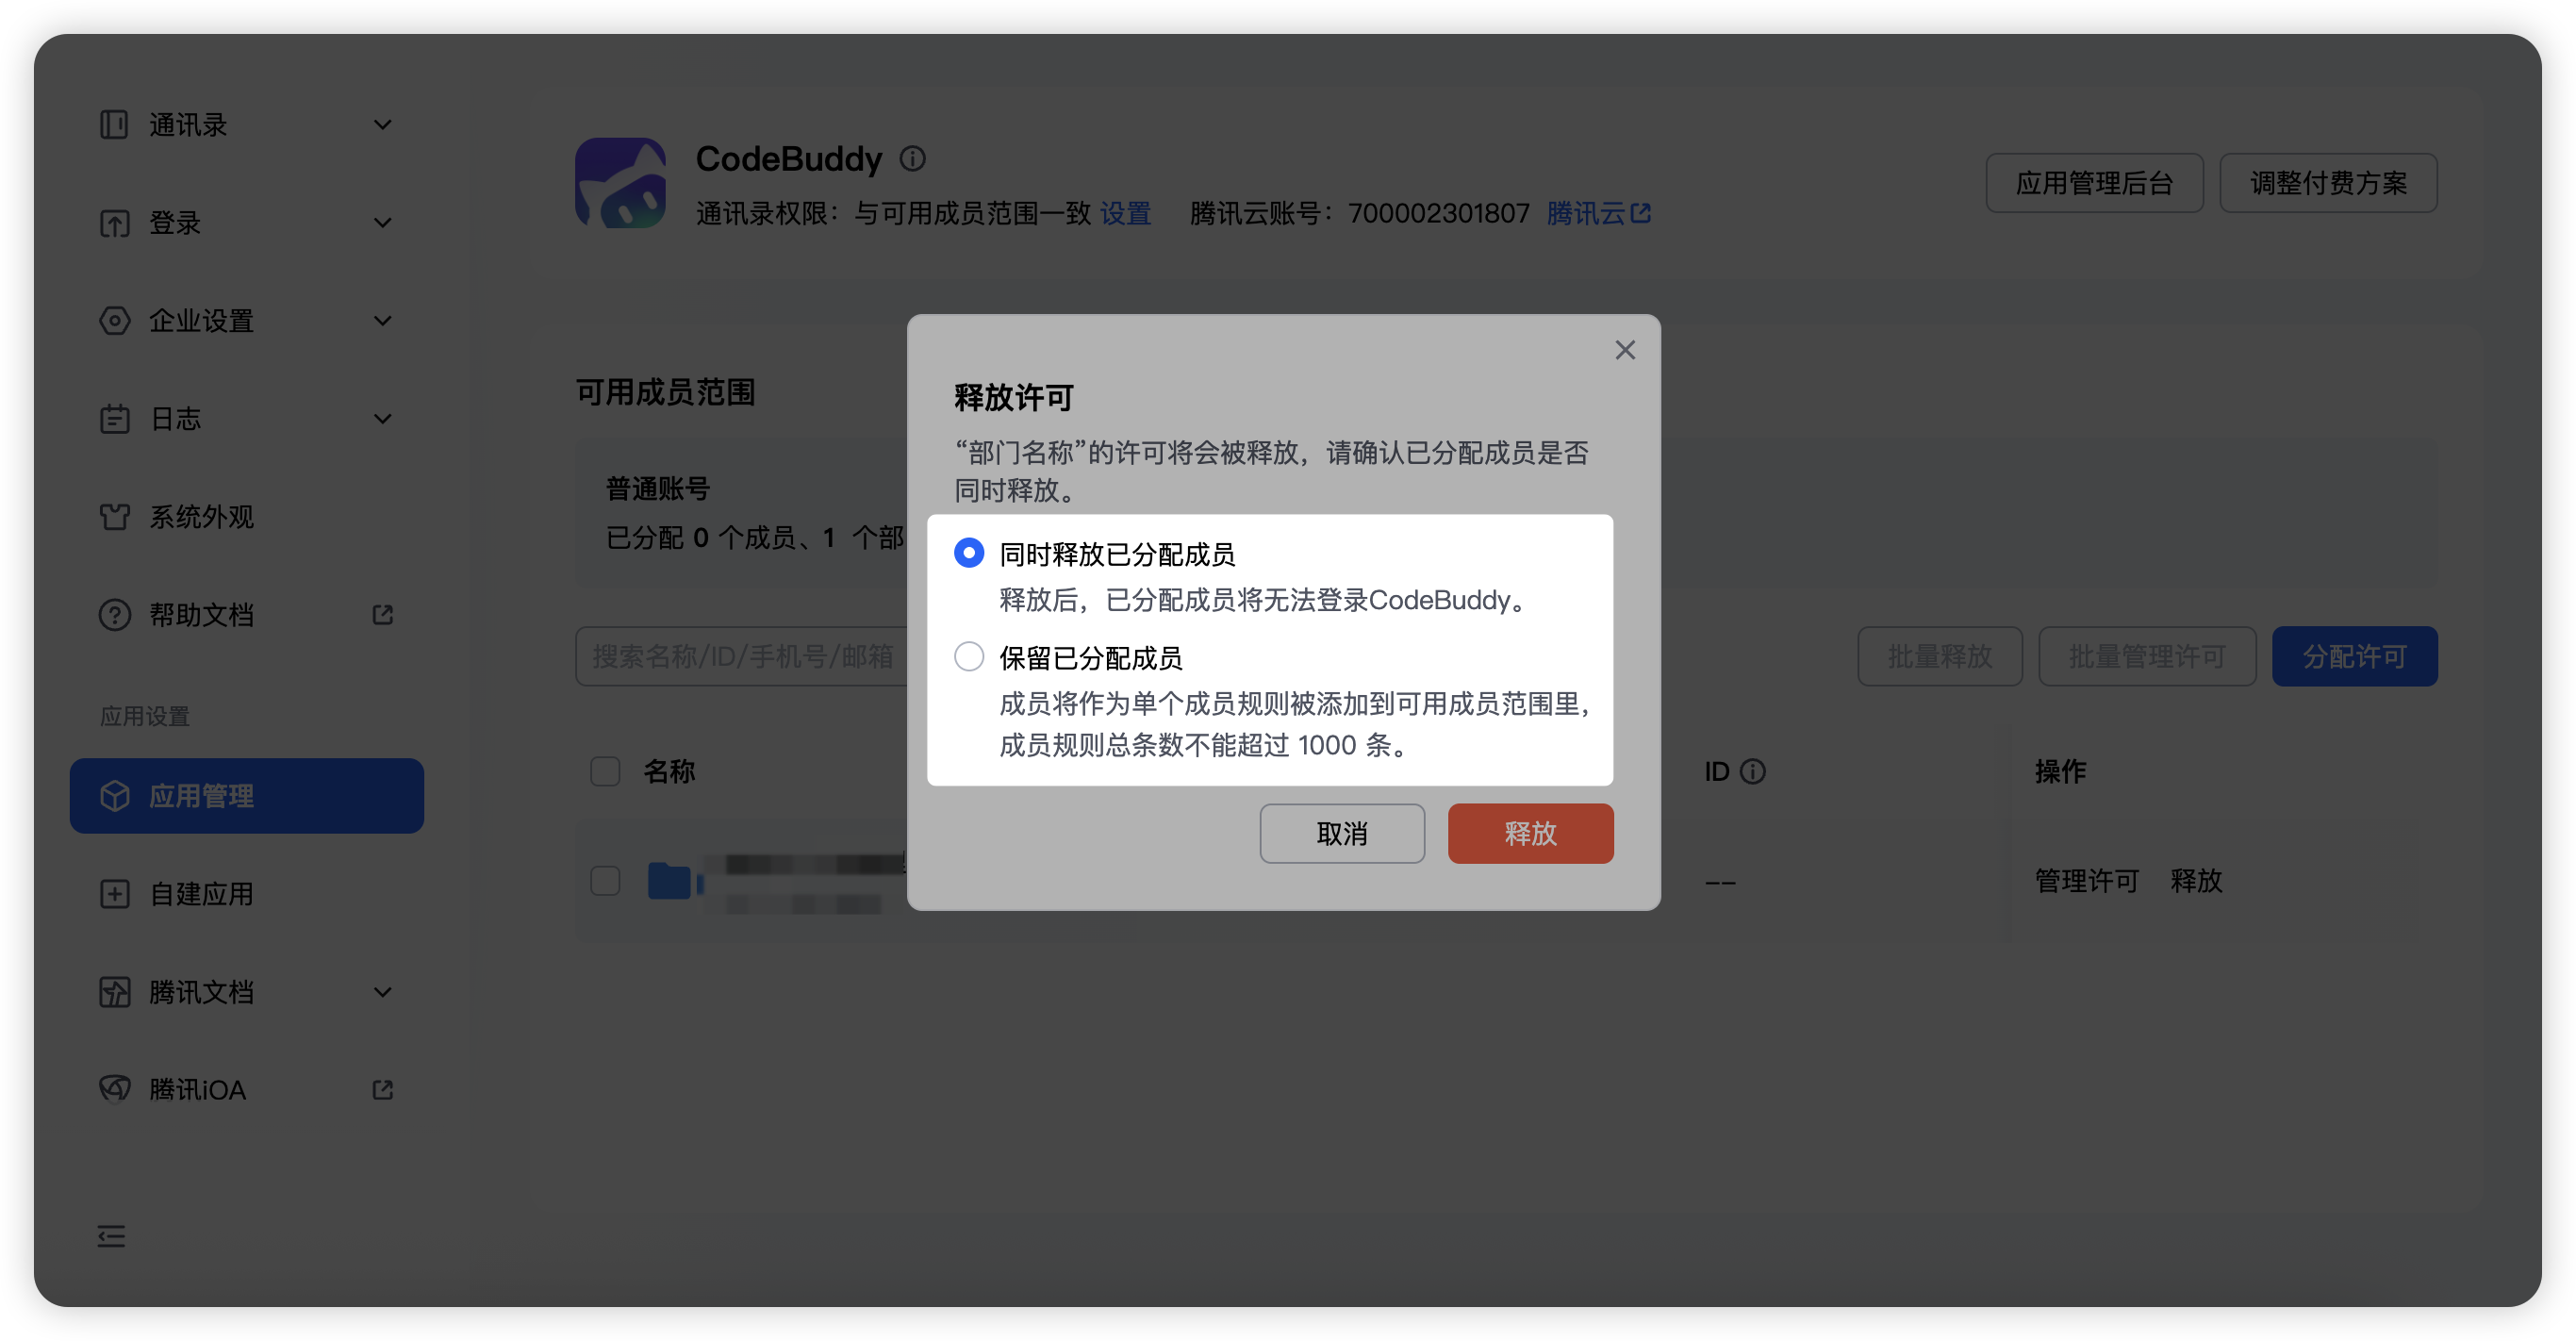
3. 在应用详情页面,单击释放可释放该部门/成员。
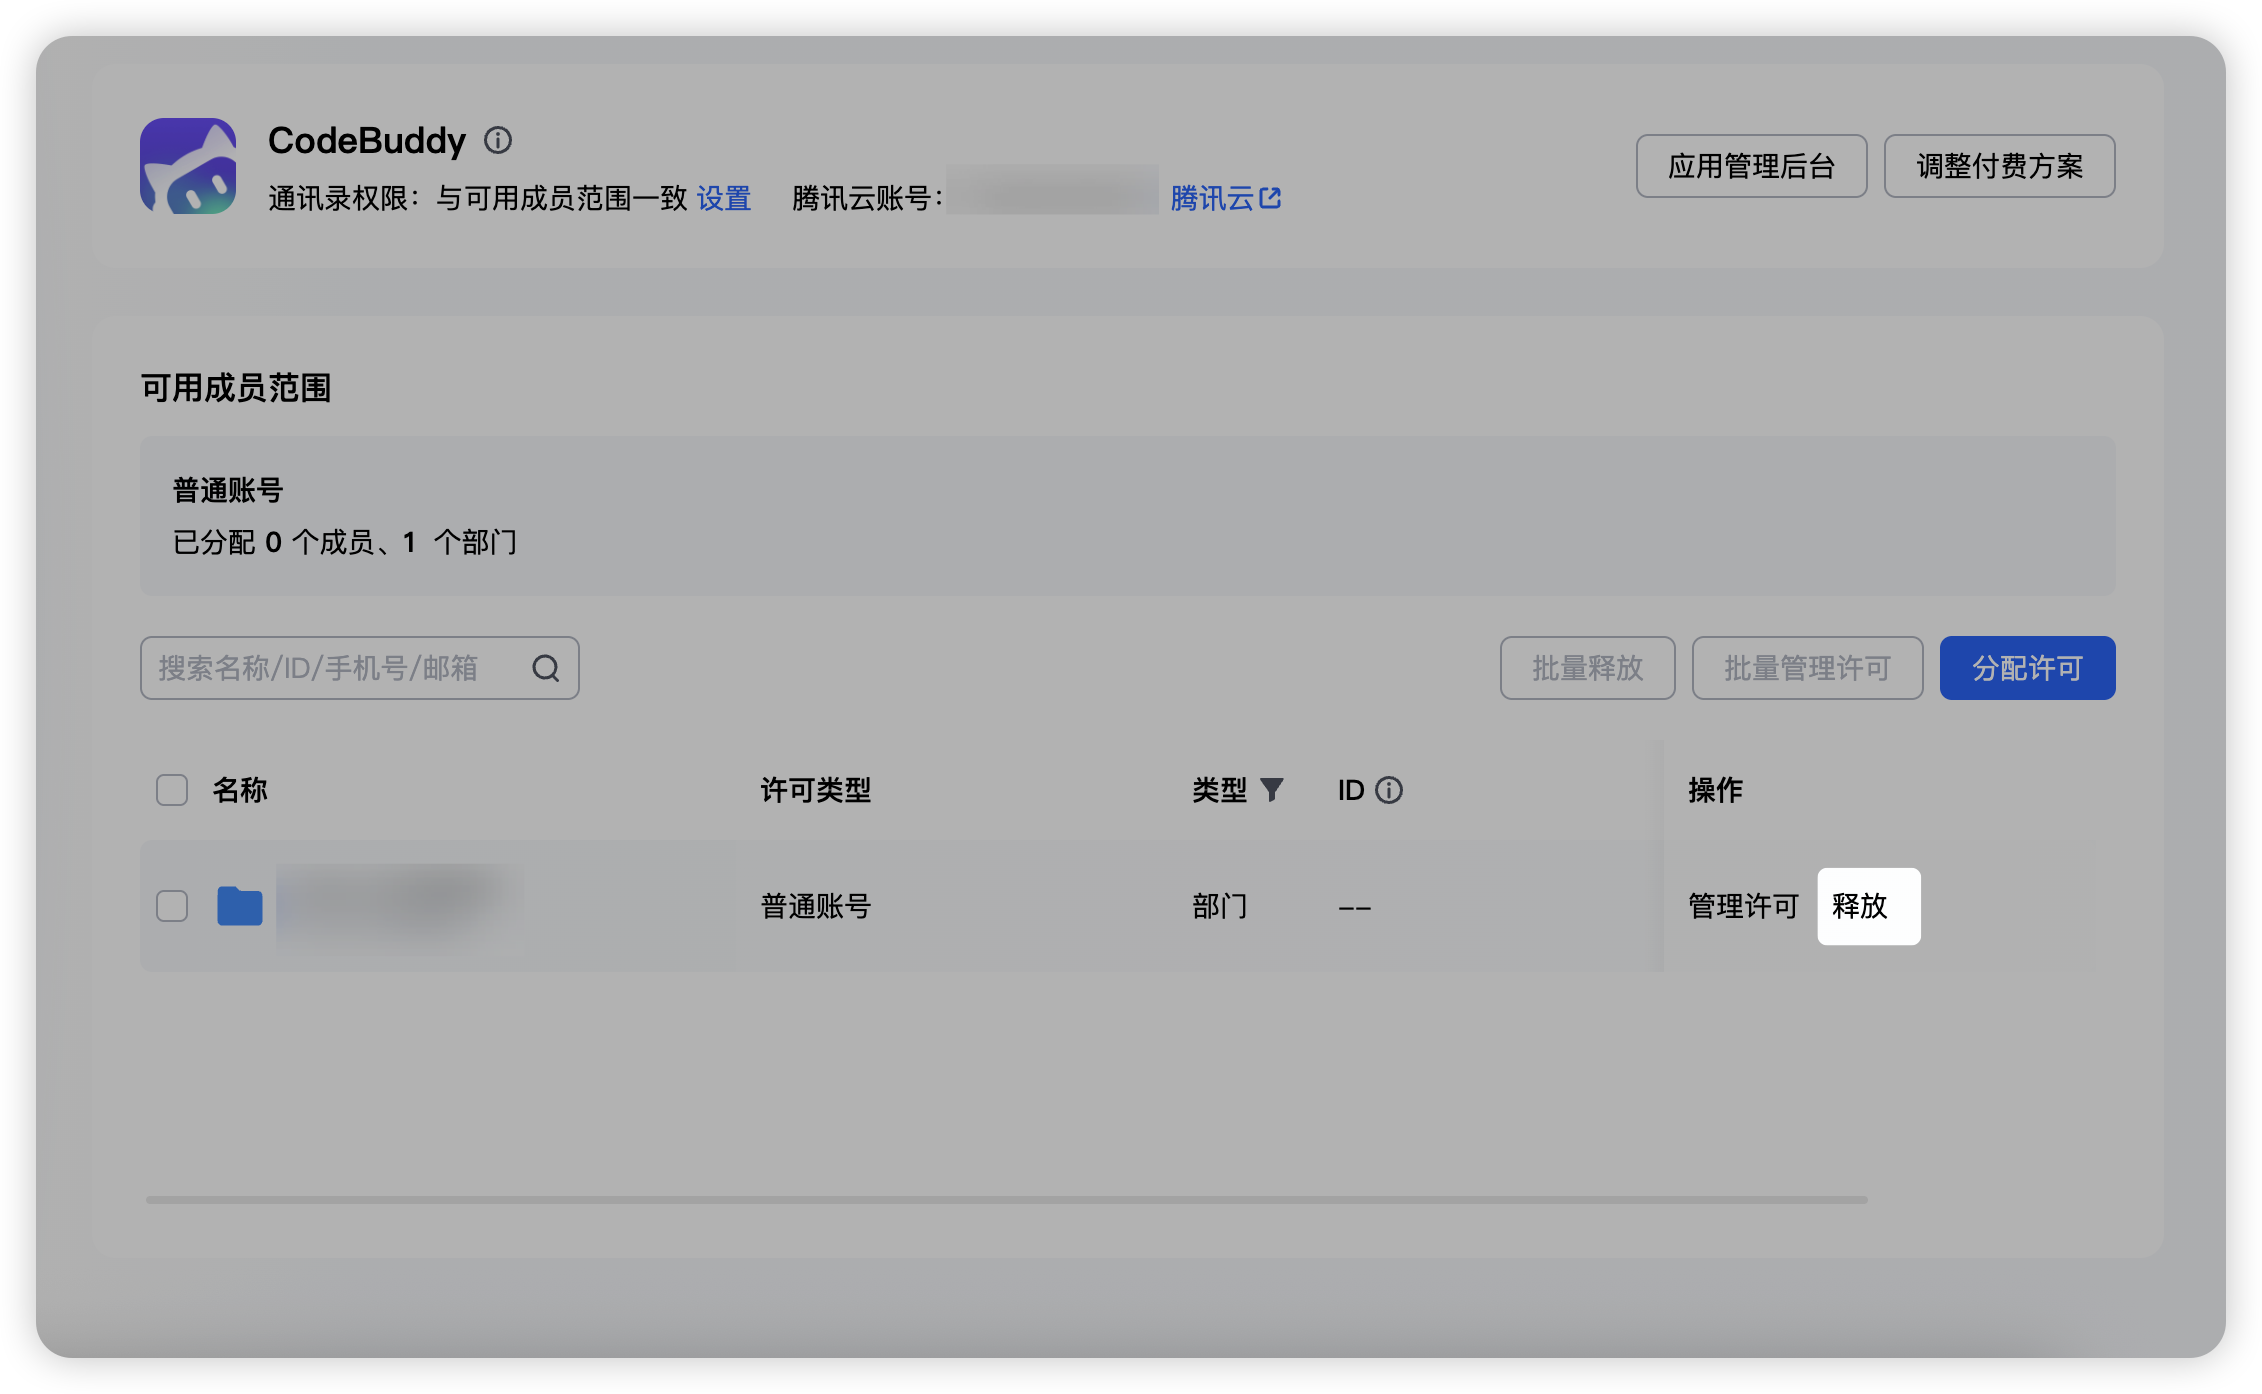
选择释放部门时,我们支持2种形式进行选择:
同时释放已分配成员:释放后,部门及子部门下所有成员将无法登录应用。
保留已分配成员:成员将作为单个成员规则被添加到可用成员范围里,依然可登录该应用。
配置通讯录权限范围
1. 进入 OneID 管理后台 >应用管理,单击应用卡片上应用管理,进入应用详情页面。
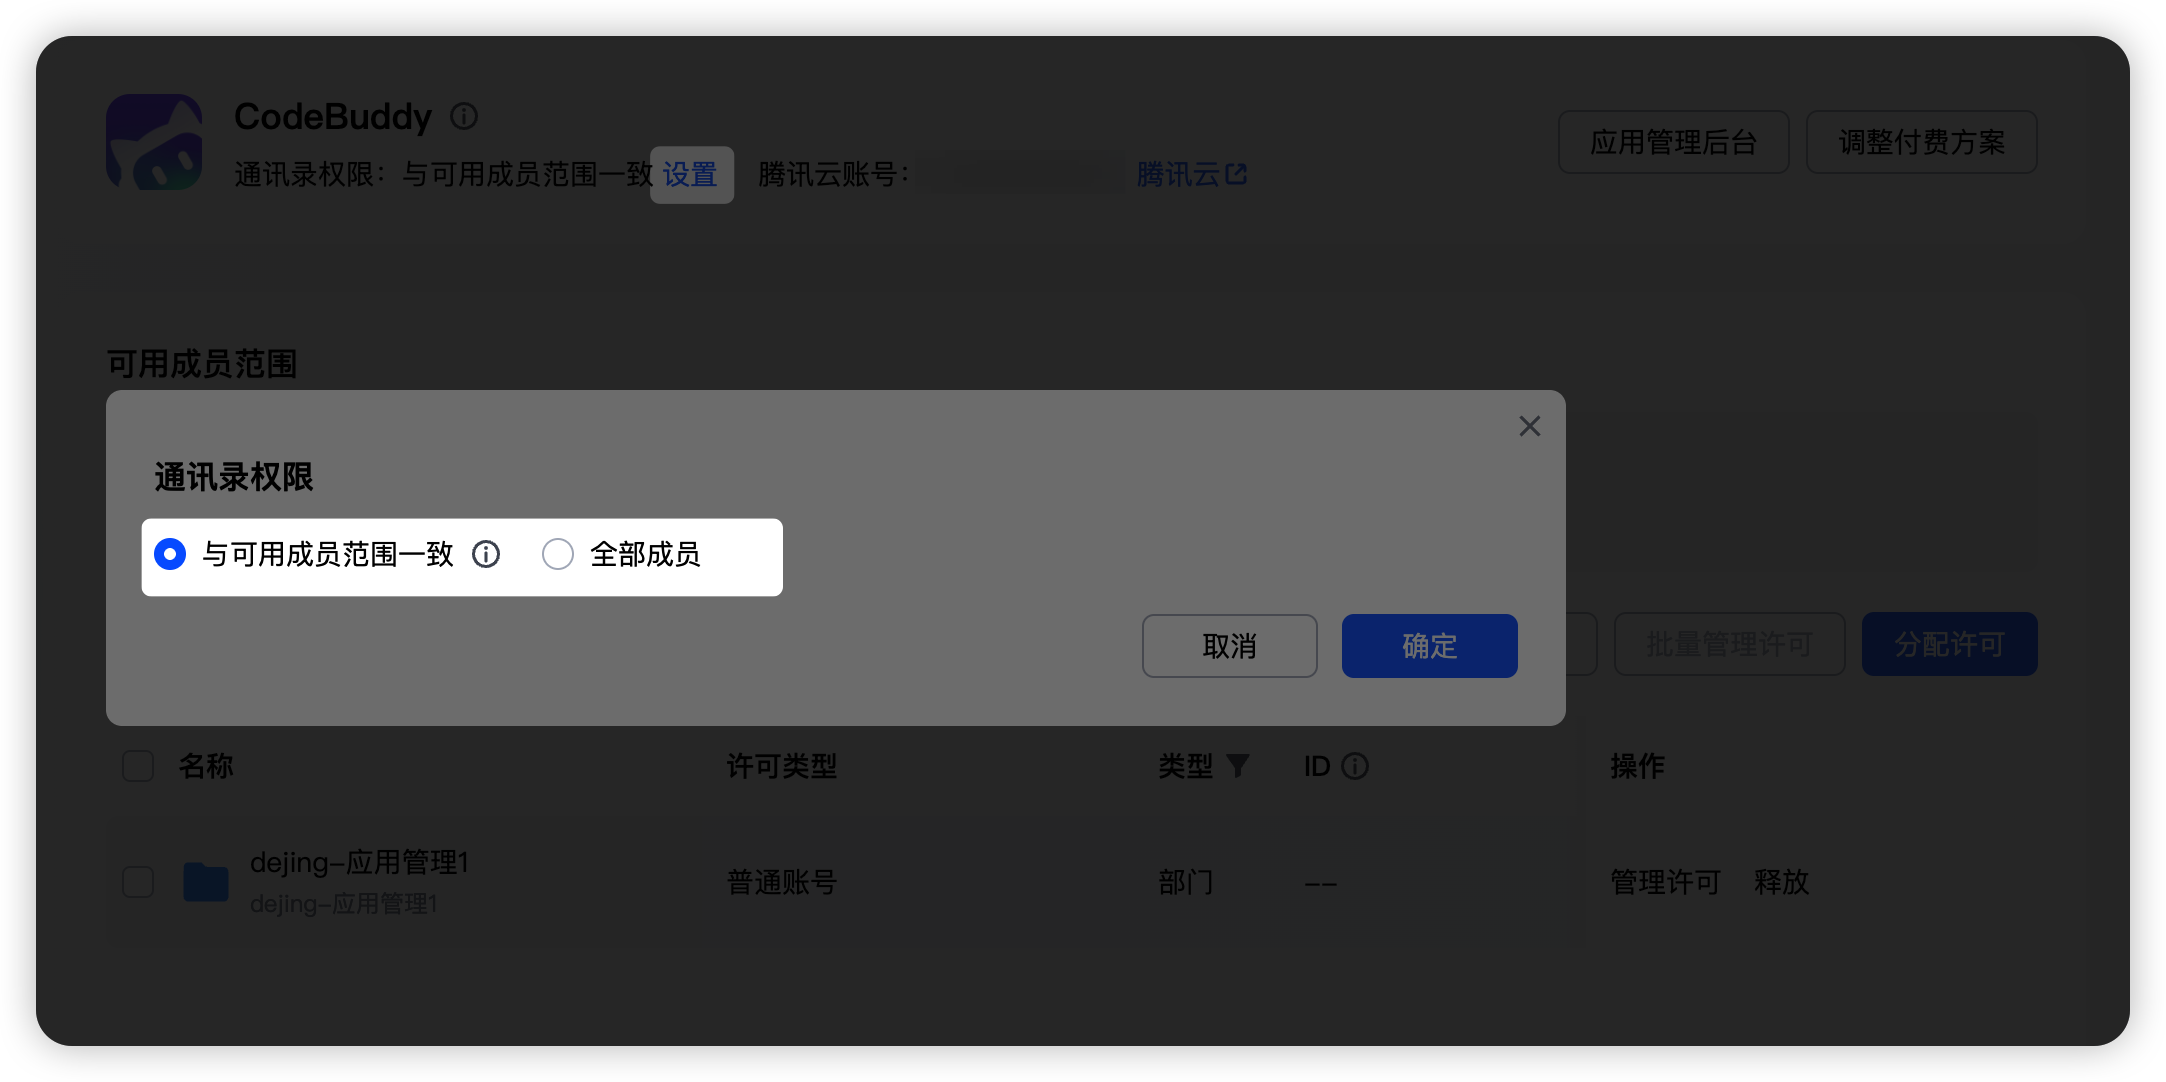
2. 在 应用详情 页面,找到通讯录权限区域,单击设置可管理该应用的通讯录权限。我们支持2种形式进行选择:
与可用成员范围一致:应用仅能获取已授权的部门与员工数据。
全部成员:应用可获取企业所有部门与员工数据。
常见问题
Q1:为什么我在应用里搜不到某个员工,明明他已经在公司通讯录里了?
请检查该应用的“通讯录权限范围”。即便该员工在公司里,如果他不在该应用的授权边界内,应用端就像“盲人”一样无法读取其信息。
Q2:修改可用范围后,权限会立即生效吗?
通常会立即生效。但在极端情况下(网络波动或缓存),API 端的通讯录范围变更可能有同步延迟。
Q3:应用可用范围选中某部门后,是否包含子部门?
默认情况下,选中某个父部门即意味着该部门及子部门所有成员被选中。
文档反馈