管理アカウント
ダウンロード
フォーカスモード
フォントサイズ
操作シナリオ
Tencent Cloud 分散型キャッシュデータベースは柔軟なアカウントメカニズムを備え、きめ細かな読み書き権限制御とルーティングポリシー管理を提供し、複雑なビジネスシナリオにおけるアクセス分離と権限制御の要件を満たします。
説明:
Memcached版はパスワードなし認証のみをサポートしており、アカウント管理には関与しません。
アカウント分類
Redis/Valkey版は、デフォルトアカウントとカスタムアカウントの2種類のアカウントをサポートしています。
説明:
マッチングフロー
デフォルトアカウント認証:システムは入力された完全な文字列を優先的にパスワードとして扱い、デフォルトアカウントと照合します。
カスタムアカウント認証:マッチングに失敗した場合、システムは接続子を区切りとして、入力内容を「カスタムアカウント名」と「カスタムパスワード」に分割して二次マッチングを行います。
区切り文字と命名規則
デフォルト接続子:システムはデフォルトで@記号をカスタムアカウントとパスワードの接続子として使用します(分割時は最初に出現した位置を基準とします)。
パラメータ変更:デフォルト接続子を変更する必要がある場合は、システムパラメータ UserPasswordSeparate を調整することで
<アカウント名>:<パスワード>を変更できます。具体的な操作については、インスタンスパラメータの管理をご参照ください。文字回避の推奨事項:システムの誤判定や分割の曖昧さを避けるため、デフォルトアカウントのパスワードおよびカスタムアカウントの名前に、現在使用している接続子(例:デフォルトの@文字)を含めないことを推奨します。
アカウントタイプ | 作成方法 | 権限管理 | 認証形式 |
デフォルトアカウント | インスタンス作成時に自動生成されます。 | 削除不可、読み書き権限の変更不可 | -a <パスワード> |
カスタムアカウント | ユーザーが手動で作成します。 | 権限を変更でき、削除できます | -a <アカウント名>@<パスワード> |
権限設定
Tencent Cloud 分散型キャッシュデータベース Redis/Valkey版は、以下の2種類の権限タイプをサポートしています:
権限タイプ | データ読み取り | データ変更 | 適用シナリオ |
読み取り専用権限 | ✓ | ✗ | データ照会、レポート分析、読み取り専用レプリカへのアクセス |
読み書き権限 | ✓ | ✓ | 通常業務での読み書き操作 |
読み取り専用ルーティングポリシー
読み取り専用ルーティングポリシーの設定により、指定したアカウントの読み取りリクエストを指定したノードに分散できます。
ルーティングターゲット
ルーティング先 | 説明 |
マスターノード | 読み取りリクエストはマスターノードに送信され、処理されます。 |
レプリカノード | 読み取りリクエストはレプリカノードに送信され、処理されます。レプリカの読み取り専用機能を有効にする必要があります。 |
利用制限
制限条件 | 説明 |
レプリカ読み取り専用は未有効です | レプリカノードへのルーティングはサポートされていません。ノード管理ページでレプリカの読み取り専用機能を有効にする必要があります。 |
レプリカノードにアクセスするアカウントが存在します | レプリカ読み取り専用機能を無効にすることはできません。まず該当アカウントを削除してからでないと無効にできません。 |
前提条件
インスタンスは作成済みで、かつ実行中です。
アカウントパスワード、読み書き権限、読み取り専用ルーティングポリシーなどの情報を確認しました。
カスタムアカウントの作成
1. Distributed Cacheコンソールにログインします。
2. 右侧のインスタンスリストページ上部で、リージョンを選択します。
3. インスタンスリストで、対象インスタンスを見つけます。
4. 対象インスタンスのインスタンスIDをクリックし、インスタンス詳細ページに移動します。
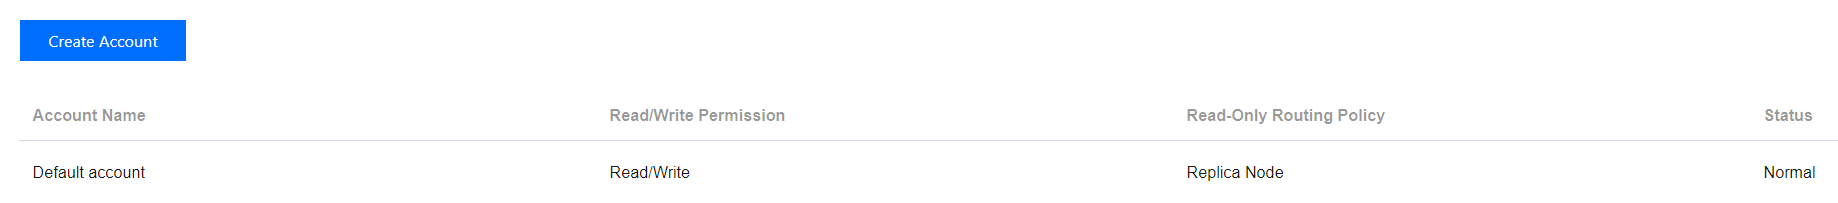
5. アカウント管理タブをクリックし、アカウント作成をクリックします。
6. アカウント作成ダイアログで、アカウント名とパスワード情報を設定します。下図に示すとおりです。
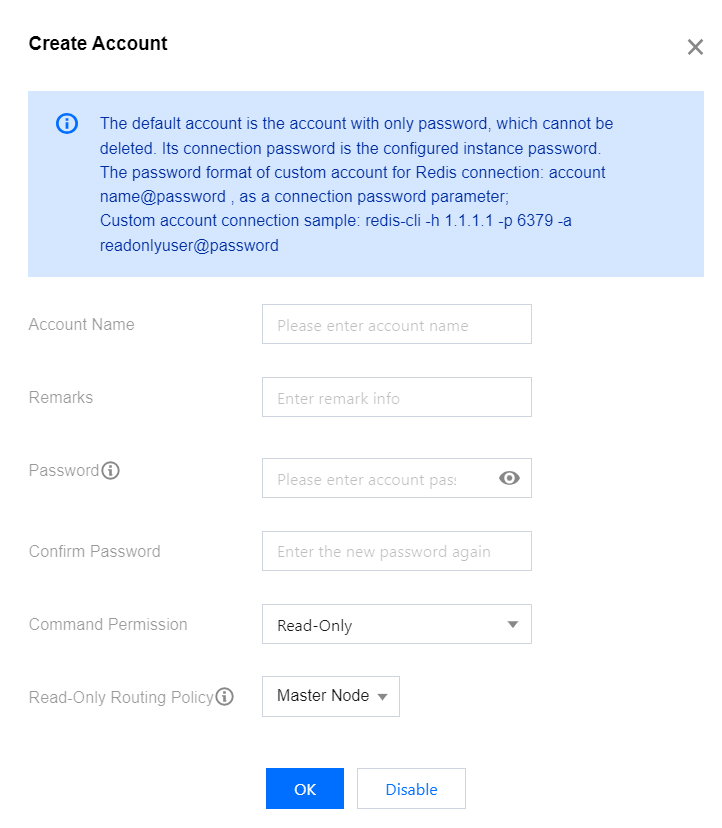
画面パラメータ | パラメータの説明 |
アカウント名 | データベースにアクセスするための名前をカスタマイズします。 アルファベット、数字、アンダースコア、ハイフンのみで構成されます。 長さは32文字を超えることはできません。 |
パスワード | アカウントのパスワードを設定します。パスワード複雑度の要件は次のとおりです。 文字数は[8,32]です。 少なくとも小文字、大文字、数字、および文字 ()`~!@#$%^&*-+=_|{}[]:;<>,.?/ のうち2種類を含みます。 「/」で始めることはできません。 |
パスワードの確認 | パスワードを再入力してください。 |
コマンド権限 | ドロップダウンリストでアカウント権限を選択してください。選択できる権限は読み取り専用と読み書きです。 |
読み取り専用ルーティングポリシー | 指定したアカウントの読み取りリクエストをマスターノードまたはレプリカノードに分散します。 説明: |
読み取り専用ローカルノード | ここでは無効になっています。この機能は、アクセス元と同じアベイラビリティーゾーンにノード(マスターノードまたはレプリカノード)が存在する場合に、同じアベイラビリティーゾーンのノードにのみアクセスすることで、読み取り遅延を低減し、アベイラビリティーゾーンをまたがるデータ読み取りを回避するものです。コンソールのパラメータ設定ページでパラメータ read-local-node-only を設定することで、この機能を有効または無効にできます。 |
7. 確定をクリックして作成を完了すると、このカスタムアカウントを使用してデータベースにアクセスできます。具体的な接続方法については、インスタンスへの接続をご参照ください。
カスタムアカウントの削除
1. Distributed Cacheコンソールにログインします。
2. 右侧のインスタンスリストページ上部で、リージョンを選択します。
3. インスタンスリストで、対象インスタンスを見つけます。
4. 対象インスタンスのインスタンスIDをクリックし、インスタンス詳細ページに移動します。
5. アカウント管理タブをクリックし、アカウントリストで削除するカスタムアカウントを見つけます。
6. その操作列で、削除をクリックします。
7. アカウント削除ダイアログで、削除するアカウント情報を確認し、削除を確認をクリックします。
説明:
アカウント削除後、そのアカウントを使用している既存の接続は切断されません。新規接続でそのアカウントを使用した場合、検証に失敗します。
アカウント権限の変更
1. Distributed Cacheコンソールにログインします。
2. 右侧のインスタンスリストページ上部で、リージョンを選択します。
3. インスタンスリストで、対象インスタンスを見つけます。
4. 対象インスタンスのインスタンスIDをクリックし、インスタンス詳細ページに移動します。
5. アカウント管理タブをクリックし、アカウントリストで権限を変更するカスタムアカウントを見つけます。
6. その操作列で、権限変更をクリックします。
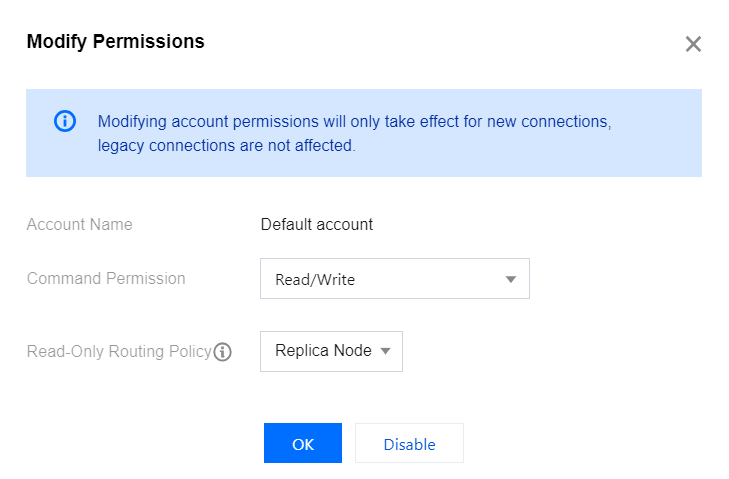
7. 権限変更ダイアログで、コマンド権限の後ろのドロップダウンリストからアカウントの読み書き権限を選択し、読み取り専用ルーティングポリシーの後ろのドロップダウンリストから読み取り専用ルーティングを分散するノードを選択します。下図に示すとおりです。
説明:
デフォルトアカウントのコマンド権限は読み書きのみ可能で、読み取り専用に設定することはサポートされていません。
レプリカ読み取り専用が無効の場合、読み取り専用ルーティングポリシーではレプリカノードを選択できません。具体的な操作については、読み書き分離の切り替えをご参照ください。
8. 確定をクリックして、設定を完了します。
関連するAPI
インターフェース名 | 機能説明 |
インスタンスのカスタムアカウントを作成します。 | |
インスタンスのカスタムアカウントを変更します。 | |
インスタンスのカスタムアカウントを削除します。 | |
インスタンスアカウント情報を確認します。 |
フィードバック