パスワード複雑度の設定
ダウンロード
フォーカスモード
フォントサイズ
操作シナリオ
Distributed Cacheインスタンスのアクセスパスワードは、データセキュリティを確保するための第一の防御線です。企業のセキュリティコンプライアンス要件を満たし、弱いパスワードによる不正アクセスのリスクを低減するために、Distributed Cache(Redis互換)はカスタムパスワード複雑度機能を提供します。この機能を有効にすると、パスワードの最小桁数、必須の大文字・小文字、数字、特殊文字の数など、パスワードの検証ルールをカスタマイズできます。その後、このインスタンス配下のすべてのアカウントのパスワード作成、変更、リセット操作は、設定されたルールに基づいて検証され、複雑度要件を満たさないパスワードは設定に失敗します。これにより、根本から弱いパスワードを排除します。
機能説明
パスワード複雑度を有効にすると、以下のパラメータを設定できます。システムはこれらのパラメータに基づいてパスワードを項目ごとに検証します。パスワード複雑度は、新規インスタンスの購入ページで有効にできるほか、既存インスタンスの詳細ページでも有効にできます:
パラメータ | 説明 | デフォルト値 | 値の範囲 |
小文字と大文字の最小文字数 | パスワードに含まれる大文字と小文字の合計最小数です。 | 1 | 1 ~ 16 |
数字文字の最小文字数 | パスワードに少なくとも含まれるアラビア数字の個数です。 | 1 | 1 ~ 16 |
特殊文字の最小文字数 | パスワードに少なくとも含まれる特殊文字の個数です。 | 1 | 1 ~ 16 |
パスワードの最小桁数 | パスワードに許可される最小文字数は、上記3項目の合計より大きい値である必要があります。 | 8 | 8 ~ 64 |
操作手順
パスワード複雑度の有効化は2つの入口をサポートします:新規インスタンス作成時に購入ページで有効にするか、既存インスタンスの場合はアカウント管理ページで有効にします。
インスタンス新規作成時に購入ページで有効にする
1. Distributed Cache購入ページにログインし、インスタンスのバージョン、スペック、ネットワークなどのパラメータを設定します。
2. パスワード複雑度ではいを選択し、各パラメータ(小文字と大文字、数字、特殊文字の最小文字数およびパスワードの最小桁数)を設定します。ルールに従って複雑度要件を満たすインスタンスのパスワードを設定し、その後の発注手続きを完了してください。
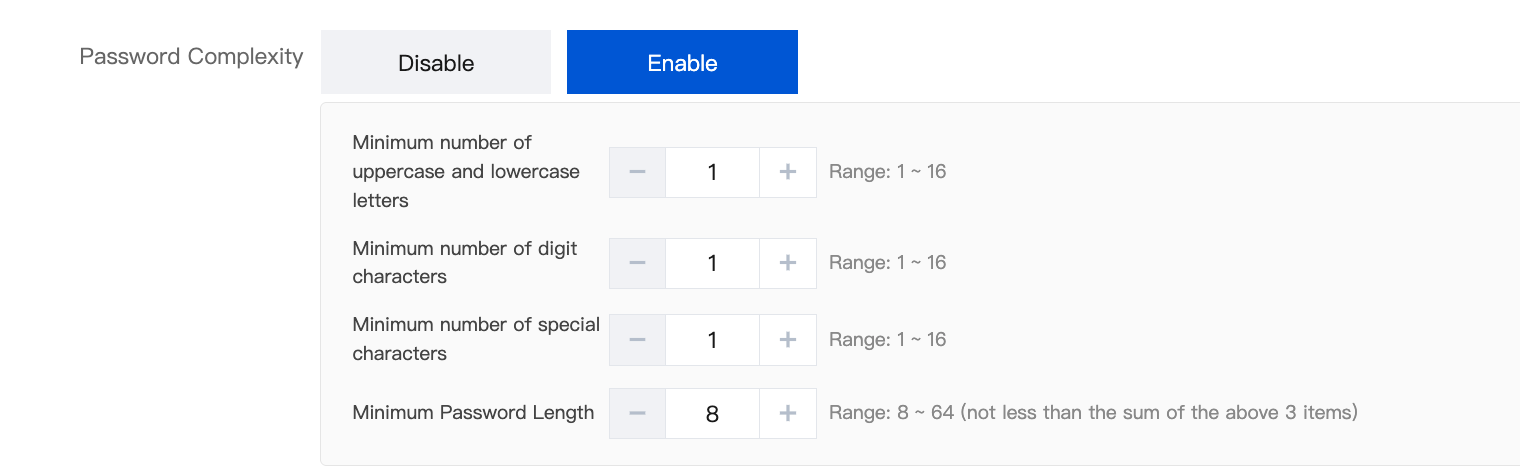
カスタムパスワード複雑度の有効化
1. Distributed Cacheコンソールにログインし、ページ上部で対象インスタンスが存在するリージョンを選択します。
2. インスタンスリストで対象インスタンスIDをクリックし、インスタンス詳細ページに移動します。
3. アカウント管理タブを選択し、パスワード複雑度をクリックします。
4. 表示されたパスワード複雑度のダイアログボックスで有効を選択すると、パスワード複雑度の設定パラメータが表示されます。
小文字と大文字の最小文字数:パスワード内の大文字と小文字の合計最小数を設定します。
数字文字の最小文字数:パスワード内の数字の最小個数を設定します。
特殊文字の最小文字数:パスワード内の特殊文字の最小個数を設定します。
パスワードの最小桁数:パスワードの最小長を設定します。値は上記3項目の合計より大きい必要があります。
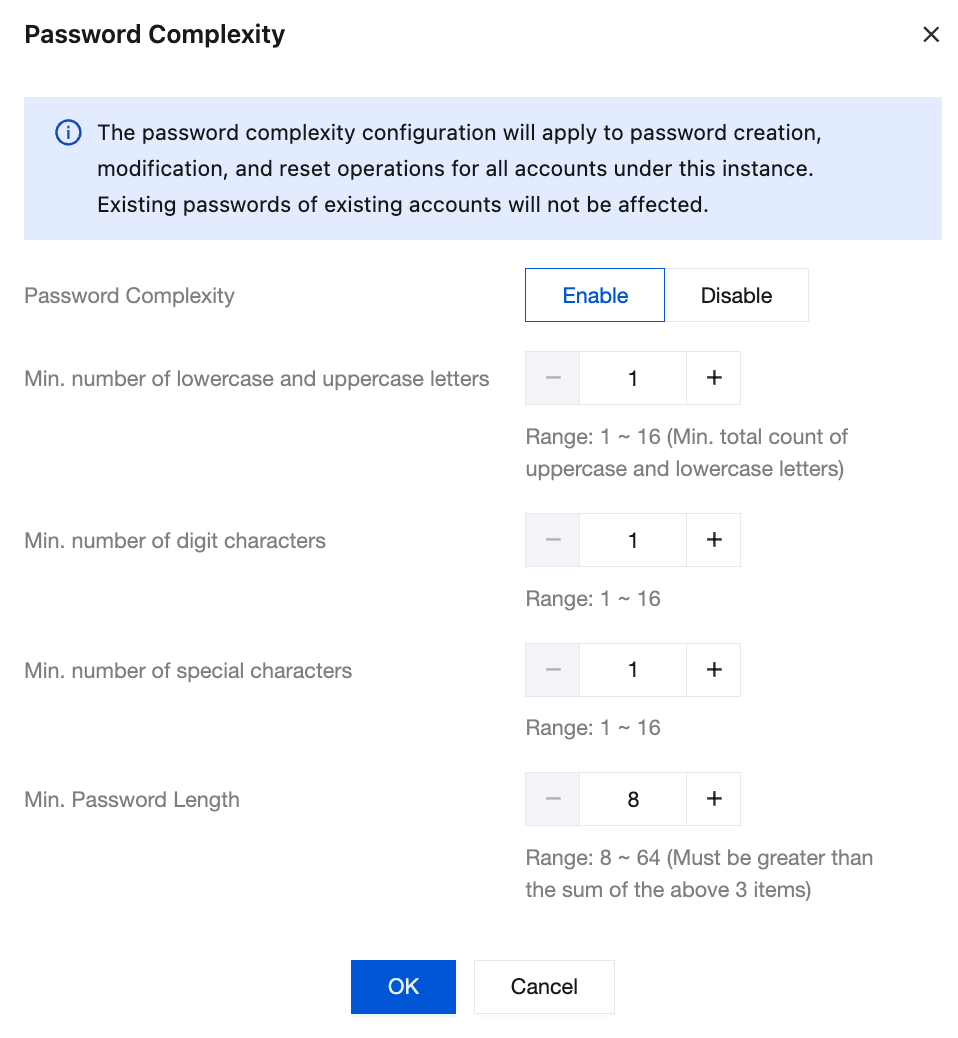
5. 確認して問題がないことを確認した後、確定をクリックすると、設定はすぐに有効になります。
カスタムパスワード複雑度の無効化
1. Distributed Cacheコンソールにログインし、対象インスタンスが存在するリージョンを選択します。
2. インスタンスリストで対象インスタンスIDをクリックし、インスタンス詳細ページに移動します。
3. アカウント管理タブを選択し、パスワード複雑度をクリックします。
4. 表示されたパスワード複雑度のダイアログボックスで無効を選択し、確定をクリックして、現在のインスタンスのカスタムパスワード複雑度機能を無効にします。
注意事項
カスタムパスワード複雑度を無効にすると、設定済みの各パラメータは自動的にデフォルト値に戻ります。再度有効にする場合は再設定が必要です。
この機能はパスワード設定段階の複雑度のみを検証し、インスタンスの通常の読み書きと既存の接続には影響しません。複雑度ルールを変更しても、インスタンスが現在使用中のパスワードを強制的に変更することはありません。
複雑度要件を満たす新しいパスワードは大切に保管してください。インスタンスのアクセスパスワードを変更する必要がある場合は、パスワードのリセットを参照してください。
フィードバック