カスタムドメイン名と CCN によるクロスリージョンプライベートネットワークアクセスの実現
ダウンロード
フォーカスモード
フォントサイズ
操作シナリオ
Tencent Container Registry(TCR)のエンタープライズ版はネットワークアクセス制御をサポートし、ユーザーが指定した VPC への接続をサポートし、その VPC 内の Docker クライアントがプライベートネットワーク経由でイメージデータにアクセスすることを許可します。マルチクラウド/分散クラウドの概念が普及し、その実践が進むにつれて、ユーザーのコンテナクラスターは Tencent Cloud の指定リージョン内の単一 VPC にのみ存在するのではなく、複数のクラウドベンダーや IDC の複雑なネットワーク内に分散する可能性があります。これらの複雑なネットワークは Cloud Connect Network(CCN)や VPC ピアリングなどのネットワーク製品を通じて相互接続を実現する可能性があります。このような背景から、ユーザーはマルチリージョンおよび複数の VPC から TCR エンタープライズ版の単一インスタンスに同時に接続し、プライベートネットワーク経由での正常なイメージのプッシュとプルを実現する必要があります。
本記事では、企業のお客様がカスタムドメイン名を使用し、CCN、VPC ピアリング、Private DNS 製品と連携して、複数の VPC から TCR インスタンスへの同時接続を実現し、プライベートネットワーク経由でコンテナイメージを正常に配布する方法について主に説明します。
なお、お客様のビジネスがマルチクラウド、マルチリージョンに分散している場合、データのディザスタリカバリとバックアップ、近接アクセスを実現するために、ハイブリッドクラウドにおけるマルチプラットフォームイメージデータ同期レプリケーション、グローバルマルチリージョン間イメージ同期による近接アクセスの実現のベストプラクティスを同時に参照し、ビジネス要件を総合的に判断して最適なソリューションを選択することを推奨します。
前提条件
以下の準備作業を確認し、完了する必要があります:
エンタープライズ版インスタンスを購入済みであり、かつ操作者がインスタンス管理権限(QcloudTCRFullAccess など)を有していること。
正規のドメイン名を有している必要があります。詳細については、カスタムドメイン名の設定の関連説明を参照してください。
CCN、VPC ピアリングなどのサービスが有効になっており、複数の VPC に接続されています。
全体アーキテクチャ
お客様は広州と上海の両方にコンテナ化業務をデプロイし、同時に広州にある TCR エンタープライズ版インスタンスを使用してコンテナイメージをホスティングおよび配布しています。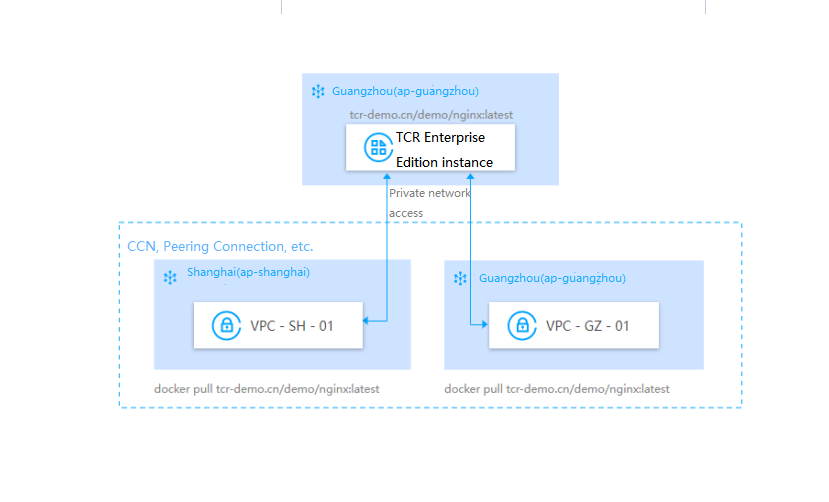
設定詳細
TCR エンタープライズ版インスタンスを作成し、カスタムドメイン名をバインドする
1. コンテナ業務をデプロイするリージョンでエンタープライズ版インスタンスを購入します。詳細についてはエンタープライズ版インスタンスの購入を参照してください。本ベストプラクティスでは広州(ap-guangzhou、gz)リージョンを選択します。
2. インスタンスを初期化し、最初のイメージをアップロードします。詳細についてはエンタープライズ版クイックスタートを参照してください。このステップでは、指定された VPC vpc-gz-01 に接続し、プライベートネットワーク経由でイメージをプッシュします。
3. カスタムドメイン名を設定します。詳細については、カスタムドメイン名の設定を参照してください。
CCN を使用して複数の VPC を関連付ける
1. VPC コンソールに移動し、CCN を新規作成し、広州、上海の複数の VPC を関連付けます。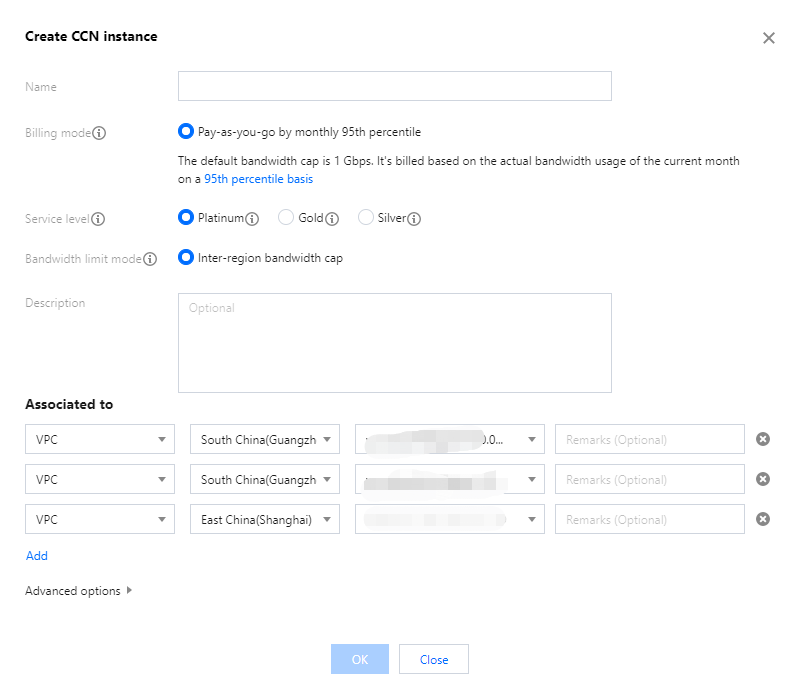
2. 必要に応じて VPC ピアリング機能を使用して上記の VPC を関連付けることができます。
カスタムドメイン名の Private DNS 名前解決を設定する
1. Private DNS コンソールに移動し、バインド済みのカスタムドメイン名を使用して、Private Zone を新規作成し、上記の VPC を関連付けます。
2. DNS レコードを設定し、A レコードを選択し、@ を使用して主ドメイン名を直接解決し、レコードを接続済みの VPC に対応するプライベート IP アドレスとして設定します。
シナリオ検証
インスタンスに接続済みの VPC を検証する
1. 広州の接続済み VPC 内にクラウドサーバー(CVM)を新規作成し、Docker クライアントをインストールします。
2. CVM にログインし、イメージのプルを試します。以下のコマンドを参照してください。ここで、demo-tcr.cn は実際にバインドされたカスタムドメイン名に置き換えることができ、demo/nginx:latest は実際のイメージアドレスに置き換えます。ここで、demo はネームスペースです。
# 広州にあるコンテナクラスター内でイメージをプルするdocker pull demo-tcr.cn/demo/nginx:latest
イメージのプルが成功した場合、VPC 接続、カスタムドメイン名、Private DNS 名前解決の設定が正常であることを示します。広州 VPC 内のコンテナクラスターは、カスタムドメイン名を使用してプライベートネットワーク経由でイメージをプルできるようになります。
CCN に接続済みの他の VPC を検証する
1. 上海の CCN に接続済みの VPC 内に CVM を新規作成し、Docker クライアントをインストールします。
2. CVM にログインし、イメージのプルを試します。同じパスを使用して、広州にあるエンタープライズ版インスタンスから直接イメージをプルできます。
# 上海にあるコンテナクラスター内でイメージをプルするdocker pull demo-tcr.cn/demo/nginx:latest
イメージのプルが成功した場合、CCN 設定が正常であることを示します。上海 VPC 内のコンテナクラスターは、カスタムドメイン名を使用して、クロスリージョンでプライベートネットワーク経由でイメージをプルできるようになります。
フィードバック