ユーザーレベルアカウント管理
ダウンロード
フォーカスモード
フォントサイズ
操作シナリオ
コンテナイメージのプッシュ・プルを行うには、まず認証情報を使用してインスタンスにログインする必要があります。つまり、Docker クライアントで
docker login コマンドを実行し、ユーザー名とパスワードを入力します。このユーザー名とパスワードは、そのインスタンスのログインと認証・認可にのみ使用され、他の用途では使用できません。本記事では、Tencent Cloud アカウントに関連付けられたユーザーレベルアカウントをエンタープライズ版インスタンスで管理する方法について説明します。ユーザーがエンタープライズ版インスタンスを購入した後、複数のサブアカウントで同時に管理・使用したい場合、例えばイメージのプッシュ/プルを行う場合、まずアカウント管理者が各サブアカウントの権限を設定します(エンタープライズ版権限付与ソリューション例を参照してください)。サブアカウントが製品コンソールにログインすると、ユーザーレベルアカウント、つまり自身の ID に関連付けられた Docker Registry のアクセス認証情報(アクセス認証情報のユーザー名は Tencent Cloud サブアカウント ID と同じです)を生成できます。この認証情報はリポジトリへのログイン、イメージのプッシュ、プルに使用されます。サブアカウントに関連付けられたユーザーレベルアカウントを使用してイメージを操作する場合、読み取り・書き込み動作が記録され、アカウント所有者まで追跡可能であり、内部監査に使用できます。
ユーザーレベルアカウントを作成する際に、一時アクセス認証情報を作成するか、または長期アクセス認証情報を生成するかを選択できます。日常的・一時的なイメージのプッシュ/プルには一時アクセス認証情報の使用を推奨します。これにより、認証情報の漏洩によるデータセキュリティリスクを回避できます。
長期アクセス認証情報:生成後は永続的に有効で、無効化および削除をサポートします。長期アクセス認証情報は、初期テスト、CI/CD パイプライン、コンテナクラスターでのイメージプルなどのシナリオで使用できます。
注意:
長期アクセス認証情報を生成した後は適切に保管してください。紛失した場合は速やかに無効化または削除してください。
一時ログインコマンド:有効期間は 1 時間で、生成後は無効化および取り消しはできません。一時ログインコマンドは、一時的な使用や外部への 1 回限りの権限付与などのユースケースで使用できます。セキュリティ要件の高い本番クラスターでも、定期的に更新する方法で使用できます。
前提条件
TCR エンタープライズ版インスタンスのアクセス認証情報を取得する前に、以下の準備作業を完了する必要があります:
エンタープライズ版インスタンスの購入が完了していること。
API を通じてアクセス認証情報を取得する必要がある場合は、API 3.0 の呼び出しに必要な API キー を取得する必要があります。
操作手順
長期アクセス認証情報の取得
1. TCR コンソールにログインし、左側のナビゲーションバーでアクセス認証情報を選択し、ユーザーレベルアカウントを選択します。
2. ユーザーレベルアカウントページでリージョンとインスタンス名を選択し、新規作成をクリックします。
3. アクセス認証情報の新規作成ページで、以下の手順に従って取得します:
3.1 アクセス認証情報の新規作成手順で、認証情報の用途説明を入力し、次へをクリックします。
3.2 アクセス認証情報の保存ステップで、アクセス認証情報を保存をクリックして認証情報をダウンロードします。アクセス認証情報は一度しか保存できないため、大切に保管してください。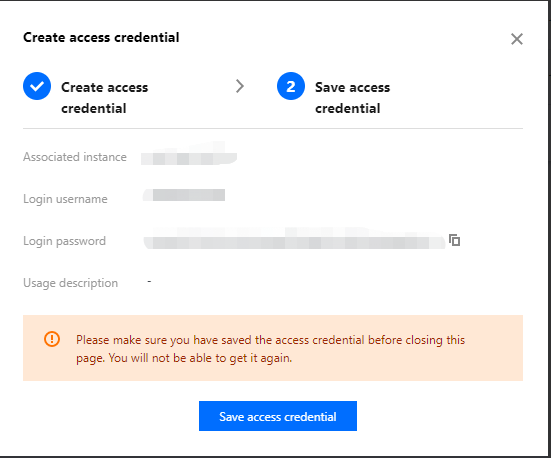
4. 作成が完了すると、アクセス認証情報タブで確認できます。また、アクセス認証情報の無効化および削除操作も行えます。
一時ログインコマンドの取得
1. TCR コンソールにログインし、左側のナビゲーションバーでアクセス認証情報を選択し、ユーザーレベルアカウントを選択します。
2. ユーザーレベルアカウントページでリージョンとインスタンス名を選択し、一時ログインコマンドを生成をクリックします。
3. 一時ログインコマンドページで、ログインコマンドをコピーをクリックすると、一時アクセス認証情報を取得できます。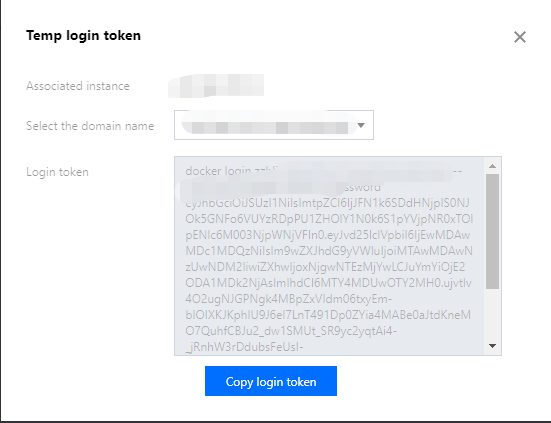
API を使用した作成
次のステップ
Registry インスタンスへのログインを参照して、エンタープライズ版インスタンスにログインしてください。
注意事項
一部の機能の利用時には、長期アクセス認証情報が自動的に作成されます。以下のシナリオが含まれます:
1. Tencent Kubernetes Engine(TKE)クラスターに TCR プラグインをインストールすると、選択したインスタンスの長期アクセス認証情報が自動的に作成されます。この認証情報は、プラグインを削除しても自動的には破棄されません。不要になった場合は、自動的に作成されたアクセス認証情報を手動で削除してください。
2. イメージビルド、デリバリーパイプライン機能を使用すると、専用のアクセス認証情報が自動的に作成され、CODING DevOps サービスに提供されます。これは自動ビルドされたイメージのプッシュに使用されます。このアクセス認証情報を直接削除しないでください。削除すると、既存のイメージビルド設定が無効になります。
フィードバック